RFID-метки используются во многих повседневных системах, начиная с пропусков и брелки для ключей для складских этикеток, бирки для белья, ярлыки на одежде, ушные бирки для скота, а также упаковки товаров. По мере того как всё больше компаний используют технологию RFID для идентификации и отслеживания, клонирование RFID-меток стало распространённой проблемой, и часто возникает один и тот же вопрос: можно ли скопировать RFID-метку? Ответ зависит от типа метки, данных, хранящихся на ней, а также от того, как система RFID проверяет эту метку при сканировании.
Что такое клонирование RFID?
Клонирование RFID — это копирование идентификатора, который система RFID использует для распознавания метки, карты или брелока. При обычном сканировании считыватель RFID посылает радиосигнал. Антенна метки получает энергию от этого сигнала, чип активируется, и метка отправляет данные обратно считывателю.
Возвращаемые данные могут представлять собой номер карты, UID, EPC, запись NDEF, пользовательскую память или значение учетных данных. Клонирование RFID заключается в том, что берутся данные, которым доверяет система, и создаётся другой тег, карта, брелок или эмулятор, который во время сканирования предоставляет те же данные. Если считыватель и программное обеспечение проверяют только это скопированное значение, скопированный тег может быть принят за оригинал.
Клон не всегда должен копировать все компоненты чипа. Во многих слабых системах достаточно скопировать видимый идентификатор, поскольку программное обеспечение сопоставляет только этот идентификатор с записью. В более надежных системах считыватель или серверная часть системы могут также проверять данные на уровне чипа, защищенную память, пароли или ответы на запросы аутентификации. В таком случае копирование только доступных для чтения данных может оказаться недостаточным для создания работоспособного клона.
Однако клонирование RFID-меток отличается от обычной кодировки RFID. При кодировке на новые метки записываются утвержденные данные для реальных проектов, таких как отслеживание одежды, управление прачечной, отслеживание активов, идентификация скота или инвентаризация склада. При клонировании повторно используется идентификатор существующей метки, поэтому две метки могут соотноситься с одной и той же записью в системе.
Можно ли скопировать RFID-метку?
Да, некоторые RFID-метки могут быть скопированы, особенно старые или малозащищенные метки, которые возвращают фиксированный идентификатор без шифрования, аутентификации или защищенной памяти. Чем проще считывать и воспроизводить метку, тем проще её клонировать. Безопасные RFID-метки устроены иначе. Они не полагаются исключительно на статический номер, поэтому копирования видимых данных недостаточно.
Базовые пропускные карты и брелки частотой 125 кГц
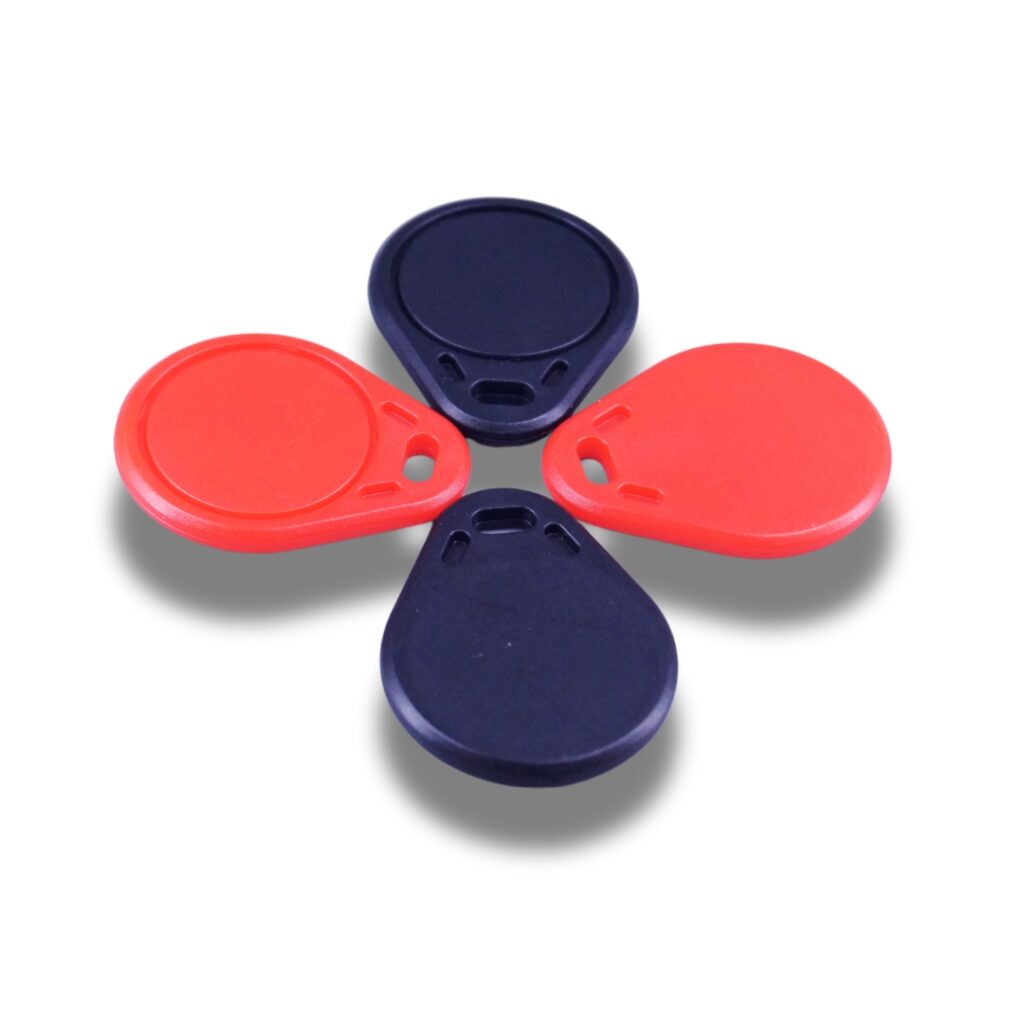
Стандартные пропускные карты и брелки частотой 125 кГц (например, старые дверные карты, брелки для парковки, абонементы в спортзал и пропуска сотрудников с низким уровнем безопасности) относятся к числу самых простых для копирования RFID-удостоверений. Во многих старых бесконтактных картах используются чипы с фиксированным идентификатором, такие как чипы типа EM4100, которые при каждом сканировании возвращают одно и то же значение карты.
Эти карты не проходят аутентификацию в считывателе. Они лишь предоставляют идентификатор. Если система контроля доступа полагается исключительно на этот идентификатор, то любая другая совместимая карта, брелок или эмулятор может предоставить такое же значение.
Устаревшие или некорректно настроенные карты HF и NFC
Карты HF и NFC, работающие на частоте 13,56 МГц, могут быть более безопасными, чем простые карты на частоте 125 кГц, однако сама по себе частота не гарантирует их безопасность.
Некоторые старые карты HF используют секторы памяти и ключи доступа. Если в системе используются слабые ключи, ключи по умолчанию или ненадлежащая настройка карты, защищенные области могут оказаться недостаточно защищенными в реальных условиях эксплуатации. Карты типа MIFARE Classic часто приводятся в качестве примера в дискуссиях о клонировании, поскольку во многих случаях ненадлежащего внедрения использовались секторные ключи, управление которыми не осуществлялось должным образом.
Более совершенная карта доступа HF должна обеспечивать более надежную аутентификацию, защиту ключей и безопасный обмен данными между считывателем и картой. Удостоверения типа DESFire являются более надежным вариантом, поскольку они разработаны специально для аутентификации, а не для простого считывания фиксированного идентификатора.
Простые NFC-метки с общедоступным контентом
Базовый NFC-теги часто используются для URL-адресов, страниц товаров, меню, инструкций, ссылок на упаковку и маркетингового контента. В этих тегах обычно хранятся общедоступные данные NDEF, предназначенные для считывания смартфоном.
Если метка NFC содержит только обычный URL-адрес или текстовую запись, это содержимое можно скопировать на другую метку NFC. Речь идет о копировании содержимого, а не о безопасной аутентификации.
Простые NFC-метки полезны для взаимодействия с продуктом, но их не следует использовать в качестве единственного средства защиты от подделок. Скопированный URL-адрес может выглядеть для пользователя точно так же, если серверная часть системы не проверяет также подлинность самой метки.
Стандартные этикетки RFID в диапазоне УВЧ для отслеживания
Стандарт Этикетки UHF RFID предназначены для быстрой идентификации товаров. Они широко используются для маркировки одежды, картонных коробок, складских запасов, документов и имущественных ценников.
Во многих проектах основной идентификатор — это EPC. Если в системе в качестве идентификатора объекта используется только EPC, то другой UHF-тег с таким же EPC может привести к появлению дубликата идентификатора.
Однако не каждая UHF-метка клонируется полностью. В зависимости от типа чипа и настроек проекта UHF-чип может также содержать память TID, пароли, заблокированную память или пользовательскую память. Для простого учета запасов может быть достаточно отслеживания по EPC. В случае с ценными активами или проверкой подлинности продукции сам по себе EPC не является убедительным доказательством подлинности.
Перезаписываемые или тестовые RFID-метки
Перезаписываемые RFID-карты и тестовые метки предназначены для разработки, тестирования считывающих устройств и настройки системы. Их особенность заключается в универсальности.
Они не подходят для обеспечения безопасного доступа, защиты от подделок или контролируемой идентификации продукции. Производственную метку следует выбирать с учетом конечного сценария использования, а затем, при необходимости, кодировать, блокировать или защищать.
Безопасные метки аутентификации RFID и NFC
Безопасные метки аутентификации RFID и NFC сложнее подделать, поскольку они не просто возвращают фиксированное значение. В них могут использоваться защищенные ключи, зашифрованный обмен данными, взаимная аутентификация или динамические аутентификационные сообщения.
В схеме «запрос-ответ» считывающее устройство отправляет запрос. Чип вычисляет правильный ответ с использованием секретного ключа, хранящегося внутри чипа. Этот секретный ключ не раскрывается при обычном считывании. Копирование видимой информации не дает другой метке такой же возможности подтвердить свою подлинность.
Безопасные метки аутентификации NFC, такие как чипы с аутентификацией на основе алгоритма AES и динамическими данными при касании, лучше подходят для защиты упаковки от подделок, проверки дорогостоящих товаров, сертификатов, безопасных расходных материалов и защиты бренда. Они стоят дороже, чем простые метки для отслеживания, поскольку решают иную задачу.
Что проверяет система RFID?
Работа скопированной RFID-метки зависит от того, каким данным считыватель и программное обеспечение решат доверять. Некоторые системы проверяют только одно видимое значение. Другие сравнивают несколько частей записи метки или запрашивают у чипа подтверждение подлинности, прежде чем принять результаты сканирования.
Статический идентификатор
Наименее совершенные системы проверяют только статический идентификатор, такой как номер карты, серийный номер, EPC (электронный код продукта), UID (уникальный идентификатор) или базовое значение учетных данных. Считыватель сканирует метку и отправляет это значение в программное обеспечение. Если значение присутствует в базе данных, метка принимается.
Поэтому старые карты с фиксированным идентификатором и простые метки для отслеживания сопряжены с более высоким риском клонирования. Как только такое же значение появляется на другой метке, системе практически нечего больше сравнивать.
EPC и TID (идентификатор метки)
В проектах, связанных с УВЧ-RFID, EPC часто выступает в качестве идентификационного номера. Он может использоваться для идентификации предмета одежды, картонной коробки, инструмента, документа или имущества. Память EPC удобна тем, что в неё можно записать данные, необходимые для конкретного проекта.
TID обеспечивает более надежную проверку. Это не обычный номер проекта, записываемый во время кодирования, а идентификационные данные, заложенные на уровне микросхемы. Когда программное обеспечение хранит как EPC, так и TID, оно может сравнивать идентификатор товара с идентификатором микросхемы во время сканирования.
Если другая метка имеет тот же EPC, но другой TID, система может отметить это как несоответствие. Это не делает стандартную UHF-метку аналогичной криптографической защитной метке, но снижает риск простого дублирования EPC.
Блокировка памяти и пароли
В некоторых проектах RFID проводится проверка того, находится ли память метки по-прежнему в ожидаемом состоянии. После кодирования память EPC или пользовательская память могут быть заблокированы в зависимости от типа микросхемы и настроек проекта. Некоторые микросхемы также поддерживают пароли доступа, пароли для окончательной блокировки или области памяти, защищенные паролем.
Эти настройки помогают защитить производственные данные после того, как метка покидает завод. Метку с памятью, доступной для свободного записывания, легче подделать. Метка, которая была правильно закодирована, заблокирована и настроена, обеспечивает системе больший контроль над записью метки.
Ответ на запрос аутентификации
Безопасные системы RFID и NFC могут требовать, чтобы метка возвращала не только сохраненные данные. Считывающее устройство может отправить запрос, и микросхема должна вычислить правильный ответ с использованием защищенного ключа, хранящегося внутри микросхемы.
Главное заключается в том, что защищенный ключ не раскрывается во время обычного сканирования. Скопированный номер карты, EPC, URL или UID сами по себе не могут сформировать правильный ответ. Именно поэтому безопасные пропускные карты и NFC-метки для аутентификации гораздо сложнее клонировать, чем простые метки с фиксированным идентификатором.
Поведение бэкенда
Бэкэнд-система также может отслеживать, как используется метка. Она может выявлять случаи, когда один и тот же идентификатор метки появляется в двух местах, расположенных слишком близко друг к другу, когда метка перемещается по невозможному маршруту, когда снятая с производства метка появляется вновь или когда метка аутентификации товара сканируется слишком много раз в несвязанных между собой местах.
Этот уровень особенно полезен в тех случаях, когда сами метки используются в больших количествах, например, в сфере одежды, логистики, отслеживания активов или проверки подлинности продукции. Чип помогает идентифицировать предмет. Программное обеспечение решает, имеет ли смысл проводить сканирование.
Как снизить риск клонирования RFID-меток
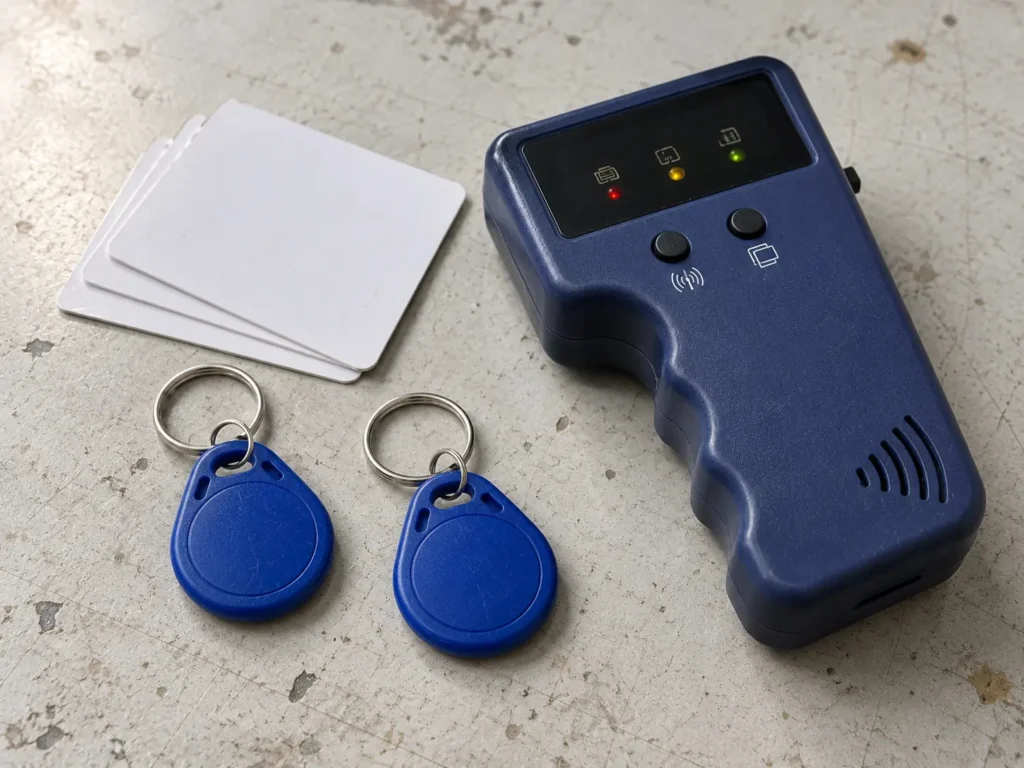
Лучший способ снизить риск клонирования RFID-меток — не строить всю систему на основе одного номера считываемой метки. Более безопасный RFID-проект предусматривает использование подходящего чипа, защиту закодированных данных и предоставление считывающему устройству или программному обеспечению нескольких критериев для проверки, прежде чем они доверят метке.
Избегайте использования меток с фиксированным идентификатором для конфиденциальных целей
Метки с фиксированным идентификатором подходят для простой идентификации, но они являются неэффективным решением в тех случаях, когда от метки требуется подтверждение права доступа, владения или подлинности. Карта или брелок, которые каждый раз выдают один и тот же читаемый номер, дают системе очень мало информации для проверки.
В случаях, требующих повышенной безопасности, таких как контроль доступа сотрудников, платное членство, ценные активы или этикетки для защиты от подделок, метка не должна полагаться исключительно на статический идентификатор. Более надежным решением станет чип, поддерживающий защищенную память, аутентификацию или иную форму проверки подлинности, выходящую за рамки видимого номера.
Выбирайте чип в зависимости от уровня риска
Не каждый проект, связанный с технологией RFID, требует одинакового уровня защиты. Требования к складской этикетке, используемой для базового учета запасов, отличаются от требований к метке для аутентификации продукции или к средству доступа.
Для отслеживания с низким уровнем риска может быть достаточно стандартной RFID-метки, если целью является быстрое сканирование и ведение точных учетных записей о товарах. Для систем контролируемого доступа, брендовых товаров, сертификатов, многоразовых контейнеров или дорогостоящих активов чип должен обладать более расширенными функциями, такими как защищенная память, доступ с парольной защитой, уникальный идентификатор чипа, зашифрованная связь или поддержка аутентификации.
Выбор микросхемы следует определить до начала производства. Исправить недостатки конструкции метки гораздо сложнее, если тысячи меток уже были закодированы и отправлены.
Блокировка памяти после кодирования
Если данные не должны изменяться после запуска в производство, в план кодирования следует включить блокировку памяти. Такой подход широко применяется в проектах, где каждый тег привязан к фиксированной записи о продукте, предмете одежды, активе, отгрузке или документе.
В рамках проекта по использованию УВЧ-RFID в памяти EPC может храниться номер товара или идентификатор актива. После кодирования и проверки данных блокировка памяти позволяет предотвратить случайную перезапись и обеспечить стабильность записи в метке.
Блокировка памяти не превращает базовую метку в метку с полным набором функций безопасности. Она в основном защищает закодированные данные от изменения после производства. Для многих проектов по отслеживанию уже одного этого достаточно.
При необходимости сопоставляйте EPC с TID
В случае более крупных проектов, использующих UHF-RFID, система может хранить как EPC, так и TID. EPC — это идентификатор проекта, присвоенный данному предмету. TID — это идентификационные данные на уровне чипа, привязанные к RFID-чипу.
Это позволяет системе проводить более точную проверку. Если другой тег имеет тот же EPC, но другой TID, программа может распознать это как несоответствие, а не принимать результаты сканирования без проверки.
Сопоставление EPC и TID целесообразно для активов, многоразовых контейнеров, контролируемых запасов и товаров, в случае которых дублирование идентификаторов может привести к реальным убыткам. Это следует запланировать до начала массовой маркировки, чтобы база данных с самого начала хранила правильную информацию о метках.
Используйте аутентификационные метки для защиты от подделок
Для проектов по борьбе с подделками требуется нечто большее, чем просто читаемый серийный номер или общедоступная ссылка NFC. Скопированный URL-адрес или видимый идентификатор метки могут выглядеть убедительно для пользователя, но это не доказывает подлинность самой физической метки.
Для аутентификации продукции используйте чипы RFID или NFC, разработанные для безопасной проверки. Эти чипы могут использовать защищенные ключи, зашифрованные данные или динамические аутентификационные сообщения. Вместо того чтобы просто возвращать фиксированное значение, метка должна генерировать действительный ответ, который скопированная базовая метка не сможет воспроизвести.
Этот тип меток лучше всего подходит для предметов роскоши, сертификатов, фирменных расходных материалов, защищенной упаковки, медицинских изделий и других товаров, в случае подделки которых возникает реальная угроза для бизнеса или безопасности.
Добавить правила бэкэнда для подозрительных сканирований
Программа не должна принимать каждое сканирование только потому, что номер метки существует. Она также должна проверять, имеет ли данное сканирование смысл.
Более мощная серверная часть системы может выявлять дубликаты идентификаторов меток, невозможные перемещения, повторные сканирования из несвязанных мест, выведенные из эксплуатации метки или товары, появившиеся не в том канале продаж. В системах контроля доступа она также может проверять время, местоположение, уровень доступа и схемы неудачных сканирований.
Это особенно важно в тех случаях, когда сам тег является стандартным тегом отслеживания. Тег идентифицирует товар, но решение о том, можно ли доверять результатам сканирования, принимает программное обеспечение.
Управление тегами на протяжении всего их жизненного цикла
Риск клонирования RFID-меток может возрасти, если записи о старых метках остаются активными слишком долго. Утерянная пропускная карта, замененная метка на имуществе, поврежденная метка на белье или снятая с производства этикетка на товаре не должны оставаться действительными без соответствующего контроля.
Жизненный цикл чипа включает в себя выдачу, кодирование, активацию, замену, приостановку действия и списание. Когда новый чип заменяет старый, старый идентификатор должен быть отключен или четко помечен в системе.
Надежная защита с помощью RFID не заканчивается с моментом, когда метка покидает завод. Она зависит от того, как осуществляется управление идентификационными данными метки в процессе реального использования.
Часто задаваемые вопросы о клонировании RFID-меток и их копировании
Является ли клонирование RFID-меток незаконным?
Клонирование RFID-меток может быть незаконным, если оно используется для копирования пропусков, бейджей сотрудников, платежных данных, ключей от гостиничных номеров, членских карточек или любых других меток, которые вам не принадлежат или на копирование которых у вас нет разрешения. Законное использование RFID — это совсем другое дело. Компании могут кодировать новые метки, заменять поврежденные метки или выдавать дубликаты меток в рамках собственной системы, если они контролируют данные и права доступа.
Могу ли я скопировать свой собственный RFID-тег для проекта?
Вы можете дублировать или заменять RFID-метки для своего проекта, если система принадлежит вам и вы имеете право управлять записями о метках. В таком случае обычно лучше рассматривать новую метку как полноценную замену, а не как скрытый клон. Старую метку следует вывести из обращения или пометить в программном обеспечении, а новую метку — закодировать и протестировать в соответствии с вашим стандартным порядком.
Как определить, легко ли скопировать мои RFID-метки?
Метка, как правило, более уязвима, если она каждый раз возвращает одно и то же читаемое число, а система принимает только это число. Типичными примерами являются старые карты доступа на частоте 125 кГц, простые брелки, общедоступные NFC-метки и базовые метки для отслеживания. Если вам неизвестны тип чипа, частота, настройки памяти или то, проверяет ли система какие-либо данные помимо видимого идентификатора, необходимо провести проверку имеющихся у вас меток, прежде чем использовать их для обеспечения безопасности или аутентификации продукции.
Может ли телефон скопировать RFID-метку?
Телефон может считывать некоторые NFC-метки, поскольку NFC представляет собой разновидность RFID в диапазоне высоких частот (HF) на частоте 13,56 МГц. Например, телефон может считывать общедоступный NFC-тег, в котором хранится URL-адрес или текстовая запись. Без дополнительного оборудования телефон не может считывать большинство карт, работающих в диапазоне низких частот (LF) 125 кГц, или RFID-этикеток, работающих в диапазоне ультравысоких частот (UHF). Кроме того, он не может просто скопировать защищенный NFC-тег аутентификации, если в теге используются защищенные ключи или динамическая аутентификация.
Могут ли iPhone считывать RFID?
iPhone не является универсальным инструментом для клонирования RFID-меток. Он может считывать некоторые метки NFC (Near Field Communication), в частности те, которые используют данные в формате NDEF (NFC Data Exchange Format), такие как URL-адрес, текстовая запись или ссылка на страницу продукта. Он не может самостоятельно считывать большинство брелоков частотой 125 кГц или UHF-RFID-меток, поскольку они используют другие RFID-частоты и требуют другого считывающего оборудования. Фреймворк Core NFC от Apple предназначен для считывания NFC-меток, в то время как Apple Wallet поддерживает цифровые ключи только в том случае, если замок, система доступа или поставщик услуг поддерживают такую настройку.
Насколько легко скопировать брелок?
Это зависит от типа брелока. Старые брелоки с фиксированным идентификатором, работающие на частоте 125 кГц, обычно легче скопировать, поскольку при каждом сканировании они часто возвращают один и тот же статический идентификатор. Безопасный брелок скопировать сложнее, поскольку вместо простого читаемого номера в нём могут использоваться шифрование, защищённая память или аутентификация. Для предприятий форма брелока не дает полного представления о ситуации. На самом деле важны такие факторы, как частота, тип чипа, структура идентификатора и то, что проверяет система доступа перед открытием двери.
Как скопировать RFID-брелок на iPhone?
В большинстве случаев обычный RFID-брелок нельзя напрямую скопировать на iPhone. Брелок от квартиры, пропуск в офис, парковочный брелок или ключ доступа на частоте 125 кГц, как правило, нельзя отсканировать и сохранить на iPhone в качестве рабочего ключа. Правильным решением будет использование системы доступа, поддерживающей учетные данные iPhone, например, поддерживаемый цифровой ключ в Apple Wallet или мобильное приложение для доступа, предоставляемое администрацией здания, отеля, университетского городка или системой замков. В Apple Wallet можно хранить поддерживаемые домашние ключи, ключи от отелей, автомобильные ключи, корпоративные пропуска и студенческие удостоверения, но они должны быть выпущены через совместимую систему.
Подходят ли RFID-метки УВЧ для борьбы с подделками?
UHF-RFID-метки отлично подходят для быстрого отслеживания товаров, сканирования на складе, инвентаризации одежды, картонных коробок и управления активами. Они не являются автоматически защищенными от подделки метками. Если система проверяет только EPC (электронный код продукта), наличие дубликата EPC может привести к путанице. Для товаров с более высокой стоимостью система должна предусматривать более строгие меры проверки, такие как сопоставление TID (идентификатора метки), заблокированную память, контролируемое кодирование или отдельный уровень аутентификации.
Что делать в случае утери RFID-карты или метки?
Утерянную RFID-карту или метку следует как можно скорее деактивировать в системе. Не следует просто выдавать новый тег и оставлять старую запись активной. В случае с картами доступа, членскими картами, метками для учета активов и метками для многоразовых предметов программное обеспечение должно отображать, какой тег активен, какой был заменен и какой выведен из обращения. Это снижает вероятность того, что старый, скопированный или найденный тег по-прежнему может использоваться.
Можно ли обнаружить клонирование RFID-меток?
Иногда. Простая система, проверяющая только один идентификатор, может не заметить скопированную метку. Более совершенная система способна выявлять такие проблемы, как появление одной и той же метки в двух местах, перемещение метки по невозможному маршруту, повторные сканирования после снятия с учета или слишком частое сканирование метки аутентификации товара из несвязанных между собой мест. Выявление таких нарушений зависит от правил программного обеспечения, а не только от самой метки.
Как может помочь поставщик RFID-меток
Выбор подходящей RFID-метки — это первый шаг к снижению риска клонирования. На сайте custom-rfid-tags.com мы изготавливаем RFID-метки на заказ с учетом ваших требований к чипу, частоте, материалу, кодировке, дальности считывания и особенностям проекта. Если для вашего проекта требуются RFID-метки с усиленной защитой данных, заблокированной памятью, проверкой уникальности чипа или функциями аутентификации, пришлите нам подробную информацию о вашем проекте и запросите коммерческое предложение. Мы поможем вам выбрать подходящие индивидуальные RFID-метки ещё до начала производства.