RFID-tunnisteet niitä käytetään monissa arkipäiväisissä järjestelmissä, kuten kulkukorteissa ja avaimenperät varastotarroihin, pesulappuja, vaatteiden tuotetarrat, karjan korvamerkit, sekä tuotepakkaukset. Kun yhä useammat yritykset käyttävät RFID-tekniikkaa tunnistamiseen ja seurantaan, RFID-tunnisteiden kloonaus on noussut yleiseksi huolenaiheeksi, ja yksi kysymys nousee esiin usein: voidaanko RFID-tunniste kopioida? Vastaus riippuu tunnisteen tyypistä, siihen tallennetuista tiedoista sekä siitä, miten RFID-järjestelmä tarkistaa kyseisen tunnisteen, kun se skannataan.
Mitä on RFID-kloonaus?
RFID-kloonaus tarkoittaa sen tunnisteen kopioimista, jota RFID-järjestelmä käyttää tunnisteen, kortin tai avainperän tunnistamiseen. Tavallisessa lukutilanteessa RFID-lukija lähettää radiosignaalin. Tunnisteen antenni vastaanottaa energiaa kyseisestä signaalista, siru herää ja tunniste lähettää tietoja lukijalle.
Palautetut tiedot voivat olla kortin numero, UID, EPC, NDEF-tietue, käyttäjän muisti tai tunnistetiedot. RFID-kloonaus toimii siten, että järjestelmän luotettavaksi katsomista tiedoista luodaan toinen tunniste, kortti, avainperä tai emulaattori, joka esittää samat tiedot skannauksen aikana. Jos lukija ja ohjelmisto tarkistavat vain kopioidun arvon, kopioitua tunnistetta saatetaan pitää alkuperäisenä.
Kloonin ei tarvitse aina kopioida sirun jokaista osaa. Monissa heikoissa järjestelmissä riittää, että kopioidaan näkyvä tunniste, koska ohjelmisto vertaa kyseistä tunnistetta vain tietueeseen. Vahvemmissa järjestelmissä lukija tai taustajärjestelmä voi tarkistaa myös sirutason tietoja, suojattua muistia, salasanoja tai todennusvastauksia. Tällöin pelkästään luettavien tietojen kopioiminen ei välttämättä riitä toimivan kloonin luomiseen.
RFID-kloonaus eroaa kuitenkin tavallisesta RFID-koodauksesta. Koodauksessa kirjoitetaan hyväksyttyjä tietoja uusiin tunnisteisiin todellista hanketta varten, kuten vaatteiden seurantaa, pesulapalvelujen hallintaa, omaisuuden seurantaa, karjan tunnistamista tai varaston inventointia varten. Kloonauksessa käytetään uudelleen olemassa olevaa tunnisteen tunnusta, joten kaksi tunnistetta voi viitata samaan tietueeseen järjestelmässä.
Voiko RFID-tunnisteen kopioida?
Kyllä, joitakin RFID-tunnisteet voidaan kopioida, etenkin vanhemmat tai heikosti suojatut tunnisteet, jotka palauttavat kiinteän tunnisteen ilman salausta, todennusta tai suojattua muistia. Mitä helpompi tunniste on lukea ja toistaa, sitä helpompi se on kloonata. Turvalliset RFID-tunnisteet toimivat toisin. Ne eivät perustu pelkästään staattiseen numeroon, joten näkyvien tietojen kopioiminen ei riitä.
Perusmalliset 125 kHz:n kulkukortit ja avainperät
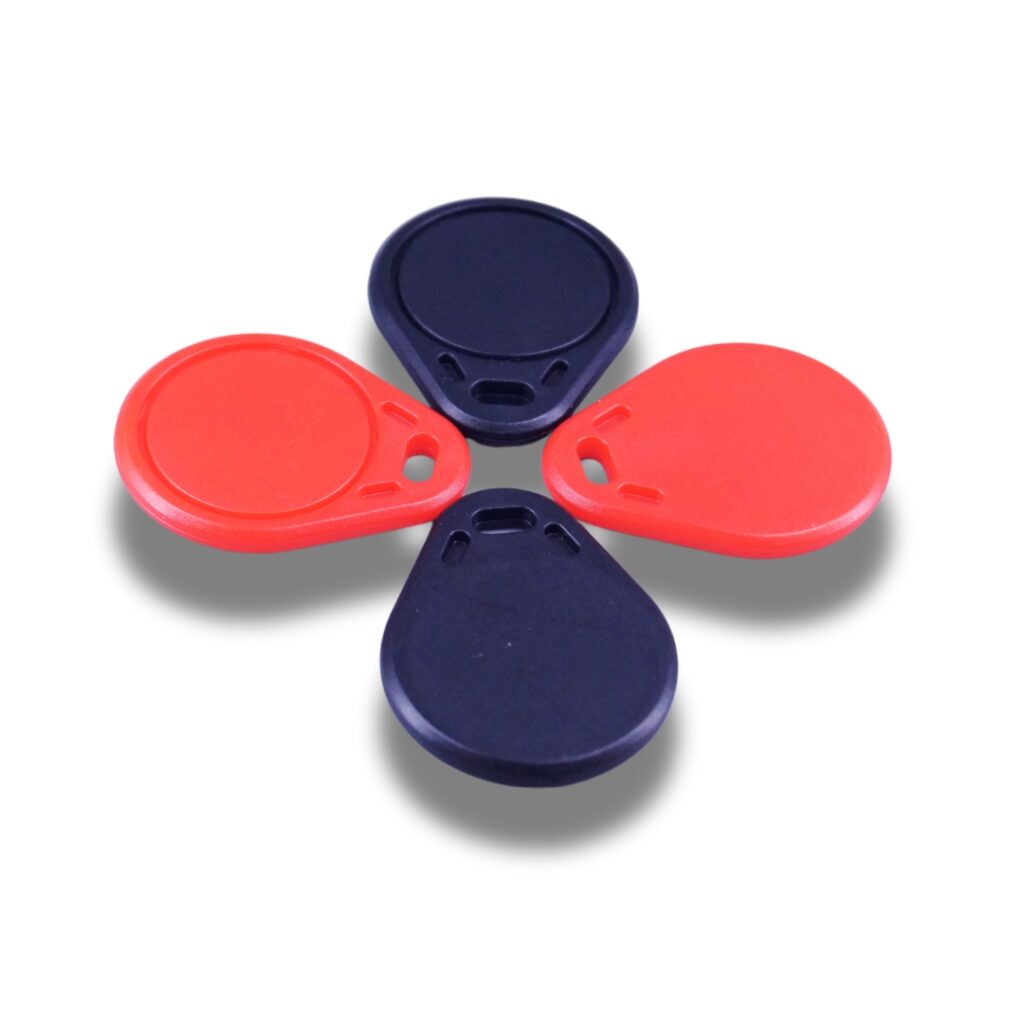
Perusmalliset 125 kHz:n kulkukortit ja avainperät (kuten vanhat ovikortit, pysäköintikortit, kuntosalikortit ja heikosti suojatut henkilökortit) kuuluvat helpoimmin kopioitaviin RFID-tunnisteisiin. Monissa vanhemmissa lähilukukorteissa käytetään kiinteän tunnisteen siruja, kuten EM4100-tyyppisiä siruja, jotka palauttavat saman korttiarvon joka kerta, kun ne skannataan.
Nämä kortit eivät todista identiteettiään lukijalle. Ne esittävät ainoastaan tunnisteen. Jos kulunvalvontajärjestelmä luottaa pelkästään kyseiseen tunnisteeseen, myös toinen yhteensopiva kortti, avainperä tai emulaattori voi mahdollisesti esittää saman arvon.
Vanhemmat tai puutteellisesti konfiguroidut HF- ja NFC-kortit
13,56 MHz:n taajuudella toimivat HF- ja NFC-kortit voivat olla turvallisempia kuin tavalliset 125 kHz:n kortit, mutta taajuus sinänsä ei vielä tee niistä turvallisia.
Joissakin vanhemmissa HF-korteissa käytetään muistisektoreita ja pääsyavaimia. Jos järjestelmässä käytetään heikkoja avaimia, oletusavaimia tai kortin konfiguraatio on puutteellinen, suojatut alueet eivät välttämättä ole riittävän hyvin suojattuja käytännössä. MIFARE Classic -tyyppiset kortit ovat yleinen esimerkki kloonauskeskusteluissa, koska monet heikot käyttöönotot perustuivat sektorin avaimiin, joita ei hallinnoitu asianmukaisesti.
Parempi HF-kulkukortti tulisi käyttää vahvempaa todennusta, suojattuja avaimia ja turvallista lukijan ja kortin välistä tiedonsiirtoa. DESFire-tyyppiset tunnistetiedot ovat parempi vaihtoehto, koska ne on suunniteltu todennusta varten eikä pelkästään kiinteän tunnisteen lukemista varten.
Perustason NFC-tunnisteet, joissa on julkista sisältöä
Perustiedot NFC-tunnisteet Niitä käytetään usein URL-osoitteissa, tuotesivuilla, valikoissa, ohjeissa, pakkauslinkeissä ja markkinointisisällössä. Näihin tunnisteisiin tallennetaan yleensä julkisia NDEF-tietoja, jotka puhelimen on tarkoitus lukea.
Jos NFC-tunnisteessa on tallennettuna vain tavallinen URL-osoite tai tekstitieto, kyseinen sisältö voidaan kopioida toiseen NFC-tunnisteeseen. Kyseessä on sisällön kopiointi, ei suojattu tunnistautuminen.
Perustason NFC-tunnisteet ovat hyödyllisiä tuotteiden kanssa vuorovaikutuksessa, mutta niitä ei tulisi käyttää ainoana väärentämisen estokeinona. Kopioitu URL-osoite voi näyttää käyttäjälle samalta, ellei taustajärjestelmä tarkista myös, onko tunniste itsessään aito.
Tavalliset UHF-RFID-tarrat seurantaa varten
Vakio UHF RFID-tarrat on suunniteltu tuotteiden nopeaan tunnistamiseen. Niitä käytetään laajalti vaatteiden, pahvilaatikoiden, varastovaraston, asiakirjojen ja omaisuustarrojen merkitsemiseen.
Monissa projekteissa tärkein arvo on EPC-koodi. Jos järjestelmä käyttää EPC-koodia ainoana tunnisteena, toinen UHF-tunniste, jolla on sama EPC-koodi, voi aiheuttaa tunnisteen päällekkäisyyden.
Kaikkia UHF-tunnisteita ei kuitenkaan kloonata kokonaan. UHF-sirussa voi olla myös TID-muisti, salasanoja, lukittu muisti tai käyttäjämuisti, riippuen sirusta ja projektin asetuksista. Yksinkertaisessa varastonhallinnassa EPC-seuranta voi riittää. Arvokkaiden omaisuuserien tai tuotteiden aitouden todentamisessa EPC yksinään ei ole riittävän vahva todiste aitoudesta.
Uudelleenkirjoitettavat tai testikäyttöön tarkoitetut RFID-tunnisteet
Uudelleenkirjoitettavat RFID-kortit ja testitunnisteet on tarkoitettu kehitystyöhön, lukijoiden testaamiseen ja järjestelmän asennukseen. Niiden on tarkoitus olla joustavia.
Ne eivät ole hyvä valinta turvalliseen pääsyyn, väärennösten estämiseen tarkoitettuihin etiketteihin tai tuotteen tunnistettavuuden hallintaan. Tuotantotunniste tulisi valita lopullisen käyttötarkoituksen mukaan ja koodata, lukita tai suojata tarpeen mukaan.
Suojatut RFID- ja NFC-todentamistunnisteet
Turvallisia RFID- ja NFC-todentamistunnisteita on vaikeampi jäljentää, koska ne eivät palauta pelkästään kiinteää arvoa. Niissä voidaan käyttää suojattuja avaimia, salattua viestintää, molemminpuolista todentamista tai dynaamisia todentamisviestejä.
Haaste-vastaus-mallissa lukija lähettää haasteen. Siru laskee kelvollisen vastauksen käyttämällä sirun sisällä tallennettua salaista tietoa. Tätä salaista tietoa ei paljasteta tavanomaisen lukemisen yhteydessä. Näkyvän viestinnän kopioiminen ei anna toiselle tunnisteelle samaa kykyä todistaa identiteettinsä.
Turvalliset NFC-todentamistunnisteet, kuten sirut, joissa on AES-pohjainen todentaminen ja dynaamiset kosketustiedot, sopivat paremmin väärennösten torjuntaan tarkoitettuihin pakkauksiin, arvokkaiden tuotteiden todentamiseen, sertifikaatteihin, turvallisiin kulutustarvikkeisiin ja tuotemerkin suojaamiseen. Ne ovat kalliimpia kuin tavalliset seurantatunnisteet, koska ne ratkaisevat toisenlaisen ongelman.
Mitä RFID-järjestelmä tarkistaa?
Kopioidun RFID-tunnisteen toimivuus riippuu siitä, mihin lukija ja ohjelmisto päättävät luottaa. Jotkut järjestelmät tarkistavat vain yhden näkyvän arvon. Toiset vertaavat useita tunnisteen tietueen osia tai pyytävät sirua todistamaan aitoutensa ennen skannauksen hyväksymistä.
Staattinen tunniste
Heikoimmat järjestelmät tarkistavat vain staattisen tunnisteen, kuten kortin numeron, sarjanumeron, EPC-koodin (Electronic Product Code), UID-tunnisteen (Unique Identifier) tai perustunnistetiedon arvon. Lukija skannaa tunnisteen ja lähettää kyseisen arvon ohjelmistolle. Jos arvo löytyy tietokannasta, tunniste hyväksytään.
Siksi vanhoihin kiinteätunnisteisiin ja yksinkertaisiin seurantatunnisteisiin liittyy suurempi kloonausriski. Kun sama arvo esiintyy toisessa tunnisteessa, järjestelmällä ei ole juurikaan muuta vertailukohdetta.
EPC ja TID (tunniste)
UHF-RFID-hankkeissa EPC toimii usein tuotenumerona. Sitä voidaan käyttää vaatekappaleen, kartongin, työkalun, asiakirjan tai omaisuuserän tunnistamiseen. EPC-muisti on hyödyllinen, koska siihen voidaan koodata hankekohtaiset tiedot.
TID tarjoaa entistä luotettavamman tunnistuksen. Se ei ole tavallinen, koodauksen yhteydessä kirjoitettu projektinumero, vaan sirutasolla määritetty tunnistetieto. Kun ohjelmisto tallentaa sekä EPC-koodin että TID-tunnuksen, se voi skannauksen yhteydessä verrata tuotteen tunnisteen sirun tunnisteeseen.
Jos toisella tunnisteella on sama EPC-tunnus mutta eri TID-tunnus, järjestelmä voi merkitä sen yhteensopimattomaksi. Tämä ei tee tavallisesta UHF-tarrasta samaa kuin salaustekniikkaan perustuvaa turvatunnistetta, mutta se vähentää yksinkertaisen EPC-tunnuksen kopioinnin riskiä.
Muistin lukitus ja salasanat
Joissakin RFID-projekteissa tarkistetaan, onko tunnisteen muisti edelleen odotetussa tilassa. Koodauksen jälkeen EPC-muisti tai käyttäjämuisti voidaan lukita, riippuen sirusta ja projektin asetuksista. Jotkut sirut tukevat myös pääsysalasanoja, poistosalasanoja tai salasanalla suojattuja muistialueita.
Nämä asetukset auttavat suojaamaan tuotantotietoja sen jälkeen, kun tunniste on lähtenyt tehtaalta. Tunnistetta, jonka muistiin voi kirjoittaa vapaasti, on helpompi muuttaa. Oikein koodattu, lukittu ja hallinnoitu tunniste antaa järjestelmälle paremman hallinnan tunnisteen tietoihin.
Todentamisvastaus
Turvalliset RFID- ja NFC-järjestelmät saattavat edellyttää, että tunniste palauttaa muutakin kuin tallennetut tiedot. Lukija voi lähettää tunnistuspyynnön, ja sirun on laskettava kelvollinen vastaus käyttämällä sirun sisällä olevaa suojattua avainta.
Keskeistä on, että suojattua avainta ei paljasteta tavallisen skannauksen aikana. Kopioitu kortin numero, EPC, URL tai UID ei yksinään riitä oikean vastauksen muodostamiseen. Tästä syystä turvallisia kulkukortteja ja todennukseen käytettäviä NFC-tunnisteita on paljon vaikeampi kloonata kuin tavallisia kiinteän tunnisteen tunnisteita.
Taustatoiminnot
Taustajärjestelmä voi myös tarkistaa, miten tunnistetta käytetään. Se voi ilmoittaa, jos sama tunniste esiintyy kahdessa paikassa, jotka sijaitsevat liian lähellä toisiaan, jos tunniste liikkuu mahdottomalla reitillä, jos käytöstä poistettu tunniste ilmestyy uudelleen tai jos tuotteen aitoustunnistetta skannataan liian monta kertaa toisistaan riippumattomista paikoista.
Tämä taso on erityisen hyödyllinen silloin, kun tunnisteita käytetään suuria määriä, kuten vaatteissa, logistiikassa, omaisuuden seurannassa tai tuotteiden aitouden todentamisessa. Siru auttaa tunnistamaan kohteen. Ohjelmisto päättää, onko skannaus perusteltua.
Kuinka vähentää RFID-kloonausriskiä
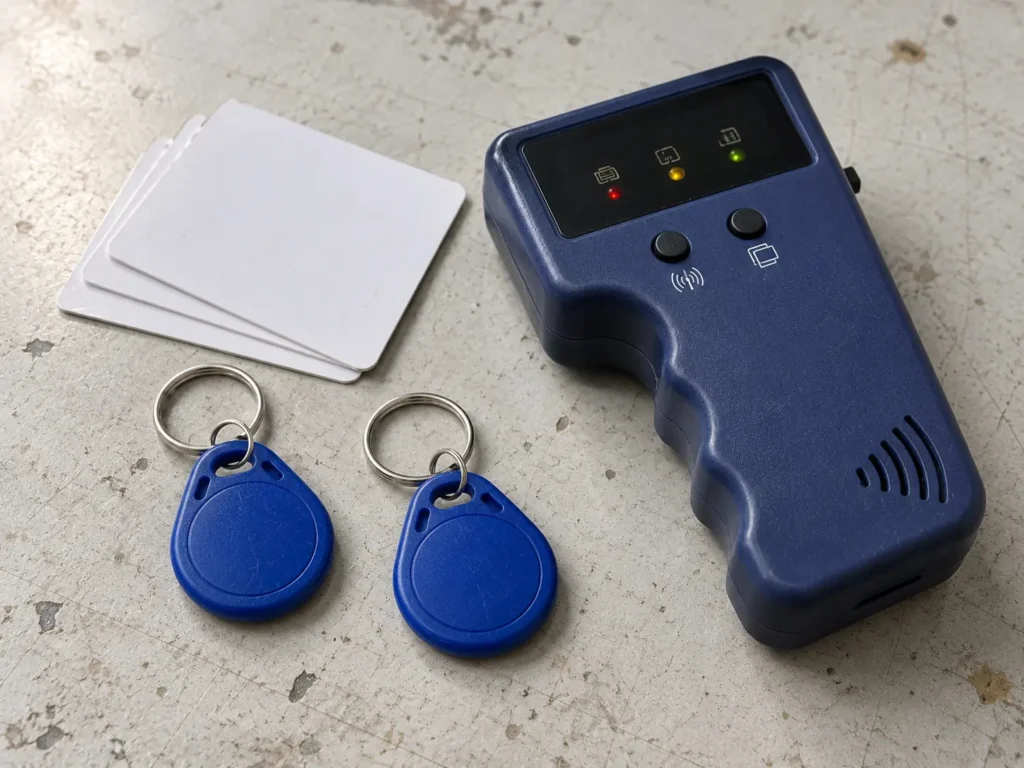
Paras tapa vähentää RFID-kloonausriskiä on välttää koko järjestelmän rakentamista yhden luettavan tunnisteen ympärille. Turvallisemmassa RFID-projektissa käytetään oikeaa sirua, suojataan koodatut tiedot ja annetaan lukijalle tai ohjelmistolle useampi kuin yksi tarkistuskohde, ennen kuin se luottaa tunnisteeseen.
Vältä kiinteillä tunnisteilla varustettuja tunnisteita arkaluontoisissa käyttötarkoituksissa
Kiinteän tunnisteen sisältävät tunnisteet sopivat hyvin yksinkertaiseen tunnistamiseen, mutta ne ovat heikko valinta, kun tunnisteen on tarkoitus todistaa pääsyoikeus, omistajuus tai aitous. Kortti tai avainperä, joka palauttaa joka kerta saman luettavan numeron, tarjoaa järjestelmälle hyvin vähän tarkistettavaa.
Herkissä käyttötarkoituksissa, kuten työntekijöiden pääsyoikeuksissa, maksullisissa jäsenyyksissä, arvokkaiden omaisuuserien hallinnassa tai väärennösten estämiseen tarkoitetuissa tarroissa, tunnisteen ei tulisi perustua pelkästään staattiseen tunnisteeseen. Parempi vaihtoehto on siru, joka tukee suojattua muistia, todennusta tai muuta näkyvän numeron lisäksi käytettävää tunnistustapaa.
Valitse siru riskitason perusteella
Kaikki RFID-hankkeet eivät vaadi samaa suojausastetta. Perusvarastointia varten käytetyn varastotarran vaatimukset eroavat tuotteen aitouden todentamiseen tarkoitetun tunnisteen tai pääsyoikeustunnuksen vaatimuksista.
Matalan riskin seurannassa tavallinen RFID-tarralappu voi riittää, jos tavoitteena on nopea skannaus ja tarkat tuotetiedot. Kun kyseessä on pääsynvalvonta, merkkituotteet, sertifikaatit, uudelleenkäytettävät pakkaukset tai kalliit omaisuuserät, sirun tulisi tarjota tehokkaampia ominaisuuksia, kuten lukittu muisti, salasanalla suojattu pääsy, yksilöllinen sirutunniste, salattu tiedonsiirto tai todennustuki.
Sirun valinta tulisi tehdä ennen tuotantoa. Heikkoa tunnisteen suunnittelua on paljon vaikeampi korjata, kun tuhansia tunnisteita on jo koodattu ja toimitettu.
Muistin lukitseminen koodauksen jälkeen
Jos tietojen ei pitäisi muuttua tuotannon jälkeen, muistin lukitseminen tulisi sisällyttää koodaussuunnitelmaan. Tämä on yleistä projekteissa, joissa kukin tunniste on sidottu tiettyyn tuotteeseen, vaatekappaleeseen, omaisuuserään, lähetykseen tai asiakirjatietueeseen.
UHF-RFID-projektissa EPC-muistiin voidaan tallentaa tuotenumero tai omaisuuserän tunniste. Kun tiedot on koodattu ja tarkistettu, muistin lukitseminen voi estää tahattoman uudelleenkirjoittamisen ja pitää tunnisteen tiedot vakaana.
Muistin lukitus ei muuta perustunnistetta täysimittaiseksi turvatunnisteeksi. Se suojaa pääasiassa koodattuja tietoja muutoksilta valmistuksen jälkeen. Monissa seurantahankkeissa jo tämäkin on kuitenkin hyödyllistä.
Yhdistä EPC ja TID tarvittaessa
Kalliimmissa UHF-RFID-projekteissa järjestelmä voi tallentaa sekä EPC-tunnuksen että TID-tunnuksen. EPC on tuotteelle määritetty projektitunnus. TID on RFID-sirulle sidottu sirutason tunnistetieto.
Tämä parantaa järjestelmän vertailukyvyn. Jos toisella tunnisteella on sama EPC-koodi mutta eri TID-tunnus, ohjelmisto voi käsitellä sitä yhteensopimattomana sen sijaan, että se hyväksyisi skannauksen kyseenalaistamatta.
EPC- ja TID-tunnisteiden yhteensovittaminen on hyödyllistä omaisuuserien, uudelleenkäytettävien pakkausten, valvottujen varastojen ja sellaisten tuotteiden osalta, joissa tunnisteiden päällekkäisyydet aiheuttaisivat todellisia menetyksiä. Se tulisi suunnitella ennen laajamittaista koodausta, jotta tietokanta voi tallentaa oikeat tunnistetiedot alusta alkaen.
Käytä tunnistustunnisteita väärennösten torjumiseksi
Väärennösten torjuntahankkeissa tarvitaan muutakin kuin luettavissa oleva sarjanumero tai julkinen NFC-linkki. Kopioitu URL-osoite tai näkyvä tunnisteen tunnus saattaa vaikuttaa käyttäjälle vakuuttavalta, mutta se ei todista, että fyysinen tunniste on aito.
Tuotteen aitouden todentamiseen kannattaa käyttää turvallista todentamista varten kehitettyjä RFID- tai NFC-siruja. Nämä sirut voivat hyödyntää suojattuja avaimia, salattuja tietoja tai dynaamisia todentamisviestejä. Sen sijaan, että tunniste palauttaisi vain kiinteän arvon, sen on tuotettava kelvollinen vastaus, jota kopioitu perustunniste ei pysty jäljittelemään.
Tämäntyyppinen tunniste sopii paremmin luksustuotteisiin, sertifikaatteihin, merkkituotteisiin, suojapakkauksiin, lääketuotteisiin ja muihin tuotteisiin, joiden osalta väärennökset aiheuttavat todellisen liiketoiminta- tai turvallisuusriskin.
Lisää taustasääntöjä epäilyttäviä skannauksia varten
Ohjelmiston ei pitäisi hyväksyä jokaista skannausta pelkästään siksi, että tunnistenumero löytyy. Sen tulisi myös tarkistaa, onko skannaus järkevä.
Tehokkaampi taustajärjestelmä pystyy tunnistamaan päällekkäiset tunnisteet, mahdottomat liikkeet, toistuvat skannaukset toisistaan riippumattomista sijainneista, käytöstä poistetut tunnisteet tai tuotteet, jotka näkyvät väärässä myyntikanavassa. Kulunvalvontajärjestelmissä se voi lisäksi tarkistaa ajan, sijainnin, käyttöoikeustason ja epäonnistuneet skannausmallit.
Tämä on erityisen tärkeää silloin, kun tunniste itsessään on vakiomuotoinen seurantatunniste. Tunniste tunnistaa tuotteen, mutta ohjelmisto päättää, voidaanko skannaustulokseen luottaa.
Hallitse tunnisteita niiden koko elinkaaren ajan
RFID-kloonausriski voi kasvaa, jos vanhoja tunnisteiden tietoja pidetään voimassa liian kauan. Kadonnut kulkukortti, vaihdettu omaisuustunniste, vaurioitunut pesulatunniste tai käytöstä poistettu tuotetarra eivät saisi jäädä voimassa ilman valvontaa.
Tunnisteen elinkaari käsittää myöntämisen, koodaamisen, aktivoinnin, korvaamisen, käytön keskeyttämisen ja käytöstä poistamisen. Kun uusi tunniste korvaa vanhan, vanha tunniste tulisi poistaa käytöstä tai merkitä selvästi järjestelmässä.
Hyvä RFID-turvallisuus ei pääty siihen, kun tunniste lähtee tehtaalta. Se riippuu siitä, miten tunnisteen identiteettiä hallitaan käytännössä.
Usein kysyttyjä kysymyksiä RFID-kloonauksesta ja RFID-tunnisteiden kopioinnista
Onko RFID-korttien kloonaus laitonta?
RFID-kloonaus voi olla laitonta, jos sitä käytetään kulkukorttien, työntekijöiden tunnistekorttien, maksutietojen, hotellien avainten, jäsenkorttien tai muiden sellaisten tunnisteiden kopioimiseen, joita et omista tai joiden kopioimiseen sinulla ei ole lupaa. Laillinen RFID-käyttö on eri asia. Yritykset voivat koodata uusia tunnisteita, korvata vaurioituneita tunnisteita tai myöntää kaksoiskappaleita omassa järjestelmässään, kun ne hallitsevat tietoja ja käyttöoikeuksia.
Voinko kopioida oman RFID-tunnisteeni projektia varten?
Voit kopioida tai korvata RFID-tunnisteita omassa projektissasi, jos järjestelmä on omistuksessasi ja sinulla on oikeus hallinnoida tunnistetietoja. Tällöin on yleensä parempi käsitellä uutta tunnistetta varsinaisena korvaavana tunnisteena eikä piilotettuna kloonina. Vanha tunniste tulisi poistaa käytöstä tai merkitä ohjelmistossa, ja uusi tunniste tulisi koodata ja testata tavanomaisen prosessin mukaisesti.
Mistä tiedän, ovatko RFID-tunnisteeni helppoja kopioida?
Tunniste on yleensä alttiimpi, jos se palauttaa joka kerta saman luettavan numeron ja järjestelmä hyväksyy pelkästään kyseisen numeron. Yleisiä esimerkkejä ovat vanhemmat 125 kHz:n kulkukortit, yksinkertaiset avainperät, julkiset NFC-tunnisteet ja perusluokan seurantatarrat. Jos et tiedä sirun tyyppiä, taajuutta, muistiasetuksia tai sitä, tarkistaako järjestelmä mitään muuta kuin näkyvän tunnisteen, nykyiset tunnisteesi tulisi tarkistaa ennen kuin niitä käytetään turvallisuustarkoituksiin tai tuotteiden aitouden todentamiseen.
Voiko puhelin kopioida RFID-tunnisteen?
Puhelin pystyy lukemaan joitakin NFC-tunnisteita, koska NFC on eräs HF (High Frequency) -tyyppinen RFID-tekniikka, jonka taajuus on 13,56 MHz. Puhelin voi esimerkiksi lukea julkisen NFC-tunnisteen, johon on tallennettu URL-osoite tai tekstitieto. Puhelin ei voi lukea useimpia LF-taajuudella (matalataajuus) toimivia 125 kHz:n kortteja tai UHF-taajuudella (ultrakorkeataajuus) toimivia RFID-tunnisteita ilman lisälaitteita. Se ei myöskään voi yksinkertaisesti kopioida suojattua NFC-todentamistunnistetta, jos tunnisteessa käytetään suojattuja avaimia tai dynaamista todentamista.
Voivatko iPhonet lukea RFID-tietoja?
iPhone ei ole yleiskäyttöinen RFID-kloonauslaite. Se pystyy lukemaan joitakin NFC-tunnisteita (Near Field Communication), erityisesti niitä, jotka käyttävät NDEF-tietoja (NFC Data Exchange Format), kuten URL-osoitteita, tekstitietoja tai tuotesivulinkkejä. Se ei pysty lukemaan useimpia 125 kHz:n avainperiä tai UHF-RFID-tunnisteita itsenäisesti, koska ne käyttävät eri RFID-taajuuksia ja vaativat erilaista lukijalaitteistoa. Applen Core NFC -kehys on rakennettu NFC-tunnisteiden lukemisen ympärille, kun taas Apple Wallet tukee digitaalisia avaimia vain silloin, kun lukko, kulunvalvontajärjestelmä tai palveluntarjoaja tukee kyseistä asetusta.
Kuinka helppoa avaimen kopioiminen on?
Se riippuu avaimesta. Vanhemmat 125 kHz:n kiinteän tunnisteen avaimet ovat yleensä helpompia jäljentää, koska ne palauttavat usein saman staattisen tunnisteen joka kerta, kun ne skannataan. Turvallinen avain on vaikeampi kopioida, koska se saattaa käyttää salausta, suojattua muistia tai todennusta yksinkertaisen luettavan numeron sijaan. Yritysten kannalta avaimen muoto ei kerro koko totuutta. Todelliset tekijät ovat taajuus, sirutyyppi, tunnistetietojen rakenne sekä se, mitä kulunvalvontajärjestelmä tarkistaa ennen oven avaamista.
Kuinka kopioida RFID-avaimenperä iPhoneen?
Useimmissa tapauksissa tavallista RFID-avaimenperää ei voi kopioida suoraan iPhoneen. Asunnon avainkorttia, toimistokorttia, pysäköintikorttia tai 125 kHz:n kulkuavainta ei yleensä voi skannata ja tallentaa iPhoneen toimivana avaimena. Oikea vaihtoehto on käyttää kulunvalvontajärjestelmää, joka tukee iPhone-tunnistetietoja, kuten Apple Walletissa tuettua digitaalista avainta tai rakennuksen, hotellin, kampuksen tai lukitusjärjestelmän tarjoamaa mobiilikulunvalvontasovellusta. Apple Wallet voi tallentaa tuettuja kotiavaimia, hotelliavaimia, auton avaimia, yrityskortteja ja opiskelijakortteja, mutta ne on myönnettävä yhteensopivan järjestelmän kautta.
Ovatko UHF-RFID-tunnisteet hyviä väärentämisen torjuntaan?
UHF-RFID-tunnisteet sopivat erinomaisesti tuotteiden nopeaan seurantaan, varastotarkistuksiin, vaatteiden inventointiin, pakkausten seurantaan ja omaisuudenhallintaan. Ne eivät sinänsä ole väärennösten estäviä tunnisteita. Jos järjestelmä tarkistaa ainoastaan EPC-koodin (Electronic Product Code), päällekkäiset EPC-koodit voivat aiheuttaa sekaannusta. Kalliimpien tuotteiden kohdalla järjestelmään tulisi lisätä tehokkaampia tarkistuksia, kuten TID-tunnisteen (Tag Identifier) täsmäytys, lukittu muisti, hallittu koodaus tai erillinen todennuskerros.
Mitä minun pitäisi tehdä, jos RFID-kortti tai -tunniste katoaa?
Kadonnut RFID-kortti tai -tunniste on poistettava käytöstä järjestelmässä mahdollisimman pian. Älä tyydy vain myöntämään uutta tunnistetta ja jättämään vanhaa tietuetta aktiiviseksi. Kulkukorttien, jäsenkorttien, omaisuustunnisteiden ja uudelleenkäytettävien esineiden tunnisteiden osalta ohjelmiston tulisi näyttää, mikä tunniste on aktiivinen, mikä tunniste on vaihdettu ja mikä tunniste on poistettu käytöstä. Tämä vähentää riskiä, että vanhaa, kopioitua tai löydettyä tunnistetta voitaisiin edelleen käyttää.
Voidaanko RFID-kloonaus havaita?
Toisinaan. Yksinkertainen järjestelmä, joka tarkistaa vain yhden tunnisteen, ei välttämättä huomaa kopioitua tunnistetta. Tehokkaampi järjestelmä voi havaita ongelmia, kuten saman tunnisteen esiintymisen kahdessa paikassa, tunnisteen liikkumisen mahdottomalla reitillä, toistuvat skannaukset käytöstä poistamisen jälkeen tai tuotteen aitoustunnisteen liian useita tarkistuksia toisistaan riippumattomista sijainneista. Havaitseminen riippuu ohjelmistosäännöistä, ei pelkästään tunnisteesta.
Miten RFID-tunnisteiden toimittaja voi auttaa
Oikean RFID-tunnisteen valinta on ensimmäinen askel kloonausriskin vähentämisessä. custom-rfid-tags.com-sivustolla valmistamme räätälöityjä RFID-tunnisteita asiakkaan valitseman sirun, taajuuden, materiaalin, koodauksen, lukualueen ja projektin tarpeiden mukaisesti. Jos projektisi edellyttää RFID-tunnisteita, joissa on vahvempi tietosuoja, lukittu muisti, ainutlaatuiset sirun tunnistustarkistukset tai todennusominaisuudet, lähetä meille sovelluksesi tiedot ja pyydä tarjous. Autamme sinua valitsemaan oikeat räätälöidyt RFID-tunnisteet ennen tuotannon aloittamista.