RFID tags bruges i mange hverdagssystemer, lige fra adgangskort og nøglebrikker til lageretiketter, vaskemærker, mærker i tøj, Øremærker til husdyr, og produktemballage. I takt med at flere virksomheder anvender RFID til identifikation og sporing, er kloning af RFID-tags blevet et udbredt problem, og et spørgsmål dukker ofte op: Kan et RFID-tag kopieres? Svaret afhænger af tagtypen, de data, der er gemt på det, og hvordan RFID-systemet verificerer det pågældende tag, når det scannes.
Hvad er RFID-kloning?
RFID-kloning betyder, at man kopierer den identitet, som et RFID-system bruger til at genkende en tag, et kort eller en nøglebrik. Under en normal scanning sender RFID-læseren et radiosignal ud. Tagets antenne modtager energi fra dette signal, chippen aktiveres, og taget sender data tilbage til læseren.
De returnerede data kan være et kortnummer, en UID, en EPC, en NDEF-post, brugerhukommelse eller en legitimationsværdi. RFID-kloning fungerer ved at tage de data, som systemet stoler på, og få en anden tag, et kort, en nøglebrik eller en emulator til at præsentere de samme data under en scanning. Hvis læseren og softwaren kun kontrollerer den kopierede værdi, kan den kopierede tag blive behandlet som originalen.
En klon behøver ikke altid at kopiere alle dele af chippen. I mange svage systemer er det tilstrækkeligt at kopiere den synlige identifikator, da softwaren kun sammenholder denne identifikator med en post. I mere avancerede systemer kan læseren eller backend-systemet også kontrollere data på chipniveau, beskyttet hukommelse, adgangskoder eller godkendelsessvar. I så fald er det ikke sikkert, at en fungerende klon kan oprettes ved blot at kopiere de læsbare data.
RFID-kloning adskiller sig imidlertid fra almindelig RFID-kodning. Ved kodning skrives godkendte data til nye tags til et konkret projekt, såsom sporing af beklædning, vaskeristyring, sporing af aktiver, identifikation af husdyr eller lagerstyring. Ved kloning genbruges en eksisterende tag-identitet, så to tags kan henvise til den samme post i systemet.
Kan man kopiere et RFID-mærke?
Ja, nogle RFID tags kan kopieres, især ældre tags eller tags med lav sikkerhed, der returnerer et fast ID uden kryptering, autentificering eller beskyttet hukommelse. Jo lettere et tag er at aflæse og gentage, desto lettere er det at klone. Sikre RFID-tags fungerer anderledes. De er ikke udelukkende baseret på et statisk nummer, så det er ikke nok blot at kopiere de synlige data.
Standard-adgangskort og nøglebrikker på 125 kHz
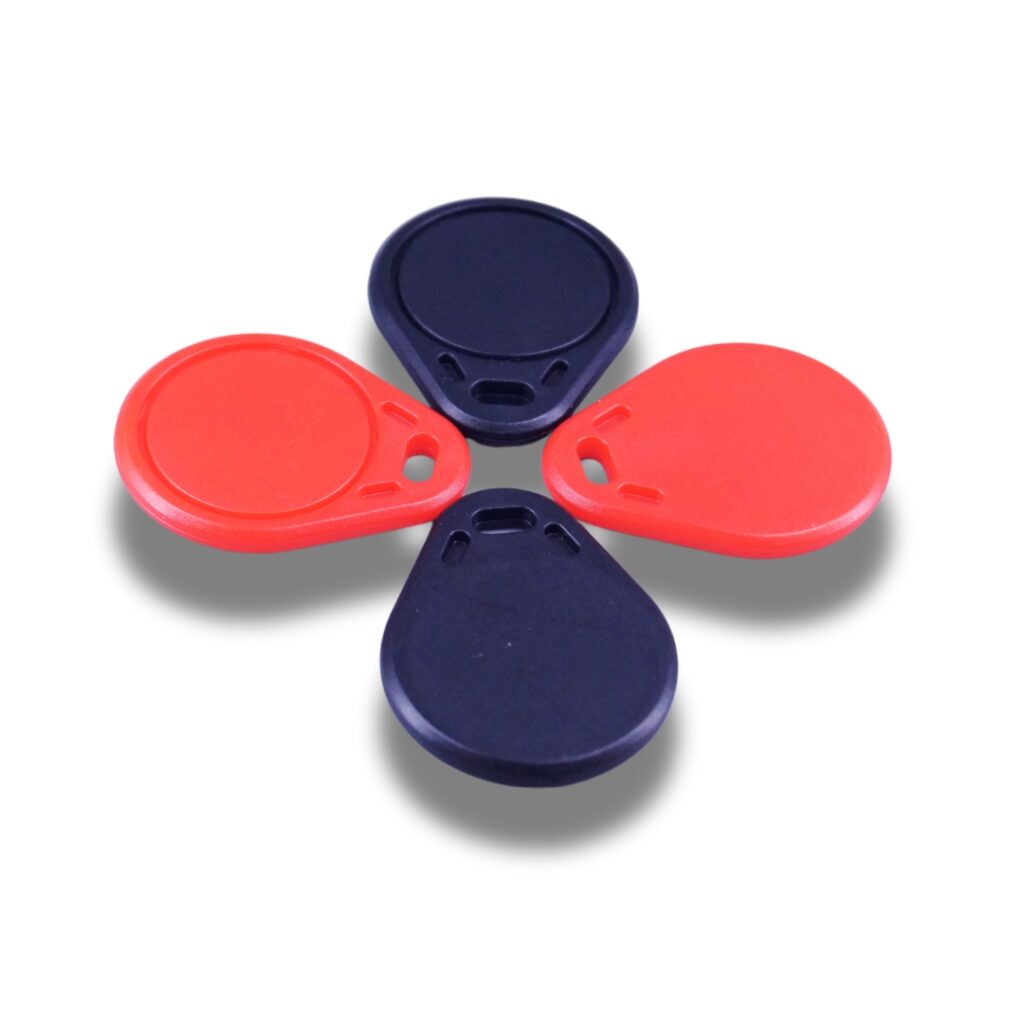
Standard-adgangskort og nøglebrikker på 125 kHz (f.eks. gamle dørkort, parkeringsbrikker, fitnesskort og medarbejderkort med lav sikkerhed) er blandt de RFID-adgangskort, der er nemmest at kopiere. Mange ældre nærfeltskort bruger chips med fast ID, såsom chips af typen EM4100, der returnerer den samme kortværdi, hver gang de scannes.
Disse kort godkender ikke sig selv over for læseren. De viser blot et ID. Hvis adgangssystemet udelukkende stoler på dette ID, kan et andet kompatibelt kort, en nøglebrik eller en emulator muligvis vise den samme værdi.
Ældre eller dårligt konfigurerede HF- og NFC-kort
HF- og NFC-kort på 13,56 MHz kan være mere sikre end almindelige 125 kHz-kort, men frekvensen i sig selv gør dem ikke sikre.
Nogle ældre HF-kort anvender hukommelsessektorer og adgangsnøgler. Hvis systemet bruger svage nøgler, standardnøgler eller en mangelfuld kortkonfiguration, er de beskyttede områder muligvis ikke tilstrækkeligt beskyttet i praksis. Kort af typen MIFARE Classic er et almindeligt eksempel i diskussioner om kloning, da mange svage implementeringer var afhængige af sektornøgler, der ikke blev administreret korrekt.
Et bedre HF-adgangskort bør anvende stærkere autentificering, beskyttede nøgler og sikker kommunikation mellem læser og kort. DESFire-baserede adgangskort er et bedre valg, da de er udviklet til autentificering i stedet for blot at aflæse et fast ID.
Enkle NFC-tags med offentligt indhold
Grundlæggende NFC tags bruges ofte til URL’er, produktsider, menuer, vejledninger, links på emballagen og markedsføringsindhold. Disse tags indeholder som regel offentlige NDEF-data, som en telefon skal kunne læse.
Hvis et NFC-tag kun indeholder en almindelig URL eller en tekststreng, kan dette indhold overføres til et andet NFC-tag. Dette er kopiering af indhold, ikke sikker autentificering.
Enkle NFC-tags er nyttige til interaktion med produkter, men de bør ikke anvendes som det eneste middel til bekæmpelse af forfalskninger. En kopieret URL kan se ens ud for brugeren, medmindre backend-systemet også kontrollerer, om selve tagget er ægte.
Standard UHF RFID-mærkater til sporing
Standard UHF RFID-labels er udviklet til hurtig identifikation af varer. De anvendes i vid udstrækning til tøj, kartoner, lagervarer, dokumenter og mærkning af aktiver.
I mange projekter udgør EPC den vigtigste værdi. Hvis systemet udelukkende bruger EPC som varens identifikator, kan en anden UHF-tag med samme EPC medføre en dobbeltidentifikation.
Det er dog ikke alle UHF-tags, der er fuldt klonet. En UHF-chip kan også indeholde TID-hukommelse, adgangskoder, låst hukommelse eller brugerhukommelse, afhængigt af chippen og projektopsætningen. Til simpel lagerstyring kan EPC-sporing være tilstrækkeligt. For værdifulde aktiver eller produktverifikation er EPC alene ikke et stærkt bevis på ægthed.
Genindskrivbare eller test-RFID-mærker
Genindskrivbare RFID-kort og testmærker er beregnet til udvikling, test af læsere og opsætning af systemer. De er designet til at være fleksible.
De er ikke et godt valg til sikker adgang, mærker til bekæmpelse af forfalskning eller kontrolleret produktidentitet. Et produktmærke bør vælges ud fra den endelige anvendelse og derefter kodes, låses eller beskyttes efter behov.
Sikre RFID- og NFC-autentificeringsmærker
Sikre RFID- og NFC-autentificeringsmærker er sværere at kopiere, fordi de ikke blot returnerer en fast værdi. De kan anvende beskyttede nøgler, krypteret kommunikation, gensidig autentificering eller dynamiske autentificeringsmeddelelser.
I et »challenge-response«-design sender læseren en udfordring. Chippen beregner et gyldigt svar ved hjælp af en hemmelighed, der er gemt inde i chippen. Hemmeligheden afsløres ikke under normal scanning. Kopiering af den synlige kommunikation giver ikke et andet tag den samme mulighed for at bevise sin ægthed.
Sikre NFC-autentificeringsmærker, såsom chips med AES-baseret autentificering og dynamiske tap-data, er bedre egnet til forpakninger med forfalskningsbeskyttelse, verifikation af højværdiprodukter, certifikater, sikre forbrugsvarer og mærkebeskyttelse. De koster mere end almindelige sporingsmærker, fordi de løser et andet problem.
Hvad kontrollerer RFID-systemet?
Om et kopieret RFID-mærke fungerer, afhænger af, hvad læseren og softwaren vælger at stole på. Nogle systemer kontrollerer kun én synlig værdi. Andre sammenligner flere dele af mærkets data eller beder chippen om at bevise sin ægthed, før de godkender scanningen.
Et statisk ID
De svageste systemer kontrollerer kun et statisk ID, såsom et kortnummer, serienummer, EPC (Electronic Product Code), UID (Unique Identifier) eller en grundlæggende legitimationsværdi. Læseren scanner mærket og sender denne værdi til softwaren. Hvis værdien findes i databasen, godkendes mærket.
Derfor udgør gamle ID-kort med fast ID og enkle sporingsmærker en større risiko for kloning. Så snart den samme værdi dukker op på et andet mærke, har systemet stort set intet andet at sammenligne med.
EPC og TID (Tag Identifier)
I forbindelse med UHF-RFID-projekter fungerer EPC ofte som varenummer. Det kan bruges til at identificere et stykke tøj, en karton, et værktøj, et dokument eller et aktiv. EPC-hukommelsen er nyttig, fordi den kan kodes specifikt til projektet.
TID tilføjer en mere pålidelig kontrol. Det er ikke et almindeligt projektnummer, der indskrives under kodningen, men en identifikationsdata, der er indkodet på chipniveau. Når softwaren gemmer både EPC og TID, kan den sammenligne varens identitet med chipets identitet under scanningen.
Hvis en anden tag har samme EPC, men en anden TID, kan systemet markere den som en uoverensstemmelse. Dette gør ikke en standard UHF-mærkat til det samme som en kryptografisk sikkerhedstag, men det mindsker risikoen for simpel duplikering af EPC’en.
Hukommelseslåsning og adgangskoder
I nogle RFID-projekter kontrolleres det, om tagets hukommelse stadig befinder sig i den forventede tilstand. Efter kodningen kan EPC-hukommelsen eller brugerhukommelsen låses, afhængigt af chippen og projektopsætningen. Nogle chips understøtter også adgangskoder, sletningskoder eller adgangskodebeskyttede hukommelsesområder.
Disse indstillinger bidrager til at beskytte produktionsdataene, når mærket forlader fabrikken. Et mærke med frit skrivbar hukommelse er nemmere at ændre. Et mærke, der er blevet kodet, låst og administreret korrekt, giver systemet større kontrol over mærkets data.
Godkendelsessvar
Sikre RFID- og NFC-systemer kan kræve, at tagget returnerer mere end blot de lagrede data. Læseren kan sende en udfordring, og chippen skal beregne et gyldigt svar ved hjælp af en beskyttet nøgle inde i chippen.
Det afgørende er, at den beskyttede nøgle ikke afsløres under en normal scanning. Et kopieret kortnummer, EPC, URL eller UID kan ikke i sig selv generere det korrekte svar. Derfor er sikre adgangskort og NFC-tags til autentificering langt sværere at klone end almindelige tags med fast ID.
Backend-adfærd
Backend-systemet kan også kontrollere, hvordan mærket anvendes. Det kan markere, hvis den samme mærkeidentitet forekommer to steder, der ligger for tæt på hinanden, hvis et mærke bevæger sig ad en umulig rute, hvis et udtjent mærke dukker op igen, eller hvis et produktgodkendelsesmærke scannes for mange gange fra steder, der ikke har noget med hinanden at gøre.
Dette lag er især nyttigt, når selve mærket anvendes i store mængder, f.eks. inden for beklædning, logistik, sporing af aktiver eller produktautentificering. Chippen hjælper med at identificere varen. Softwaren afgør, om scanningen giver mening.
Sådan mindskes risikoen for RFID-kloning
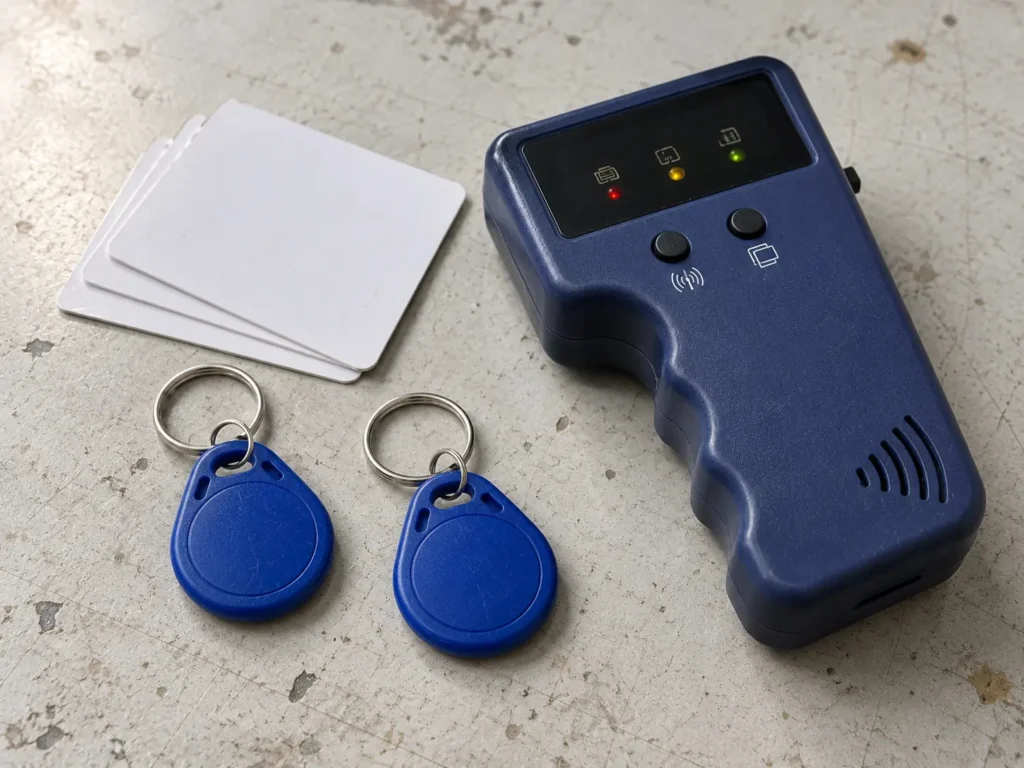
Den bedste måde at mindske risikoen for RFID-kloning på er at undgå at opbygge hele systemet omkring ét enkelt læsbart tag-nummer. Et mere sikkert RFID-projekt anvender den rigtige chip, beskytter de kodede data og giver læseren eller softwaren mere end ét element at kontrollere, før den stoler på tagget.
Undgå mærker med fast ID til følsomme formål
Tags med fast ID er fine til simpel identifikation, men de er et dårligt valg, når tagget skal bruges til at bevise adgang, ejerskab eller ægthed. Et kort eller en nøglebrik, der hver gang returnerer det samme læsbare nummer, giver systemet meget lidt at kontrollere.
Ved følsom anvendelse, såsom medarbejderadgang, betalt medlemskab, værdifulde aktiver eller mærker til bekæmpelse af forfalskning, bør mærket ikke udelukkende basere sig på et statisk ID. Et bedre valg er en chip, der understøtter beskyttet hukommelse, autentificering eller en anden form for identitetskontrol ud over det synlige nummer.
Vælg chippen ud fra risikoniveauet
Ikke alle RFID-projekter kræver samme beskyttelsesniveau. En lageretiket, der bruges til almindelig lagerstyring, har andre behov end en mærkat til produktautentificering eller en adgangslegitimation.
Til sporing med lav risiko kan en standard RFID-mærkat være tilstrækkelig, hvis målet er hurtig scanning og nøjagtige vareregistreringer. Til adgangskontrol, mærkevarer, certifikater, genanvendelige beholdere eller dyre aktiver bør chippen tilbyde mere avancerede funktioner, såsom låst hukommelse, adgangskontrol via adgangskode, unik chipidentitet, krypteret kommunikation eller understøttelse af autentificering.
Valget af chip bør træffes inden produktionen. Det er langt sværere at rette op på et mangelfuldt tag-design, når tusindvis af tags allerede er blevet kodet og afsendt.
Lås hukommelsen efter kodning
Hvis dataene ikke skal ændres efter produktionen, bør hukommelseslåsning indgå i kodningsplanen. Dette er almindeligt i projekter, hvor hvert tag er knyttet til en fast produkt-, beklædningsgenstands-, aktiv-, forsendelses- eller dokumentpost.
I et UHF-RFID-projekt kan EPC-hukommelsen indeholde varenummeret eller aktivets identifikationsnummer. Når dataene er kodet og kontrolleret, kan en låsning af hukommelsen forhindre utilsigtet overskrivning og sikre, at mærkets data forbliver uændrede.
Hukommelseslåsning gør ikke en standardmærkat til en fuldgyldig sikkerhedsmærkat. Den beskytter hovedsageligt de indkodede data mod at blive ændret efter produktionen. For mange sporingsprojekter er det i sig selv stadig nyttigt.
Sammenlign EPC med TID, når det er nødvendigt
I forbindelse med UHF-RFID-projekter af større værdi kan systemet gemme både EPC og TID. EPC er den projektidentitet, der er tildelt varen. TID er identitetsdata på chipniveau, der er knyttet til RFID-chippen.
Dette giver systemet en mere pålidelig sammenligning. Hvis en anden tag har samme EPC, men en anden TID, kan softwaren behandle det som en uoverensstemmelse i stedet for blot at acceptere scanningen uden videre.
EPC- og TID-sammenkobling er nyttigt for aktiver, genanvendelige beholdere, kontrolleret lagerbeholdning og produkter, hvor dobbelte identiteter ville medføre reelle tab. Det bør planlægges inden massekodning, så databasen fra starten kan gemme de korrekte tagoplysninger.
Brug autentificeringsmærker til bekæmpelse af forfalskning
Projekter til bekæmpelse af forfalskninger kræver mere end blot et læsbart serienummer eller et offentligt NFC-link. En kopieret URL eller et synligt tag-ID kan måske virke overbevisende for en bruger, men det beviser ikke, at det fysiske tag er ægte.
Til produktautentificering skal du bruge RFID- eller NFC-chips, der er udviklet til sikker verifikation. Disse chips kan anvende beskyttede nøgler, krypterede data eller dynamiske autentificeringsmeddelelser. I stedet for blot at returnere en fast værdi skal mærket generere et gyldigt svar, som et kopieret standardmærke ikke kan gengive.
Denne type mærke egner sig bedst til luksusvarer, certifikater, mærkevarer inden for forbrugsgoder, sikker emballage, medicinske produkter og andre varer, hvor forfalskninger udgør en reel forretningsmæssig eller sikkerhedsmæssig risiko.
Tilføj backend-regler for mistænkelige scanninger
Softwaren bør ikke godkende enhver scanning blot fordi mærkenummeret findes. Den bør også kontrollere, om scanningen giver mening.
Et mere robust backend-system kan påpege identiske tag-identiteter, umulige bevægelser, gentagne scanninger fra steder, der ikke har noget med hinanden at gøre, udtjente tags eller produkter, der vises i den forkerte salgskanal. For adgangssystemer kan det desuden kontrollere tidspunkt, placering, adgangsniveau og mønstre for mislykkede scanninger.
Dette er især vigtigt, når selve mærket er et standardsporingsmærke. Mærket identificerer varen, men det er softwaren, der afgør, om scanningen kan betragtes som pålidelig.
Administrer tags gennem hele deres livscyklus
Risikoen for RFID-kloning kan stige, når gamle tag-registreringer forbliver aktive i for lang tid. Et mistet adgangskort, en udskiftet aktivmærkat, en beskadiget vaskemærkat eller en udtjent produktmærkat bør ikke forblive gyldige uden kontrol.
En korrekt livscyklus omfatter udstedelse, kodning, aktivering, udskiftning, suspension og udtagning af brug. Når et nyt mærke erstatter et gammelt, skal den gamle identitet deaktiveres eller tydeligt markeres i systemet.
God RFID-sikkerhed slutter ikke, når mærket forlader fabrikken. Den afhænger af, hvordan mærkets identitet forvaltes i praksis.
Ofte stillede spørgsmål om kloning af RFID-tags og kopiering af RFID-tags
Er kloning af RFID-brikker ulovligt?
RFID-kloning kan være ulovligt, når det bruges til at kopiere adgangskort, medarbejderbadges, betalingsoplysninger, hotelnøgler, medlemskort eller andre tags, som man ikke ejer eller har tilladelse til at kopiere. Lovligt arbejde med RFID er noget andet. Virksomheder kan kode nye tags, udskifte beskadigede tags eller udstede duplikater af tags inden for deres eget system, når de har kontrol over dataene og tilladelserne.
Må jeg kopiere mit eget RFID-mærke til et projekt?
Du kan kopiere eller udskifte RFID-tags til dit eget projekt, når du ejer systemet og har ret til at administrere tagregistreringerne. I så fald er det som regel bedst at behandle det nye tag som en egentlig udskiftning og ikke som en skjult klon. Det gamle tag bør tages ud af brug eller markeres i softwaren, og det nye tag bør kodes og testes i henhold til din normale procedure.
Hvordan ved jeg, om mine RFID-tags er lette at kopiere?
Et tag er som regel mere sårbart, hvis det hver gang returnerer det samme læsbare nummer, og systemet kun accepterer netop dette nummer. Ældre 125 kHz-adgangskort, enkle nøglebrikker, offentlige NFC-tags og enkle sporingsmærker er typiske eksempler. Hvis du ikke kender chiptypen, frekvensen, hukommelsesindstillingerne eller ved, om systemet kontrollerer andet end det synlige ID, bør dine nuværende tags gennemgås, før de anvendes til sikkerhed eller produktautentificering.
Kan en telefon kopiere et RFID-mærke?
En telefon kan læse visse NFC-tags, da NFC er en type HF (højfrekvent) RFID, der opererer ved 13,56 MHz. En telefon kan for eksempel læse et offentligt NFC-tag, der indeholder en URL eller en tekst. En telefon kan ikke læse de fleste LF-kort (lavfrekvens) på 125 kHz eller UHF-RFID-mærker (ultrahøjfrekvens) uden ekstra hardware. Den kan heller ikke uden videre kopiere et sikkert NFC-autentificeringstag, hvis tagget bruger beskyttede nøgler eller dynamisk autentificering.
Kan iPhones læse RFID?
En iPhone er ikke et generelt værktøj til kloning af RFID-tags. Den kan læse visse NFC-tags (Near Field Communication), især NFC-tags, der bruger NDEF-data (NFC Data Exchange Format), såsom en URL, en tekstfil eller et link til en produktside. Den kan ikke i sig selv læse de fleste 125 kHz-nøglebrikker eller UHF-RFID-mærker, da disse bruger andre RFID-frekvenser og kræver anden læserhardware. Apples Core NFC-rammeværk er udviklet med henblik på at læse NFC-tags, mens Apple Wallet kun understøtter digitale nøgler, når låsen, adgangssystemet eller tjenesteudbyderen understøtter denne opsætning.
Hvor nemt er det at kopiere en nøglebrik?
Det afhænger af nøglebrikken. Ældre nøglebrikker med fast ID på 125 kHz er som regel nemmere at kopiere, da de ofte returnerer den samme faste adgangskode, hver gang de scannes. En sikker nøglebrik er sværere at kopiere, da den kan anvende kryptering, beskyttet hukommelse eller autentificering i stedet for et simpelt, læsbart nummer. For virksomheder er nøglebrikkens udformning ikke det eneste afgørende. De virkelige faktorer er frekvensen, chiptypen, udformningen af adgangsoplysningerne og hvad adgangssystemet verificerer, før døren åbnes.
Hvordan kopierer man en RFID-nøglebrik til en iPhone?
I de fleste tilfælde kan man ikke kopiere en almindelig RFID-nøglebrik direkte til en iPhone. En lejlighedsnøglebrik, et kontor-ID-kort, en parkeringsbrik eller en 125 kHz-adgangsnøgle kan normalt ikke scannes og gemmes på iPhone som en fungerende nøgle. Den rigtige løsning er at bruge et adgangssystem, der understøtter iPhone-adgangskoder, f.eks. en understøttet digital nøgle i Apple Wallet eller en mobiladgangsapp, der stilles til rådighed af bygningen, hotellet, campus eller låsesystemet. Apple Wallet kan gemme understøttede bolignøgler, hotelnøgler, bilnøgler, firmabadges og studiekort, men de skal udstedes via et kompatibelt system.
Er UHF-RFID-tags effektive til bekæmpelse af forfalskning?
UHF-RFID-tags er særdeles velegnede til hurtig sporing af varer, scanning på lageret, lagerstyring af beklædning, kartoner og forvaltning af aktiver. De er ikke automatisk forfalskningssikre. Hvis systemet kun kontrollerer EPC (Electronic Product Code), kan en duplikeret EPC skabe forvirring. For produkter af højere værdi bør systemet indføre strengere kontroller, såsom TID-matchning (Tag Identifier), låst hukommelse, kontrolleret kodning eller et separat autentificeringslag.
Hvad skal jeg gøre, hvis jeg mister et RFID-kort eller en RFID-tag?
Et mistet RFID-kort eller -mærke skal deaktiveres i systemet så hurtigt som muligt. Man bør ikke blot udstede en ny tag og lade den gamle registrering forblive aktiv. For adgangskort, medlemskort, aktivmærker og mærker til genbrugsartikler bør softwaren vise, hvilken tag der er aktiv, hvilken tag der er blevet udskiftet, og hvilken tag der er taget ud af brug. Dette mindsker risikoen for, at en gammel tag, en kopieret tag eller en fundet tag stadig kan bruges.
Kan kloning af RFID-brikker opdages?
Nogle gange. Et simpelt system, der kun kontrollerer én ID, opdager muligvis ikke en kopieret tag. Et mere avanceret system kan påpege problemer, såsom at den samme tag forekommer to steder, at en tag bevæger sig ad en umulig rute, gentagne scanninger efter udtagning af brug eller at en produktgodkendelsestag kontrolleres for mange gange fra steder, der ikke har noget med hinanden at gøre. Detekteringen afhænger af softwarereglerne, ikke kun af selve tagen.
Hvordan en leverandør af RFID-tags kan hjælpe
At vælge den rigtige RFID-tag er det første skridt til at mindske risikoen for kloning. Hos custom-rfid-tags.com fremstiller vi skræddersyede RFID-tags baseret på din chip, frekvens, materiale, kodning, læseafstand og projektets behov. Hvis dit projekt kræver RFID-tags med stærkere databeskyttelse, låst hukommelse, kontrol af unikke chip-identiteter eller autentificeringsfunktioner, så send os oplysninger om din anvendelse og anmod om et tilbud. Vi kan hjælpe dig med at vælge de rigtige skræddersyede RFID-tags, inden produktionen går i gang.