Etiquetas RFID são utilizados em muitos sistemas do quotidiano, desde cartões de acesso e chaveiros para as etiquetas do armazém, etiquetas de lavanderia, etiquetas de vestuário, marcas auriculares para gado, e nas embalagens dos produtos. À medida que cada vez mais empresas utilizam a tecnologia RFID para identificação e rastreio, a clonagem de etiquetas RFID tornou-se uma preocupação comum, e surge frequentemente uma questão: é possível copiar uma etiqueta RFID? A resposta depende do tipo de etiqueta, dos dados nela armazenados e da forma como o sistema RFID verifica essa etiqueta quando esta é lida.
O que é a clonagem de RFID?
A clonagem de RFID consiste na duplicação da identidade que um sistema RFID utiliza para reconhecer uma etiqueta, um cartão ou um comando de carro. Durante uma leitura normal, o leitor de RFID emite um sinal de rádio. A antena da etiqueta recebe energia desse sinal, o chip é ativado e a etiqueta envia dados de volta ao leitor.
Os dados devolvidos podem ser um número de cartão, um UID, um EPC, um registo NDEF, a memória do utilizador ou um valor de credencial. A clonagem de RFID funciona ao utilizar os dados em que o sistema confia e ao fazer com que outra etiqueta, cartão, porta-chaves ou emulador apresente esses mesmos dados durante uma leitura. Se o leitor e o software verificarem apenas esse valor copiado, a etiqueta copiada poderá ser tratada como a original.
Um clone nem sempre precisa de copiar todas as partes do chip. Em muitos sistemas menos sofisticados, basta copiar o identificador visível, uma vez que o software apenas associa esse identificador a um registo. Em sistemas mais robustos, o leitor ou o backend podem também verificar dados ao nível do chip, memória protegida, palavras-passe ou respostas de autenticação. Nesse caso, copiar apenas os dados legíveis pode não ser suficiente para criar um clone funcional.
No entanto, a clonagem de RFID difere da codificação normal de RFID. A codificação consiste na gravação de dados aprovados em novas etiquetas para um projeto real, como o rastreio de vestuário, a gestão de lavandaria, o rastreio de ativos, a identificação de gado ou o inventário de armazéns. A clonagem reutiliza a identidade de uma etiqueta existente, pelo que duas etiquetas podem remeter para o mesmo registo no sistema.
É possível copiar uma etiqueta RFID?
Sim, alguns Etiquetas RFID podem ser copiadas, especialmente as etiquetas mais antigas ou com baixo nível de segurança, que devolvem um ID fixo sem encriptação, autenticação ou memória protegida. Quanto mais fácil for ler e reproduzir uma etiqueta, mais fácil será cloná-la. As etiquetas RFID seguras são diferentes. Não dependem apenas de um número estático, pelo que não basta copiar os dados visíveis.
Cartões de acesso e porta-chaves básicos de 125 kHz
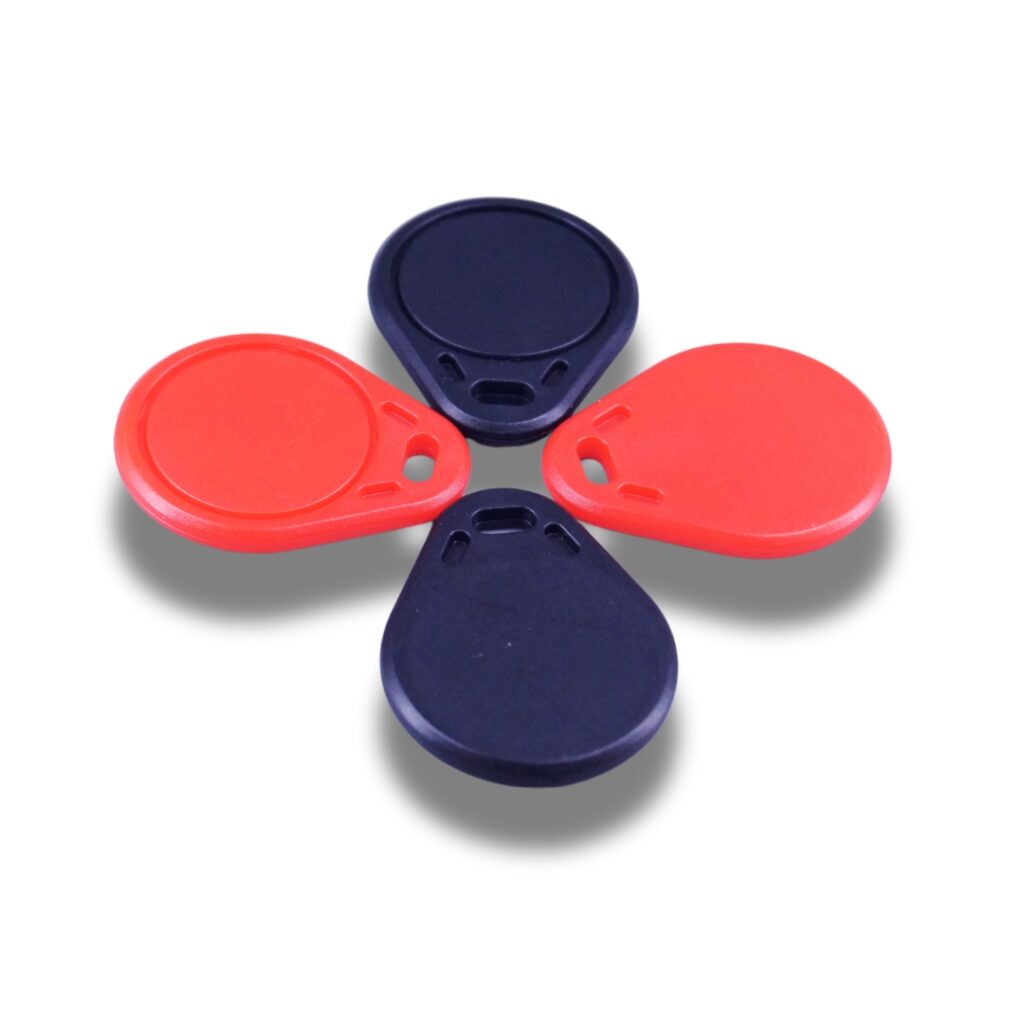
Cartões de acesso e controlos remotos básicos de 125 kHz (como cartões de porta antigos, comandos de estacionamento, cartões de ginásio e crachás de funcionários de baixa segurança) estão entre as credenciais RFID mais fáceis de copiar. Muitos cartões de proximidade mais antigos utilizam chips com identificação fixa, como os chips do tipo EM4100, que devolvem o mesmo valor do cartão sempre que são lidos.
Estes cartões não se autenticam perante o leitor. Apenas apresentam um identificador. Se o sistema de acesso confiar apenas nesse identificador, outro cartão, chave ou emulador compatível poderá apresentar o mesmo valor.
Cartões HF e NFC mais antigos ou com configuração deficiente
Os cartões HF e NFC a 13,56 MHz podem ser mais seguros do que os simples cartões de 125 kHz, mas a frequência, por si só, não os torna seguros.
Alguns cartões HF mais antigos utilizam setores de memória e chaves de acesso. Se o sistema utilizar chaves fracas, chaves predefinidas ou uma configuração inadequada do cartão, as áreas protegidas podem não estar devidamente protegidas na utilização prática. Os cartões do tipo MIFARE Classic são um exemplo comum nas discussões sobre clonagem, uma vez que muitas implementações com segurança fraca dependiam de chaves de setor que não eram geridas adequadamente.
Um cartão de acesso HF de melhor qualidade deve utilizar uma autenticação mais robusta, chaves protegidas e uma comunicação segura entre o leitor e o cartão. As credenciais do tipo DESFire constituem uma opção mais segura, uma vez que foram concebidas para a autenticação, em vez de se limitarem à simples leitura de um identificador fixo.
Etiquetas NFC básicas com conteúdo público
Básico Etiquetas NFC são frequentemente utilizadas em URLs, páginas de produtos, menus, instruções, links nas embalagens e conteúdos de marketing. Estas etiquetas armazenam normalmente dados NDEF públicos que um telemóvel deve ler.
Se uma etiqueta NFC armazenar apenas um URL simples ou um registo de texto, esse conteúdo pode ser gravado noutra etiqueta NFC. Trata-se de uma cópia de conteúdo, não de uma autenticação segura.
As etiquetas NFC básicas são úteis para a interação com os produtos, mas não devem ser utilizadas como única medida de proteção contra a contrafação. Um URL copiado pode parecer idêntico ao utilizador, a menos que o sistema de back-end verifique também se a própria etiqueta é genuína.
Etiquetas RFID UHF padrão para rastreio
Padrão Etiquetas RFID UHF são concebidas para uma identificação rápida de artigos. São amplamente utilizadas em vestuário, caixas de cartão, stock de armazém, documentos e etiquetas de ativos.
Em muitos projetos, o principal valor é o EPC. Se o sistema utilizar apenas o EPC como identificação do artigo, outra etiqueta UHF com o mesmo EPC pode criar uma identidade duplicada.
No entanto, nem todas as etiquetas UHF são totalmente clonadas. Um chip UHF também pode ter memória TID, palavras-passe, memória bloqueada ou memória do utilizador, dependendo do chip e da configuração do projeto. Para um inventário simples, o rastreio por EPC pode ser suficiente. No caso de ativos de elevado valor ou de verificação de produtos, o EPC, por si só, não constitui uma prova sólida de originalidade.
Etiquetas RFID regraváveis ou de teste
Os cartões RFID regraváveis e as etiquetas de teste destinam-se ao desenvolvimento, ao teste de leitores e à configuração do sistema. A sua função é proporcionar flexibilidade.
Não constituem uma boa opção para acesso seguro, etiquetas antifalsificação ou identificação controlada de produtos. Deve selecionar-se uma etiqueta de produção adequada ao caso de utilização final e, em seguida, codificá-la, bloqueá-la ou protegê-la, conforme necessário.
Etiquetas de autenticação seguras com RFID e NFC
As etiquetas de autenticação RFID e NFC seguras são mais difíceis de clonar, uma vez que não se limitam a devolver um valor fixo. Podem utilizar chaves protegidas, comunicação encriptada, autenticação mútua ou mensagens de autenticação dinâmicas.
Num sistema de «desafio-resposta», o leitor envia um desafio. O chip calcula uma resposta válida utilizando um segredo armazenado no seu interior. O segredo não é revelado durante a leitura normal. A cópia da comunicação visível não confere a outra etiqueta a mesma capacidade de se identificar.
As etiquetas de autenticação NFC seguras, tais como chips com autenticação baseada em AES e dados dinâmicos de leitura por aproximação, são mais adequadas para embalagens antifalsificação, verificação de produtos de elevado valor, certificados, consumíveis seguros e proteção da marca. São mais caras do que as etiquetas de rastreio básicas, uma vez que resolvem um problema diferente.
O que é que o sistema RFID verifica?
O facto de uma etiqueta RFID copiada funcionar ou não depende do que o leitor e o software decidirem considerar fiável. Alguns sistemas verificam apenas um valor visível. Outros comparam várias partes do registo da etiqueta ou pedem ao chip que comprove a sua autenticidade antes de aceitarem a leitura.
Um ID estático
Os sistemas mais simples verificam apenas um identificador estático, como um número de cartão, um número de série, um EPC (Código Eletrónico do Produto), um UID (Identificador Único) ou um valor de credencial básico. O leitor lê a etiqueta e envia esse valor para o software. Se o valor existir na base de dados, a etiqueta é aceite.
Por conseguinte, os cartões antigos com identificação fixa e as etiquetas de localização simples apresentam um risco de clonagem mais elevado. Assim que o mesmo valor aparece noutra etiqueta, o sistema tem muito poucas outras informações para comparar.
EPC e TID (Identificador de Etiqueta)
Nos projetos de RFID UHF, o EPC é frequentemente o número de referência do projeto. Pode ser utilizado para identificar uma peça de vestuário, uma caixa de cartão, uma ferramenta, um documento ou um ativo. A memória do EPC é útil porque pode ser codificada para o projeto.
O TID acrescenta uma verificação mais rigorosa. Não se trata de um número de projeto normal atribuído durante a codificação, mas sim de dados de identidade definidos ao nível do chip. Quando o software armazena tanto o EPC como o TID, pode comparar a identidade do artigo com a identidade do chip durante a leitura.
Se outra etiqueta tiver o mesmo EPC, mas um TID diferente, o sistema pode assinalá-la como uma incompatibilidade. Isto não significa que uma etiqueta UHF padrão seja idêntica a uma etiqueta de segurança criptográfica, mas reduz o risco de uma simples duplicação do EPC.
Bloqueio de memória e palavras-passe
Alguns projetos de RFID verificam se a memória da etiqueta ainda se encontra no estado esperado. Após a codificação, a memória EPC ou a memória do utilizador podem ser bloqueadas, dependendo do chip e da configuração do projeto. Alguns chips também suportam palavras-passe de acesso, palavras-passe de desativação ou áreas de memória controladas por palavra-passe.
Estas definições ajudam a proteger os dados de produção depois de a etiqueta sair da fábrica. Uma etiqueta com memória de gravação livre é mais fácil de alterar. Uma etiqueta que tenha sido codificada, bloqueada e gerida corretamente proporciona ao sistema um maior controlo sobre o registo da etiqueta.
Resposta de autenticação
Os sistemas RFID e NFC seguros podem exigir que a etiqueta devolva mais do que apenas os dados armazenados. O leitor pode enviar um desafio, e o chip tem de calcular uma resposta válida utilizando uma chave protegida no seu interior.
O ponto fundamental é que a chave protegida não é exposta durante uma leitura normal. Um número de cartão, EPC, URL ou UID copiado não consegue, por si só, gerar a resposta correta. É por isso que os cartões de acesso seguros e as etiquetas NFC de autenticação são muito mais difíceis de clonar do que as etiquetas básicas de identificação fixa.
Comportamento do backend
O sistema de backend também pode verificar como a etiqueta está a ser utilizada. Pode sinalizar o aparecimento da mesma identidade de etiqueta em dois locais demasiado próximos um do outro, uma etiqueta a percorrer um trajeto impossível, uma etiqueta retirada de circulação a reaparecer ou uma etiqueta de autenticação de produto a ser lida demasiadas vezes em locais não relacionados.
Esta camada é especialmente útil quando a própria etiqueta é utilizada em grande quantidade, como no caso do vestuário, da logística, da localização de ativos ou da autenticação de produtos. O chip ajuda a identificar o artigo. O software decide se a leitura faz sentido.
Como reduzir o risco de clonagem de RFID
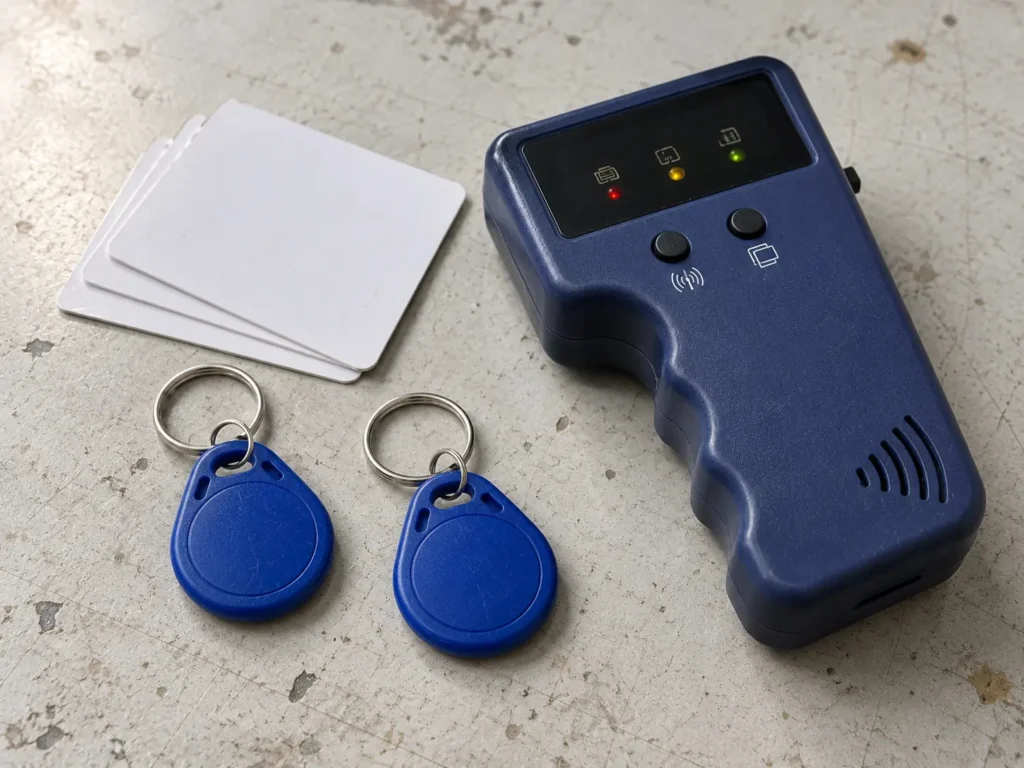
A melhor forma de reduzir o risco de clonagem de RFID é evitar construir todo o sistema em torno de um único número de etiqueta legível. Um projeto de RFID mais seguro utiliza o chip adequado, protege os dados codificados e fornece ao leitor ou ao software mais do que um elemento a verificar antes de considerar a etiqueta fiável.
Evite utilizar etiquetas com identificação fixa para utilizações sensíveis
As etiquetas com identificação fixa são adequadas para uma identificação simples, mas constituem uma opção pouco segura quando se espera que a etiqueta comprove o acesso, a propriedade ou a autenticidade. Um cartão ou porta-chaves que apresenta sempre o mesmo número legível oferece muito pouca informação ao sistema para verificar.
Para utilizações sensíveis, tais como o acesso de colaboradores, assinaturas pagas, ativos de elevado valor ou etiquetas antifalsificação, a etiqueta não deve basear-se apenas num identificador estático. Uma opção mais segura é um chip que suporte memória protegida, autenticação ou outra forma de verificação de identidade para além do número visível.
Escolha a ficha com base no nível de risco
Nem todos os projetos de RFID requerem o mesmo nível de proteção. Uma etiqueta de armazém utilizada para o inventário básico tem necessidades diferentes das de uma etiqueta de autenticação de produto ou de uma credencial de acesso.
Para o rastreio de baixo risco, uma etiqueta RFID padrão pode ser suficiente se o objetivo for uma leitura rápida e registos precisos dos artigos. No caso de acesso controlado, produtos de marca, certificados, contentores reutilizáveis ou ativos de elevado valor, o chip deve oferecer funcionalidades mais avançadas, tais como memória bloqueada, acesso controlado por palavra-passe, identidade única do chip, comunicação encriptada ou suporte à autenticação.
A escolha do chip deve ser feita antes da produção. É muito mais difícil corrigir um projeto de etiqueta deficiente depois de já terem sido codificadas e enviadas milhares de etiquetas.
Bloquear a memória após a codificação
Se os dados não se deverem alterar após a produção, o bloqueio de memória deve fazer parte do plano de codificação. Isto é comum em projetos em que cada etiqueta está associada a um registo fixo de produto, peça de vestuário, ativo, remessa ou documento.
Num projeto de RFID UHF, a memória EPC pode conter o número do artigo ou a identidade do ativo. Depois de os dados serem codificados e verificados, o bloqueio da memória pode reduzir a reescrita acidental e manter o registo da etiqueta estável.
O bloqueio de memória não transforma uma etiqueta básica numa etiqueta de segurança completa. Protege principalmente os dados codificados contra alterações após a produção. Para muitos projetos de rastreio, isso por si só já é útil.
Correlacionar o EPC com o TID sempre que necessário
No caso de projetos de RFID UHF de maior valor, o sistema pode armazenar tanto o EPC como o TID. O EPC é a identidade do projeto atribuída ao artigo. O TID é o dado de identidade ao nível do chip, associado ao chip RFID.
Isto permite ao sistema efetuar uma comparação mais rigorosa. Se outra etiqueta tiver o mesmo EPC, mas um TID diferente, o software pode considerar isso como uma incompatibilidade, em vez de aceitar a leitura sem questionar.
A correspondência entre EPC e TID é útil para ativos, contentores reutilizáveis, inventário controlado e produtos em que a existência de identidades duplicadas poderia causar prejuízos reais. Deve ser planeada antes da codificação em massa, para que a base de dados possa armazenar as informações corretas das etiquetas desde o início.
Utilizar etiquetas de autenticação para o combate à contrafação
Os projetos de combate à contrafação exigem mais do que um número de série legível ou uma ligação NFC pública. Um URL copiado ou um ID de etiqueta visível podem parecer convincentes para um utilizador, mas não provam que a etiqueta física seja genuína.
Para a autenticação de produtos, utilize chips RFID ou NFC concebidos para uma verificação segura. Estes chips podem utilizar chaves protegidas, dados encriptados ou mensagens de autenticação dinâmicas. Em vez de devolver apenas um valor fixo, a etiqueta deve produzir uma resposta válida que uma etiqueta básica copiada não consiga recriar.
Este tipo de etiqueta é mais adequado para artigos de luxo, certificados, consumíveis de marca, embalagens de segurança, produtos médicos e outros artigos em que a existência de produtos falsificados representa um risco real para o negócio ou para a segurança.
Adicionar regras de backend para análises suspeitas
O software não deve aceitar todas as leituras só porque o número da etiqueta existe. Deve também verificar se a leitura faz sentido.
Um backend mais robusto pode detetar identidades de etiquetas duplicadas, movimentos impossíveis, leituras repetidas a partir de locais não relacionados, etiquetas retiradas de circulação ou produtos que aparecem no canal de vendas errado. No caso dos sistemas de acesso, também pode verificar a hora, a localização, o nível de autorização e padrões de leitura falhados.
Isto é especialmente importante quando a própria etiqueta é uma etiqueta de rastreio padrão. A etiqueta identifica o artigo, mas é o software que decide se a leitura deve ser considerada fiável.
Gerir etiquetas ao longo de todo o seu ciclo de vida
O risco de clonagem de RFID pode aumentar quando os registos de etiquetas antigas permanecem ativos durante demasiado tempo. Um cartão de acesso perdido, uma etiqueta de ativo substituída, uma etiqueta de lavandaria danificada ou uma etiqueta de produto retirado de circulação não devem permanecer válidos sem controlo.
Um ciclo de vida adequado inclui a emissão, a codificação, a ativação, a substituição, a suspensão e a retirada de circulação. Quando uma nova etiqueta substitui uma antiga, a identidade antiga deve ser desativada ou claramente assinalada no sistema.
Uma boa segurança RFID não termina quando a etiqueta sai da fábrica. Depende da forma como a identidade da etiqueta é gerida durante a sua utilização efetiva.
Perguntas frequentes sobre a clonagem de RFID e a cópia de etiquetas RFID
A clonagem de RFID é ilegal?
A clonagem de RFID pode ser ilegal quando é utilizada para copiar cartões de acesso, crachás de funcionários, credenciais de pagamento, chaves de hotel, cartões de sócio ou qualquer etiqueta que não seja da sua propriedade ou para a qual não tenha autorização para duplicar. A utilização legal da tecnologia RFID é diferente. As empresas podem codificar novas etiquetas, substituir etiquetas danificadas ou emitir etiquetas duplicadas no âmbito do seu próprio sistema, desde que controlem os dados e as autorizações.
Posso copiar a minha própria etiqueta RFID para um projeto?
Pode duplicar ou substituir etiquetas RFID para o seu próprio projeto, desde que seja o proprietário do sistema e tenha o direito de gerir os registos das etiquetas. Nesse caso, é normalmente melhor tratar a nova etiqueta como uma substituição propriamente dita, e não como um clone oculto. A etiqueta antiga deve ser retirada de circulação ou marcada no software, e a nova etiqueta deve ser codificada e testada de acordo com o seu processo habitual.
Como posso saber se as minhas etiquetas RFID são fáceis de clonar?
Uma etiqueta fica normalmente mais exposta se devolver sempre o mesmo número legível e o sistema aceitar apenas esse número. Os cartões de acesso mais antigos de 125 kHz, os simples porta-chaves, as etiquetas NFC públicas e as etiquetas de rastreio básicas são exemplos comuns. Se não souber o tipo de chip, a frequência, as configurações de memória ou se o sistema verifica algo para além do ID visível, as suas etiquetas atuais devem ser analisadas antes de serem utilizadas para fins de segurança ou autenticação de produtos.
Um telemóvel consegue copiar uma etiqueta RFID?
Um telemóvel consegue ler algumas etiquetas NFC, uma vez que a NFC é um tipo de RFID de alta frequência (HF) a 13,56 MHz. Por exemplo, um telemóvel pode ler uma etiqueta NFC pública que armazene um URL ou um registo de texto. Um telemóvel não consegue ler a maioria dos cartões LF (baixa frequência) de 125 kHz nem etiquetas RFID UHF (ultra-alta frequência) sem hardware adicional. Também não consegue simplesmente copiar uma etiqueta de autenticação NFC segura se a etiqueta utilizar chaves protegidas ou autenticação dinâmica.
Os iPhones conseguem ler RFID?
Um iPhone não é uma ferramenta geral de clonagem de RFID. Consegue ler algumas etiquetas NFC (Near Field Communication), especialmente as que utilizam dados NDEF (NFC Data Exchange Format), tais como um URL, um registo de texto ou um link para a página de um produto. Por si só, não consegue ler a maioria dos porta-chaves de 125 kHz nem etiquetas RFID UHF, uma vez que estes utilizam frequências RFID diferentes e requerem hardware de leitura específico. A estrutura Core NFC da Apple foi concebida para a leitura de etiquetas NFC, enquanto a Apple Wallet só suporta chaves digitais quando a fechadura, o sistema de acesso ou o prestador de serviços suportam essa configuração.
É fácil duplicar um comando?
Depende do porta-chaves. Os porta-chaves mais antigos, com ID fixa de 125 kHz, são normalmente mais fáceis de duplicar, uma vez que, muitas vezes, devolvem a mesma credencial estática sempre que são lidos. Um porta-chaves seguro é mais difícil de copiar, pois pode utilizar encriptação, memória protegida ou autenticação, em vez de um simples número legível. Para as empresas, a forma do porta-chaves não diz tudo. Os fatores realmente importantes são a frequência, o tipo de chip, a conceção da credencial e o que o sistema de acesso verifica antes de abrir a porta.
Como copiar um porta-chaves RFID para o iPhone?
Na maioria dos casos, não é possível copiar diretamente um porta-chaves RFID normal para um iPhone. Um porta-chaves de apartamento, um crachá de escritório, um porta-chaves de estacionamento ou uma chave de acesso de 125 kHz não podem, normalmente, ser lidos e guardados no iPhone como uma chave funcional. A opção correta é utilizar um sistema de acesso que suporte credenciais do iPhone, como uma chave digital compatível na Apple Wallet ou uma aplicação de acesso móvel fornecida pelo edifício, hotel, campus ou sistema de fechaduras. A Apple Wallet pode armazenar chaves de casa, chaves de hotel, chaves de carro, crachás empresariais e cartões de estudante compatíveis, mas estes têm de ser emitidos através de um sistema compatível.
As etiquetas RFID UHF são eficazes no combate à contrafação?
As etiquetas RFID UHF são excelentes para o rastreio rápido de artigos, digitalização em armazéns, inventário de vestuário, caixas de cartão e gestão de ativos. Não são, por si só, etiquetas antifalsificação. Se o sistema verificar apenas o EPC (Código Eletrónico do Produto), um EPC duplicado pode causar confusão. Para produtos de maior valor, o sistema deve incluir verificações mais rigorosas, tais como a correspondência do TID (Identificador da Etiqueta), memória bloqueada, codificação controlada ou uma camada de autenticação separada.
O que devo fazer se perder um cartão ou etiqueta RFID?
Um cartão ou etiqueta RFID perdido deve ser desativado no sistema o mais rapidamente possível. Não basta emitir uma nova etiqueta e deixar o registo antigo ativo. No caso de cartões de acesso, cartões de sócio, etiquetas de ativos e etiquetas de artigos reutilizáveis, o software deve indicar qual a etiqueta que está ativa, qual a que foi substituída e qual a que foi retirada de circulação. Isto reduz a probabilidade de uma etiqueta antiga, copiada ou encontrada poder continuar a ser utilizada.
É possível detetar a clonagem de RFID?
Às vezes. Um sistema simples que verifica apenas um identificador pode não detetar uma etiqueta copiada. Um sistema mais avançado pode sinalizar problemas como a presença da mesma etiqueta em dois locais, uma etiqueta a percorrer um trajeto impossível, leituras repetidas após a retirada de circulação ou uma etiqueta de autenticação de produto a ser verificada demasiadas vezes a partir de locais não relacionados. A deteção depende das regras do software, e não apenas da etiqueta.
Como um fornecedor de etiquetas RFID pode ajudar
Escolher a etiqueta RFID adequada é o primeiro passo para reduzir o risco de clonagem. No site custom-rfid-tags.com, fabricamos etiquetas RFID personalizadas com base no chip, na frequência, no material, na codificação, na distância de leitura e nas necessidades do seu projeto. Se o seu projeto necessitar de etiquetas RFID com maior proteção de dados, memória bloqueada, verificações de identidade únicas do chip ou funcionalidades de autenticação, envie-nos os detalhes da sua aplicação e solicite um orçamento. Podemos ajudá-lo a escolher as etiquetas RFID personalizadas adequadas antes da produção.