RFID címkék számos mindennapi rendszerben alkalmazzák őket, a belépőkártyáktól kezdve egészen a kulcstartók a raktári címkékhez, mosodai címkék, ruhacímkék, állat füljelzők, valamint a termékcsomagolás. Mivel egyre több vállalkozás használja az RFID-t az azonosításhoz és a nyomon követéshez, az RFID-klónozás egyre gyakrabban felmerülő aggodalommá vált, és egy kérdés gyakran felmerül: lemásolható-e egy RFID-címke? A válasz a címke típusától, a rajta tárolt adatoktól, valamint attól függ, hogy az RFID-rendszer hogyan ellenőrzi azt a címkét, amikor beolvassák.
Mi az az RFID-klónozás?
Az RFID-klónozás azt jelenti, hogy lemásolják azt az azonosítót, amelyet az RFID-rendszer egy címke, kártya vagy kulcsos távirányító felismeréséhez használ. Normál leolvasás során az RFID-olvasó rádiójelet bocsát ki. A címke antennája energiát vesz fel ebből a jelből, a chip aktiválódik, és a címke adatokat küld vissza az olvasónak.
A visszaküldött adat lehet kártyaszám, UID, EPC, NDEF-rekord, felhasználói memória vagy hitelesítő adat. Az RFID-klónozás úgy működik, hogy a rendszer által megbízhatónak tartott adatokat felhasználva létrehoz egy másik címkét, kártyát, kulcstartót vagy emulátort, amely beolvasáskor ugyanazokat az adatokat jeleníti meg. Ha az olvasó és a szoftver csak azt a másolt értéket ellenőrzi, akkor a másolt címkét az eredetinek tekinthetik.
Egy klónnak nem feltétlenül kell a chip minden részét lemásolnia. Sok gyenge rendszerben elegendő a látható azonosító lemásolása, mivel a szoftver csak ezt az azonosítót hasonlítja össze egy rekorddal. Erősebb rendszerekben az olvasó vagy a háttérrendszer ellenőrizheti a chip szintű adatokat, a védett memóriát, a jelszavakat vagy a hitelesítési válaszokat is. Ilyen esetben a csupán olvasható adatok másolása önmagában nem biztos, hogy működőképes klónt eredményez.
Az RFID-klónozás azonban eltér a szokásos RFID-kódolástól. A kódolás során jóváhagyott adatokat írnak új címkékre egy valós projekt keretében, például ruházati cikkek nyomon követése, mosodai irányítás, eszközök nyomon követése, állatállomány azonosítása vagy raktári leltározás céljából. A klónozás során egy meglévő címke azonosítóját használják fel újra, így előfordulhat, hogy két címke ugyanarra a rendszerbeli rekordra utal.
Lehet-e másolni egy RFID-címkét?
Igen, néhány RFID címkék másolhatók, különösen a régebbi vagy alacsony biztonsági szintű címkék, amelyek titkosítás, hitelesítés vagy védett memória nélkül adnak vissza egy rögzített azonosítót. Minél könnyebb egy címkét leolvasni és lemásolni, annál könnyebb klónozni. A biztonságos RFID-címkék esetében ez másképp van. Ezek nem kizárólag egy statikus számra támaszkodnak, ezért a látható adatok másolása nem elegendő.
Alap 125 kHz-es belépőkártyák és kulcsos távvezérlők
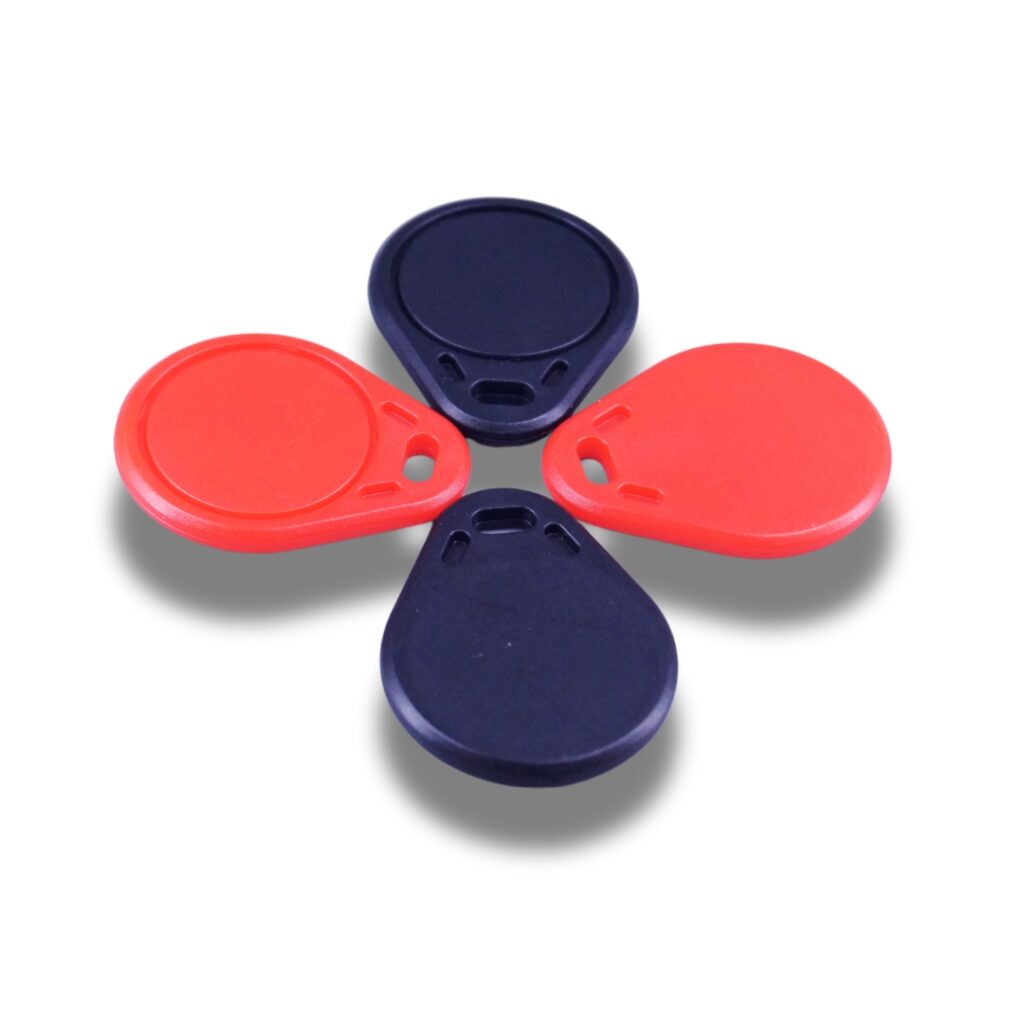
Alapmodellű 125 kHz-es belépőkártyák és kulcsos távvezérlők (például régi ajtókártyák, parkolókártyák, edzőtermi kártyák és alacsony biztonsági szintű alkalmazotti belépőkártyák) a legkönnyebben lemásolható RFID-azonosítók közé tartoznak. Számos régebbi közelségérzékelős kártya fix azonosítószámú chipeket használ, például EM4100-típusú chipeket, amelyek minden beolvasáskor ugyanazt a kártyaértéket adják vissza.
Ezek a kártyák nem igazolják magukat az olvasó felé. Csak egy azonosítót mutatnak be. Ha a beléptető rendszer kizárólag ezt az azonosítót veszi figyelembe, akkor egy másik kompatibilis kártya, kulcs vagy emulátor is képes lehet ugyanazt az értéket bemutatni.
Régebbi vagy nem megfelelően konfigurált HF- és NFC-kártyák
A 13,56 MHz-es HF- és NFC-kártyák biztonságosabbak lehetnek, mint az egyszerű 125 kHz-es kártyák, de önmagában a frekvencia még nem teszi őket biztonságossá.
Egyes régebbi HF-kártyák memóriaszektorokat és hozzáférési kulcsokat használnak. Ha a rendszer gyenge kulcsokat, alapértelmezett kulcsokat vagy nem megfelelő kártyakonfigurációt alkalmaz, előfordulhat, hogy a védett területek a gyakorlatban nem élveznek megfelelő védelmet. A MIFARE Classic típusú kártyák gyakori példaként szolgálnak a klónozással kapcsolatos vitákban, mivel számos gyenge biztonsági megoldás olyan szektorkulcsokra támaszkodott, amelyeket nem kezeltek megfelelően.
Egy jobb HF-hozzáférési kártyának erősebb hitelesítést, védett kulcsokat és biztonságos olvasó-kártya kommunikációt kell biztosítania. A DESFire-típusú azonosítók erősebb megoldást jelentenek, mivel kifejezetten hitelesítésre lettek kifejlesztve, nem pedig egyszerű, rögzített azonosítószámok leolvasására.
Alapvető NFC-címkék nyilvános tartalommal
Alapvető NFC címkék Gyakran használják URL-ekhez, termékoldalakhoz, menükhöz, használati utasításokhoz, csomagolási linkekhez és marketingtartalmakhoz. Ezek a címkék általában nyilvános NDEF-adatokat tárolnak, amelyeket a telefonok olvasni tudnak.
Ha egy NFC-címke csupán egy egyszerű URL-címet vagy szöveges adatot tárol, akkor ezt a tartalmat át lehet másolni egy másik NFC-címkére. Ez tartalommásolás, nem pedig biztonságos hitelesítés.
Az alapvető NFC-címkék hasznosak a termékekkel való interakcióhoz, de nem szabad őket az egyetlen hamisítás elleni védelmi rétegként használni. Egy lemásolt URL a felhasználó számára ugyanúgy nézhet ki, hacsak a háttérrendszer nem ellenőrzi azt is, hogy maga a címke eredeti-e.
Szabványos UHF RFID-címkék nyomon követéshez
Standard UHF RFID címkék a cikkek gyors azonosítására szolgálnak. Széles körben használják őket ruházati cikkek, kartondobozok, raktári készletek, dokumentumok és eszközcímkék jelölésére.
Számos projektben az EPC jelenti a legfontosabb értéket. Ha a rendszer kizárólag az EPC-t használja az árucikk azonosítására, akkor egy másik, azonos EPC-vel rendelkező UHF-címke duplikált azonosítót eredményezhet.
Ugyanakkor nem minden UHF-címkét klónoznak teljes mértékben. Egy UHF-chip – a chip típusától és a projekt beállításaitól függően – rendelkezhet TID-memóriával, jelszavakkal, zárolt memóriával vagy felhasználói memóriával is. Egyszerű leltározás esetén az EPC-alapú nyomon követés elegendő lehet. Nagy értékű eszközök vagy termékek hitelességének igazolása esetén azonban az EPC önmagában nem jelent meggyőző bizonyítékot az eredetiségre.
Újraírható vagy tesztelhető RFID-címkék
Az újraírható RFID-kártyák és tesztcímkék fejlesztési célokra, olvasók tesztelésére és a rendszer beállítására szolgálnak. Feladatuk, hogy rugalmasan alkalmazhatók legyenek.
Ezek nem jelentenek megfelelő választást a biztonságos hozzáférés, a hamisítás elleni címkék vagy a szabályozott termékazonosítás esetében. A végső felhasználási célnak megfelelő gyártási címkét kell kiválasztani, majd azt szükség szerint kódolni, lezárni vagy védeni kell.
Biztonságos RFID- és NFC-hitelesítő címkék
A biztonságos RFID- és NFC-hitelesítő címkék nehezebben másolhatók, mivel nem csupán egy rögzített értéket adnak vissza. Védett kulcsokat, titkosított kommunikációt, kölcsönös hitelesítést vagy dinamikus hitelesítési üzeneteket is alkalmazhatnak.
A „challenge-response” (kihívás-válasz) rendszerben az olvasó küld egy kihívást. A chip a benne tárolt titkos kulcs segítségével kiszámítja az érvényes választ. A titkos kulcs normál leolvasás során nem kerül nyilvánosságra. A látható kommunikáció lemásolása nem biztosít egy másik címkének ugyanazt a képességet, hogy igazolja magát.
A biztonságos NFC-hitelesítő címkék – például az AES-alapú hitelesítéssel és dinamikus érintési adatokkal rendelkező chipek – jobban alkalmasak a hamisítás elleni csomagolásokhoz, a nagy értékű termékek hitelesítéséhez, a tanúsítványokhoz, a biztonságos fogyóeszközökhöz és a márkavédelemhez. Ezek drágábbak az alapvető nyomonkövető címkéknél, mivel más problémát oldanak meg.
Mit ellenőriz az RFID-rendszer?
Az, hogy egy másolt RFID-címke működik-e, attól függ, hogy az olvasó és a szoftver mit tart megbízhatónak. Egyes rendszerek csak egy látható értéket ellenőriznek. Mások a címke-rekord több részét is összehasonlítják, vagy megkövetelik a chipetől, hogy igazolja magát, mielőtt elfogadnák a beolvasást.
Egy statikus azonosító
A legkevésbé fejlett rendszerek csak egy statikus azonosítót ellenőriznek, például kártyaszámot, sorozatszámot, EPC-t (elektronikus termékkód), UID-t (egyedi azonosító) vagy alapvető hitelesítő adatot. Az olvasó beolvassa a címkét, és elküldi az értéket a szoftvernek. Ha az érték szerepel az adatbázisban, a címkét elfogadja a rendszer.
Ezért a régi, rögzített azonosítószámú kártyák és az egyszerű nyomkövető címkék nagyobb klónozási kockázatot jelentenek. Amint ugyanaz az érték megjelenik egy másik címkén, a rendszernek már alig van mit összehasonlítania.
EPC és TID (címkeazonosító)
Az UHF RFID-projektek esetében az EPC gyakran szolgál munkaszámként. Használható ruhadarabok, kartondobozok, szerszámok, dokumentumok vagy eszközök azonosítására. Az EPC-memória azért hasznos, mert a projekthez igazítható.
A TID egy szigorúbb ellenőrzési mechanizmust biztosít. Ez nem egy szokásos, kódolás során beírt projektszám, hanem a chip szintjén rögzített azonosító adat. Ha a szoftver mind az EPC-t, mind a TID-t tárolja, akkor a beolvasás során összehasonlíthatja a termék azonosítóját a chip azonosítójával.
Ha egy másik címke ugyanazt az EPC-kódot hordozza, de eltérő a TID-je, a rendszer ezt eltérésként jelölheti meg. Ez nem jelenti azt, hogy egy szabványos UHF-címke megegyezne egy kriptográfiai biztonsági címkével, de csökkenti az egyszerű EPC-duplikáció kockázatát.
Memóriazár és jelszavak
Egyes RFID-projektek ellenőrzik, hogy a címke memóriája továbbra is a várt állapotban van-e. A kódolás után – a chip típusától és a projekt beállításaitól függően – az EPC-memória vagy a felhasználói memória lezárható. Egyes chipek emellett hozzáférési jelszavakat, törlési jelszavakat vagy jelszóval védett memóriaterületeket is támogatnak.
Ezek a beállítások hozzájárulnak a termelési adatok védelméhez, miután a címke elhagyja a gyárat. A szabadon írható memóriával rendelkező címkét könnyebb megváltoztatni. A helyesen kódolt, lezárt és kezelt címke nagyobb ellenőrzést biztosít a rendszer számára a címke adatai felett.
Hitelesítési válasz
A biztonságos RFID- és NFC-rendszerek esetében előfordulhat, hogy a címkének nem csupán a tárolt adatokat kell visszaküldenie. Az olvasó kihívást küldhet, és a chipnek a benne található védett kulcs segítségével érvényes választ kell kiszámítania.
A legfontosabb szempont az, hogy a védett kulcs normál leolvasás során nem kerül nyilvánosságra. Egy lemásolt kártyaszám, EPC, URL vagy UID önmagában nem képes a megfelelő választ létrehozni. Éppen ezért a biztonsági belépőkártyákat és a hitelesítő NFC-címkéket sokkal nehezebb lemásolni, mint az egyszerű, rögzített azonosítóval rendelkező címkéket.
A háttérrendszer működése
A háttérrendszer azt is ellenőrizheti, hogy hogyan használják a címkét. Jelzést adhat, ha ugyanaz a címkeazonosító két, egymáshoz túl közel elhelyezkedő helyen jelenik meg, ha egy címke lehetetlen útvonalon halad, ha egy már kivont címke újra megjelenik, vagy ha egy termékhitelesítő címkét túl sokszor szkennelnek egymástól független helyszínekről.
Ez a réteg különösen akkor hasznos, ha magát a címkét nagy mennyiségben használják, például a ruházati iparban, a logisztikában, az eszközkövetés során vagy a termékhitelesítéshez. A chip segít azonosítani a tárgyat. A szoftver dönti el, hogy van-e értelme a beolvasásnak.
Hogyan csökkenthető az RFID-klónozás kockázata?
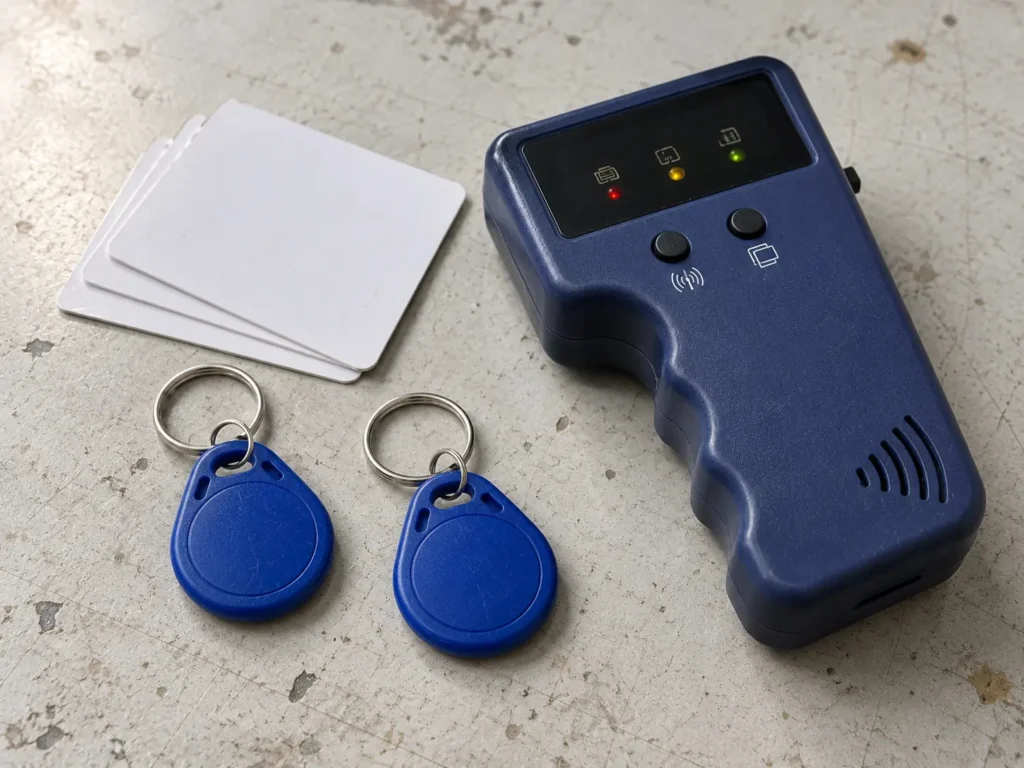
Az RFID-klónozás kockázatának csökkentésére a legjobb módszer az, ha nem építjük fel az egész rendszert egyetlen leolvasható címke-számra. Egy biztonságosabb RFID-projekt a megfelelő chipet használja, védi a kódolt adatokat, és több ellenőrzési pontot biztosít az olvasónak vagy a szoftvernek, mielőtt azok megbízhatónak ítélik a címkét.
Kerülje a rögzített azonosítóval rendelkező címkék használatát érzékeny alkalmazások esetén
A rögzített azonosítószámú címkék egyszerű azonosításra alkalmasak, de nem jelentenek megfelelő megoldást, ha a címkének hozzáférési jogosultságot, tulajdonjogot vagy hitelességet kell igazolnia. Egy olyan kártya vagy kulcskártya, amely minden alkalommal ugyanazt az olvasható számot adja vissza, a rendszer számára alig nyújt ellenőrzési alapot.
Érzékeny alkalmazások esetén – például a munkavállalói belépés, a fizetős tagság, a nagy értékű eszközök vagy a hamisítás elleni címkék esetében – a címke nem támaszkodhat kizárólag egy statikus azonosítóra. Biztonságosabb megoldás egy olyan chip, amely védett memóriát, hitelesítést vagy a látható számon túlmutató egyéb azonosítási módszert támogat.
Válassza ki a chipet a kockázati szint alapján
Nem minden RFID-projekt igényel azonos szintű védelmet. Az alapvető leltározáshoz használt raktári címke más követelményeknek felel meg, mint egy termékhitelesítő címke vagy egy belépési jogosultsági adat.
Alacsony kockázatú nyomon követés esetén elegendő lehet egy szabványos RFID-címke, ha a cél a gyors beolvasás és a pontos árucikk-nyilvántartás. Ellenőrzött hozzáférés, márkás termékek, tanúsítványok, újrafelhasználható konténerek vagy drága eszközök esetében a chipnek erősebb funkciókat kell biztosítania, mint például zárt memória, jelszóval védett hozzáférés, egyedi chip-azonosító, titkosított kommunikáció vagy hitelesítési támogatás.
A chip kiválasztását a gyártás megkezdése előtt kell elvégezni. Sokkal nehezebb kijavítani egy gyenge címke-tervet, miután már több ezer címkét kódoltak és kiszállítottak.
Memória lezárása kódolás után
Ha az adatok a gyártás után nem változnak, akkor a memóriarögzítést be kell építeni a kódolási tervbe. Ez gyakori azokban a projektekben, ahol minden címke egy meghatározott termékhez, ruhadarabhoz, eszközhöz, szállítmányhoz vagy dokumentumhoz van rendelve.
Egy UHF RFID-projektben az EPC-memória tárolhatja a tételszámot vagy az eszköz azonosítóját. Miután az adatokat kódolták és ellenőrizték, a memória lezárásával csökkenthető a véletlen átírás kockázata, és biztosítható a címke adatainak stabilitása.
A memóriarögzítés nem alakítja át az alapcímkét teljes értékű biztonsági címkévé. Elsősorban azt biztosítja, hogy a kódolt adatokat a gyártás után ne lehessen megváltoztatni. Számos nyomonkövetési projekt esetében már ez önmagában is hasznos.
Szükség esetén illessze össze az EPC-t a TID-vel
A nagyobb értékű UHF RFID-projektek esetében a rendszer mind az EPC-t, mind a TID-t tárolni tudja. Az EPC az adott tételhez rendelt projektazonosító. A TID pedig az RFID-chiphez kapcsolódó, chip-szintű azonosító adat.
Ezzel a rendszer pontosabb összehasonlítást tud végezni. Ha egy másik címke ugyanazt az EPC-kódot hordozza, de a TID-je eltérő, a szoftver ezt eltérésként kezelheti, ahelyett, hogy kérdés nélkül elfogadná a beolvasást.
Az EPC- és TID-egyeztetés hasznos eszközök, újrafelhasználható konténerek, ellenőrzött készletek és olyan termékek esetében, ahol az azonosítók duplikálódása tényleges veszteséget okozna. Ezt a tömeges kódolás előtt meg kell tervezni, hogy az adatbázis már a kezdetektől fogva a helyes címkeadatokat tárolhassa.
Használjon hitelesítési címkéket a hamisítás elleni küzdelemhez
A hamisítás elleni projektekhez nem elegendő egy olvasható sorozatszám vagy egy nyilvános NFC-link. Egy lemásolt URL-cím vagy egy látható címke-azonosító ugyan meggyőzőnek tűnhet a felhasználó számára, de nem bizonyítja, hogy a fizikai címke eredeti.
A termék hitelesítéséhez használjon biztonságos ellenőrzésre tervezett RFID- vagy NFC-chipeket. Ezek a chipek védett kulcsokat, titkosított adatokat vagy dinamikus hitelesítési üzeneteket használhatnak. A címke nem csupán egy rögzített értéket adhat vissza, hanem olyan érvényes választ kell adnia, amelyet egy lemásolt alapcímke nem tud visszaadni.
Ez a típusú címke különösen alkalmas luxuscikkek, tanúsítványok, márkás fogyóeszközök, biztonsági csomagolások, orvosi termékek és egyéb olyan termékek esetében, ahol a hamisítványok komoly üzleti vagy biztonsági kockázatot jelentenek.
Gyanús vizsgálatokra vonatkozó háttérszabályok hozzáadása
A szoftvernek nem szabad minden beolvasást elfogadnia pusztán azért, mert a címke száma létezik. Ellenőriznie kell azt is, hogy a beolvasás értelmes-e.
Egy hatékonyabb háttérrendszer képes jelzi az azonosítók duplikációját, a lehetetlen mozgásokat, a nem kapcsolódó helyszínekről érkező ismételt leolvasásokat, a leszerelt címkéket, illetve a rossz értékesítési csatornában megjelenő termékeket. A beléptető rendszerek esetében ellenőrizheti továbbá az időpontot, a helyszínt, a jogosultsági szintet és a sikertelen leolvasási mintákat is.
Ez különösen fontos akkor, ha maga a címke egy szabványos nyomonkövető címke. A címke azonosítja az árucikket, de a szoftver dönti el, hogy megbízható-e a beolvasás eredménye.
A címkék teljes életciklusának kezelése
Az RFID-klónozás kockázata megnőhet, ha a régi címkék adatai túl sokáig aktívak maradnak. Egy elveszett belépőkártya, kicserélt eszközcímke, megrongálódott mosodai címke vagy kivont termékcímke nem maradhat ellenőrzés nélkül érvényben.
A megfelelő életciklus magában foglalja a kibocsátást, a kódolást, az aktiválást, a cserét, a felfüggesztést és a leszerelést. Amikor egy új címke felváltja a régit, a régi azonosítót le kell tiltani, vagy egyértelműen meg kell jelölni a rendszerben.
A hatékony RFID-biztonság nem ér véget azzal, hogy a címke elhagyja a gyárat. Attól függ, hogy a címke azonosítóját a tényleges használat során hogyan kezelik.
GYIK az RFID-klónozásról és az RFID-címkék másolásáról
Törvénytelen az RFID-kártyák klónozása?
Az RFID-klónozás illegális lehet, ha azt belépőkártyák, alkalmazotti azonosítók, fizetési adatok, szállodai kulcsok, tagsági kártyák vagy bármely olyan címke másolására használják, amely nem a felhasználó tulajdonát képezi, vagy amelynek másolásához nincs engedélye. A törvényes RFID-alkalmazások esetében ez másképp van. A vállalkozások új címkéket kódolhatnak, a sérült címkéket kicserélhetik, illetve duplikátumokat állíthatnak ki a saját rendszerükön belül, amennyiben ők ellenőrzik az adatokat és a jogosultságokat.
Lemásolhatom a saját RFID-címkémet egy projekt céljára?
Ha Ön a rendszer tulajdonosa, és jogosult a címkék adatait kezelni, akkor saját projektje keretében másolhatja vagy kicserélheti az RFID-címkéket. Ebben az esetben általában célszerűbb az új címkét rendes cserének tekinteni, nem pedig rejtett klónnak. A régi címkét ki kell vonni a forgalomból vagy meg kell jelölni a szoftverben, az új címkét pedig a szokásos eljárás szerint kell kódolni és tesztelni.
Honnan tudom, hogy az RFID-címkéimet könnyű-e lemásolni?
Egy címke általában jobban ki van téve a veszélynek, ha minden alkalommal ugyanazt az olvasható számot adja vissza, és a rendszer kizárólag ezt a számot fogadja el. Gyakori példák erre a régebbi 125 kHz-es belépőkártyák, az egyszerű kulcsos távirányítók, a nyilvános NFC-címkék és az alapvető nyomonkövetési címkék. Ha nem ismeri a chip típusát, frekvenciáját, memóriabeállításait, vagy azt, hogy a rendszer ellenőrzi-e a látható azonosítón kívül más adatokat is, akkor a jelenlegi címkéit felül kell vizsgálnia, mielőtt azokat biztonsági célokra vagy termékhitelesítésre használná.
Képes-e egy telefon lemásolni egy RFID-címkét?
Egy mobiltelefon képes bizonyos NFC-címkéket olvasni, mivel az NFC egy 13,56 MHz-es HF (magas frekvenciájú) RFID-típus. Például egy telefon képes olvasni egy olyan nyilvános NFC-címkét, amely egy URL-címet vagy szöveges adatot tárol. A telefon külön hardver nélkül nem képes olvasni a legtöbb 125 kHz-es LF (alacsony frekvenciájú) kártyát vagy UHF (ultra magas frekvenciájú) RFID-címkét. Emellett nem tudja egyszerűen lemásolni egy biztonságos NFC-hitelesítési címkét, ha a címke védett kulcsokat vagy dinamikus hitelesítést használ.
Az iPhone-ok képesek-e RFID-adatokat másolni?
Az iPhone nem általános célú RFID-klónozó eszköz. Képes olvasni bizonyos NFC (Near Field Communication) címkéket, különösen azokat, amelyek NDEF (NFC Data Exchange Format) adatokat használnak, például URL-címet, szöveges bejegyzést vagy termékoldalra mutató linket. A legtöbb 125 kHz-es kulcsot vagy UHF RFID-címkét önmagában nem tudja olvasni, mivel azok más RFID-frekvenciákat használnak, és más olvasóhardvert igényelnek. Az Apple Core NFC keretrendszere az NFC-címkék olvasására épül, míg az Apple Wallet csak akkor támogatja a digitális kulcsokat, ha a zár, a beléptető rendszer vagy a szolgáltató támogatja ezt a beállítást.
Mennyire egyszerű lemásolni egy kulcsot?
Ez a kulcsotól függ. A régebbi, 125 kHz-es, rögzített azonosítóval rendelkező kulcsokat általában könnyebb lemásolni, mivel azok gyakran ugyanazt a statikus azonosítót adják vissza minden egyes leolvasáskor. A biztonságos kulcsokat nehezebb lemásolni, mivel azok egyszerű, leolvasható szám helyett titkosítást, védett memóriát vagy hitelesítést alkalmazhatnak. A vállalkozások számára a kulcs alakja nem ad teljes képet a helyzetről. A valódi tényezők a frekvencia, a chip típusa, az azonosító kialakítása, valamint az, hogy a beléptető rendszer mit ellenőriz az ajtó kinyitása előtt.
Hogyan lehet egy RFID-kulcsot átmásolni az iPhone-ra?
A legtöbb esetben egy hagyományos RFID-kulcsot nem lehet közvetlenül az iPhone-ra másolni. A lakáskulcsot, az irodai belépőkártyát, a parkolókulcsot vagy a 125 kHz-es belépőkártyát általában nem lehet beolvasni és működőképes kulcsként elmenteni az iPhone-ra. A megfelelő megoldás egy olyan beléptető rendszer használata, amely támogatja az iPhone-hitelesítő adatokat, például az Apple Walletben támogatott digitális kulcsot, vagy az épület, szálloda, egyetemi campus vagy zárrendszer által biztosított mobil beléptető alkalmazást. Az Apple Wallet tárolhat támogatott otthoni kulcsokat, szállodai kulcsokat, autókulcsokat, vállalati belépőkártyákat és diákigazolványokat, de ezeket kompatibilis rendszeren keresztül kell kiállítani.
Alkalmasak-e az UHF RFID-címkék a hamisítás elleni küzdelemre?
Az UHF RFID-címkék kiválóan alkalmasak a gyors árukövetésre, a raktári szkennelésre, a ruházati készletek nyilvántartására, a kartondobozok kezelésére és az eszközgazdálkodásra. Ezek nem feltétlenül hamisításellenes címkék. Ha a rendszer kizárólag az EPC-t (elektronikus termék kód) ellenőrzi, egy duplikált EPC zavart okozhat. A nagyobb értékű termékek esetében a rendszernek szigorúbb ellenőrzéseket kell alkalmaznia, például TID (címkeazonosító) egyeztetést, lezárt memóriát, ellenőrzött kódolást vagy külön hitelesítési réteget.
Mit tegyek, ha elveszítem az RFID-kártyámat vagy -címkémet?
Az elveszett RFID-kártyát vagy -címkét a lehető leghamarabb le kell tiltani a rendszerben. Ne csak új címkét állítson ki, és hagyja aktív állapotban a régi bejegyzést. A belépőkártyák, tagsági kártyák, eszközcímkék és újrafelhasználható tárgyak címkéi esetében a szoftvernek jelznie kell, hogy melyik címke aktív, melyiket cserélték ki, és melyiket vonták ki a forgalomból. Ez csökkenti annak esélyét, hogy egy régi, lemásolt vagy talált címkét továbbra is használni lehessen.
Felismerhető-e az RFID-klónozás?
Néha. Egy egyszerű rendszer, amely csak egy azonosítót ellenőriz, előfordulhat, hogy nem veszi észre a másolt címkét. Egy kifinomultabb rendszer jelzi az olyan problémákat, mint például, ha ugyanaz a címke két helyen is megjelenik, ha a címke lehetetlen útvonalon halad, ha a címkét a kivonás után ismételten beolvasják, vagy ha egy termékhitelesítő címkét túl sokszor ellenőriznek egymástól független helyszínekről. Az észlelés nem csupán a címkétől, hanem a szoftver szabályaitól is függ.
Hogyan segíthet egy RFID-címke-gyártó?
A megfelelő RFID-címke kiválasztása az első lépés a klónozás kockázatának csökkentése felé. A custom-rfid-tags.com weboldalon az Ön által megadott chip, frekvencia, anyag, kódolás, olvasási távolság és a projekt igényei alapján gyártunk egyedi RFID-címkéket. Ha projektjéhez olyan RFID-címkékre van szüksége, amelyek erősebb adatvédelmet, lezárt memóriát, egyedi chip-azonosítás-ellenőrzést vagy hitelesítési funkciókat biztosítanak, küldje el nekünk az alkalmazás részleteit, és kérjen árajánlatot. Segítünk kiválasztani a megfelelő egyedi RFID-címkéket a gyártás megkezdése előtt.