RFID-tags worden in veel alledaagse systemen gebruikt, van toegangskaarten en sleutelhangers voor magazijnlabels, waslabels, kledinglabels, oormerken voor vee, en productverpakkingen. Naarmate steeds meer bedrijven RFID gebruiken voor identificatie en tracking, is het klonen van RFID-tags een veelvoorkomend punt van zorg geworden, en één vraag komt daarbij vaak naar voren: kan een RFID-tag worden gekopieerd? Het antwoord hangt af van het type tag, de gegevens die erop zijn opgeslagen en de manier waarop het RFID-systeem die tag verifieert wanneer deze wordt gescand.
Wat is RFID-klonen?
RFID-klonen houdt in dat de identiteit wordt gekopieerd die een RFID-systeem gebruikt om een tag, kaart of sleutelhanger te herkennen. Tijdens een normale scan zendt de RFID-lezer een radiosignaal uit. De antenne van de tag ontvangt energie uit dat signaal, de chip wordt geactiveerd en de tag stuurt gegevens terug naar de lezer.
De teruggestuurde gegevens kunnen bestaan uit een kaartnummer, UID, EPC, NDEF-record, gebruikersgeheugen of een authenticatiewaarde. Bij het klonen van RFID-tags worden de gegevens die het systeem vertrouwt gebruikt om een andere tag, kaart, sleutelhanger of emulator te maken die tijdens een scan dezelfde gegevens weergeeft. Als de lezer en de software alleen die gekopieerde waarde controleren, kan de gekopieerde tag als het origineel worden behandeld.
Een kloon hoeft niet altijd elk onderdeel van de chip te kopiëren. In veel zwakke systemen volstaat het om de zichtbare identificatiecode te kopiëren, omdat de software die identificatiecode alleen aan een record koppelt. In strengere systemen kan de lezer of de backend ook gegevens op chipniveau, beveiligd geheugen, wachtwoorden of authenticatieresponsen controleren. In dat geval leidt het kopiëren van alleen de leesbare gegevens mogelijk niet tot een werkende kloon.
Het klonen van RFID-tags verschilt echter van het normale RFID-programmeren. Bij het programmeren worden goedgekeurde gegevens naar nieuwe tags geschreven voor een concreet project, zoals het volgen van kleding, wasserijbeheer, het bijhouden van bedrijfsmiddelen, de identificatie van vee of magazijnvoorraad. Bij het klonen wordt een bestaande tag-identiteit hergebruikt, waardoor twee tags naar hetzelfde record in het systeem kunnen verwijzen.
Kun je een RFID-tag kopiëren?
Ja, sommige RFID-tags kunnen worden gekopieerd, met name oudere tags of tags met een lage beveiliging die een vast ID teruggeven zonder versleuteling, authenticatie of beveiligd geheugen. Hoe gemakkelijker een tag te lezen en te kopiëren is, hoe gemakkelijker deze te klonen is. Beveiligde RFID-tags werken anders. Ze zijn niet uitsluitend gebaseerd op een statisch nummer, waardoor het kopiëren van zichtbare gegevens niet voldoende is.
Standaard 125 kHz-toegangskaarten en sleutelhangers
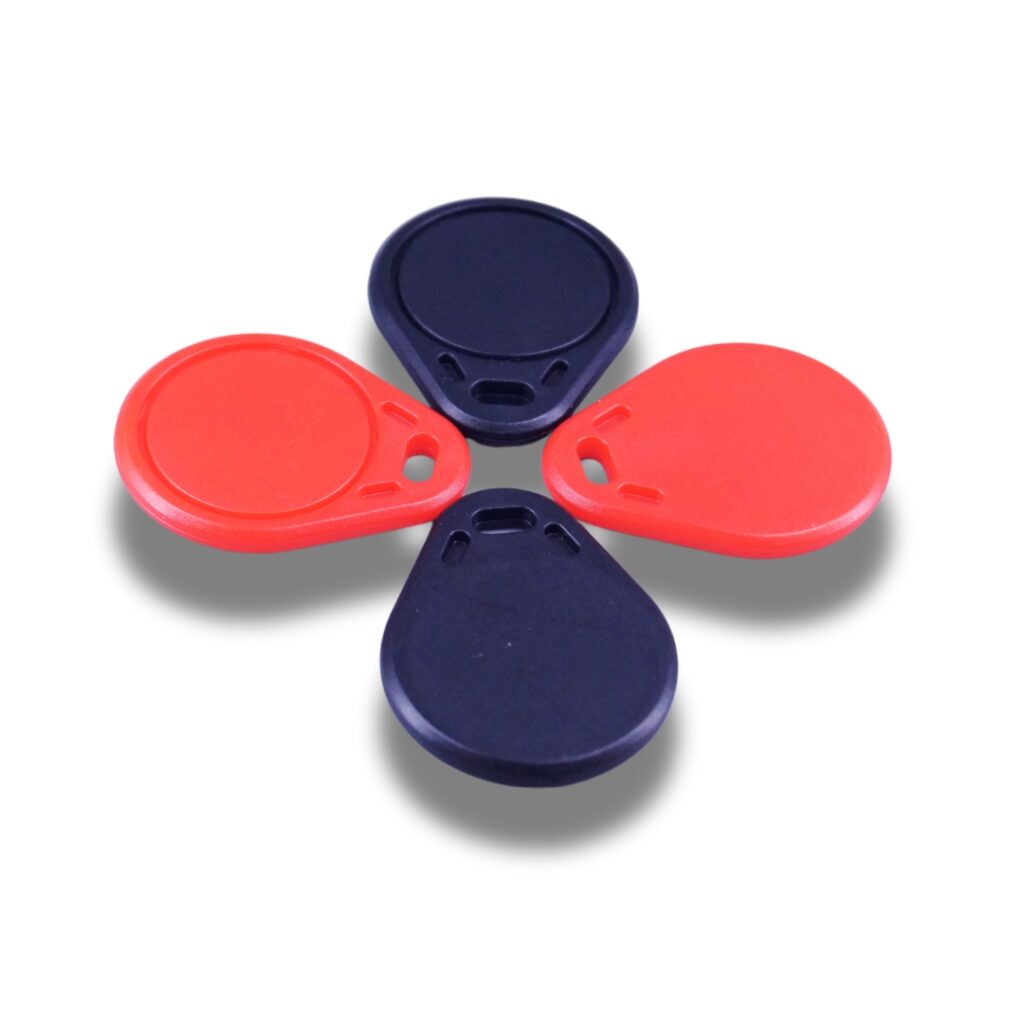
Standaard 125 kHz-toegangskaarten en sleutelhangers (zoals oude deurkaarten, parkeerkaarten, sportschoolkaarten en personeelsbadges met een laag beveiligingsniveau) behoren tot de RFID-toegangsmiddelen die het gemakkelijkst te kopiëren zijn. Veel oudere proximity-kaarten maken gebruik van chips met een vaste ID, zoals chips van het type EM4100, die bij elke scan dezelfde kaartwaarde teruggeven.
Deze kaarten verifiëren zichzelf niet bij de lezer. Ze tonen alleen een ID. Als het toegangssysteem uitsluitend op die ID vertrouwt, kan een andere compatibele kaart, sleutelhanger of emulator mogelijk dezelfde waarde weergeven.
Oudere of onvolledig geconfigureerde HF- en NFC-kaarten
HF- en NFC-kaarten met een frequentie van 13,56 MHz kunnen veiliger zijn dan gewone 125 kHz-kaarten, maar de frequentie op zich maakt ze nog niet veilig.
Sommige oudere HF-kaarten maken gebruik van geheugensectoren en toegangssleutels. Als het systeem zwakke sleutels, standaardsleutels of een gebrekkige kaartconfiguratie gebruikt, zijn beveiligde gebieden in de praktijk mogelijk niet goed beveiligd. Kaarten van het type MIFARE Classic komen vaak ter sprake in discussies over het klonen van kaarten, omdat veel zwakke implementaties steunden op sectorsleutels die niet goed werden beheerd.
Een betere HF-toegangskaart zou gebruik moeten maken van sterkere authenticatie, beveiligde sleutels en veilige communicatie tussen lezer en kaart. DESFire-kaarten zijn een betere keuze, omdat ze speciaal zijn ontworpen voor authenticatie in plaats van alleen het uitlezen van een vaste ID.
Eenvoudige NFC-tags met openbare inhoud
Basis NFC-tags worden vaak gebruikt voor URL’s, productpagina’s, menu’s, instructies, links op verpakkingen en marketinginhoud. Deze tags bevatten doorgaans openbare NDEF-gegevens die door een telefoon moeten worden gelezen.
Als een NFC-tag alleen een gewone URL of tekst bevat, kan die inhoud naar een andere NFC-tag worden gekopieerd. Dit is het kopiëren van inhoud, geen veilige authenticatie.
Standaard NFC-tags zijn handig voor interactie met producten, maar ze mogen niet als enige beveiliging tegen namaak worden gebruikt. Een gekopieerde URL kan er voor de gebruiker hetzelfde uitzien, tenzij het backend-systeem ook controleert of de tag zelf authentiek is.
Standaard UHF-RFID-labels voor tracking
Standaard UHF RFID etiketten zijn ontworpen voor snelle identificatie van artikelen. Ze worden veel gebruikt voor kleding, kartonnen dozen, magazijnvoorraad, documenten en labels voor bedrijfsmiddelen.
Bij veel projecten is de EPC de belangrijkste waarde. Als het systeem de EPC uitsluitend als identificatie van het artikel gebruikt, kan een andere UHF-tag met dezelfde EPC een dubbele identificatie veroorzaken.
Niet elke UHF-tag wordt echter volledig gekloond. Een UHF-chip kan ook beschikken over TID-geheugen, wachtwoorden, vergrendeld geheugen of gebruikersgeheugen, afhankelijk van de chip en de projectconfiguratie. Voor eenvoudige inventarisatie kan EPC-tracking voldoende zijn. Voor hoogwaardige activa of productverificatie vormt EPC op zichzelf geen sterk bewijs van authenticiteit.
Herschrijfbare of test-RFID-tags
Herschrijfbare RFID-kaarten en testtags zijn bedoeld voor ontwikkeling, het testen van lezers en het instellen van systemen. Ze moeten flexibel zijn.
Ze zijn geen geschikte keuze voor beveiligde toegang, anti-vervalsingslabels of gecontroleerde productidentificatie. Een productlabel moet worden gekozen op basis van het uiteindelijke gebruiksdoel en vervolgens naar behoefte worden gecodeerd, vergrendeld of beveiligd.
Beveiligde RFID- en NFC-authenticatietags
Beveiligde RFID- en NFC-authenticatietags zijn moeilijker te klonen omdat ze niet alleen een vaste waarde teruggeven. Ze kunnen gebruikmaken van beveiligde sleutels, versleutelde communicatie, wederzijdse authenticatie of dynamische authenticatieberichten.
Bij een ‘challenge-response’-ontwerp stuurt de lezer een uitdaging. De chip berekent een geldig antwoord aan de hand van een geheim dat in de chip is opgeslagen. Dit geheim wordt tijdens het normale scannen niet onthuld. Het kopiëren van de zichtbare communicatie geeft een andere tag niet dezelfde mogelijkheid om zijn authenticiteit aan te tonen.
Beveiligde NFC-authenticatietags, zoals chips met op AES gebaseerde authenticatie en dynamische tapgegevens, zijn beter geschikt voor verpakkingen ter bestrijding van namaak, verificatie van hoogwaardige producten, certificaten, beveiligde verbruiksartikelen en merkbescherming. Ze zijn duurder dan standaard trackingtags omdat ze een ander probleem oplossen.
Wat controleert het RFID-systeem?
Of een gekopieerde RFID-tag werkt, hangt af van wat de lezer en de software als betrouwbaar beschouwen. Sommige systemen controleren slechts één zichtbare waarde. Andere vergelijken verschillende onderdelen van het tagrecord of vragen de chip om zich te identificeren voordat ze de scan accepteren.
Een statisch ID
De zwakste systemen controleren alleen een statische ID, zoals een kaartnummer, serienummer, EPC (Electronic Product Code), UID (Unique Identifier) of een basisidentificatiewaarde. De lezer scant de tag en stuurt die waarde naar de software. Als de waarde in de database voorkomt, wordt de tag geaccepteerd.
Daarom brengen oude ID-kaarten met een vast nummer en eenvoudige volgtags een groter risico op klonen met zich mee. Zodra dezelfde waarde op een andere tag verschijnt, heeft het systeem nauwelijks nog iets anders om mee te vergelijken.
EPC en TID (Tag Identifier)
Bij UHF-RFID-projecten fungeert de EPC vaak als het werkitemnummer. Deze kan worden gebruikt om een kledingstuk, doos, stuk gereedschap, document of bedrijfsmiddel te identificeren. Het EPC-geheugen is handig omdat het voor het project kan worden gecodeerd.
TID zorgt voor een strengere controle. Het is geen gewoon projectnummer dat tijdens het coderen wordt aangebracht, maar een identificatie-identiteit die op chipniveau is vastgelegd. Wanneer de software zowel de EPC als de TID opslaat, kan deze tijdens het scannen de identiteit van het artikel vergelijken met de identiteit van de chip.
Als een andere tag dezelfde EPC heeft maar een andere TID, kan het systeem dit als een discrepantie markeren. Dit betekent niet dat een standaard UHF-label hetzelfde is als een cryptografische beveiligingstag, maar het vermindert wel het risico op eenvoudige EPC-duplicatie.
Geheugenvergrendeling en wachtwoorden
Bij sommige RFID-projecten wordt gecontroleerd of het geheugen van de tag nog steeds in de verwachte toestand verkeert. Na het coderen kan het EPC-geheugen of het gebruikersgeheugen worden vergrendeld, afhankelijk van de chip en de projectconfiguratie. Sommige chips ondersteunen ook toegangswachtwoorden, kill-wachtwoorden of door wachtwoorden beveiligde geheugengedeelten.
Deze instellingen dragen bij aan de bescherming van de productiegegevens nadat de tag de fabriek heeft verlaten. Een tag met een vrij beschrijfbaar geheugen kan gemakkelijker worden gewijzigd. Een tag die op de juiste wijze is gecodeerd, vergrendeld en beheerd, geeft het systeem meer controle over de taggegevens.
Authenticatieantwoord
Bij beveiligde RFID- en NFC-systemen kan het nodig zijn dat de tag meer dan alleen de opgeslagen gegevens terugstuurt. De lezer kan een controlevraag sturen, en de chip moet dan met behulp van een beveiligde sleutel in de chip een geldig antwoord berekenen.
Het belangrijkste is dat de beveiligde sleutel tijdens een normale scan niet wordt blootgesteld. Een gekopieerd kaartnummer, EPC, URL of UID kan op zichzelf niet de juiste reactie opleveren. Daarom zijn beveiligde toegangskaarten en NFC-tags voor authenticatie veel moeilijker te klonen dan gewone tags met een vaste ID.
Gedrag van de backend
Het back-endsysteem kan ook controleren hoe de tag wordt gebruikt. Het kan een waarschuwing geven wanneer dezelfde tag-identiteit op twee plaatsen verschijnt die te dicht bij elkaar liggen, wanneer een tag een onmogelijke route aflegt, wanneer een uit gebruik genomen tag opnieuw verschijnt, of wanneer een productauthenticatietag te vaak wordt gescand vanaf locaties die geen verband met elkaar houden.
Deze laag is vooral nuttig wanneer de tag zelf op grote schaal wordt gebruikt, bijvoorbeeld in de kledingindustrie, de logistiek, bij het volgen van bedrijfsmiddelen of bij productauthenticatie. De chip helpt bij het identificeren van het artikel. De software bepaalt of de scan zinvol is.
Hoe het risico op RFID-klonen te verminderen
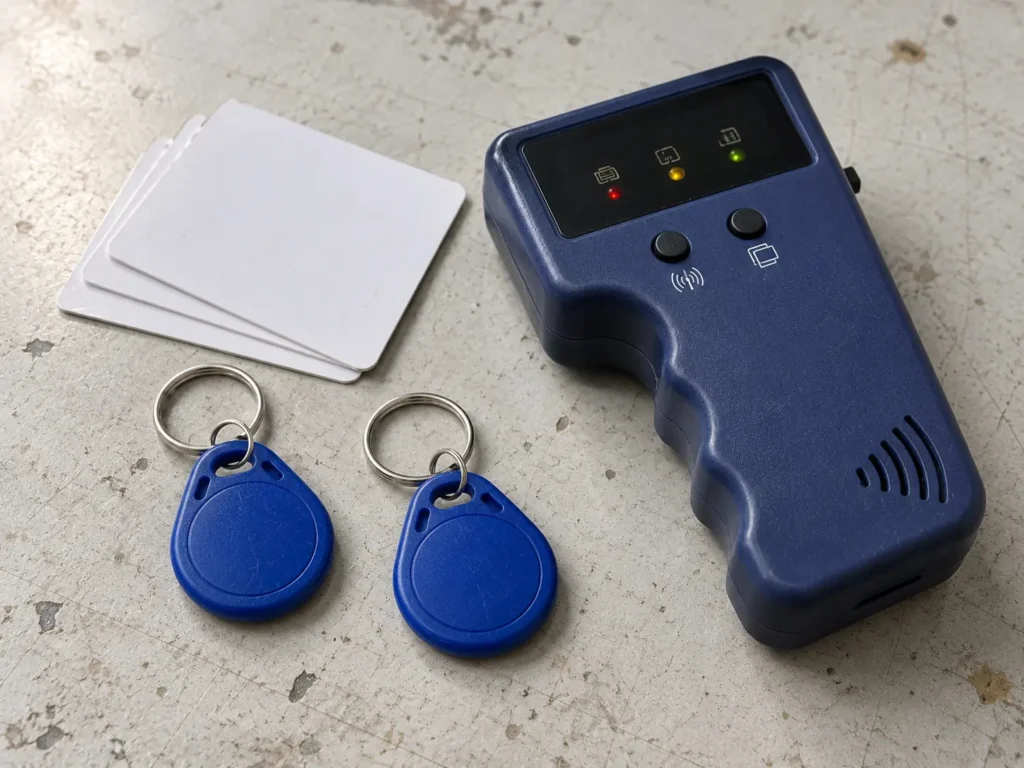
De beste manier om het risico op RFID-klonen te verminderen, is door te voorkomen dat het hele systeem rond één leesbaar tag-nummer wordt opgebouwd. Een veiliger RFID-project maakt gebruik van de juiste chip, beschermt de gecodeerde gegevens en biedt de lezer of software meerdere controlepunten voordat deze de tag vertrouwt.
Vermijd tags met een vaste ID voor gevoelig gebruik
Tags met een vast ID zijn prima voor eenvoudige identificatie, maar ze zijn geen goede keuze wanneer de tag moet dienen als bewijs van toegang, eigendom of authenticiteit. Een kaart of sleutelhanger die telkens hetzelfde leesbare nummer weergeeft, biedt het systeem namelijk zeer weinig om te controleren.
Voor gevoelige toepassingen, zoals toegang voor medewerkers, betaald lidmaatschap, waardevolle activa of anti-vervalsingslabels, mag de tag niet uitsluitend op een statische ID vertrouwen. Een betere keuze is een chip die beschermd geheugen, authenticatie of een andere vorm van identiteitscontrole ondersteunt, naast het zichtbare nummer.
Kies de chip op basis van het risiconiveau
Niet elk RFID-project vereist hetzelfde beveiligingsniveau. Een magazijnlabel dat wordt gebruikt voor basisinventarisatie stelt andere eisen dan een tag voor productauthenticatie of een toegangsbewijs.
Voor tracking met een laag risico kan een standaard RFID-label volstaan als het doel ligt bij snel scannen en nauwkeurige artikelregistratie. Voor gecontroleerde toegang, merkproducten, certificaten, herbruikbare verpakkingen of kostbare bedrijfsmiddelen moet de chip geavanceerdere functies bieden, zoals een vergrendeld geheugen, toegang via wachtwoord, een unieke chip-identiteit, versleutelde communicatie of ondersteuning voor authenticatie.
De keuze van de chip moet vóór de productie worden gemaakt. Het is veel moeilijker om een gebrekkig tagontwerp te corrigeren nadat er al duizenden tags zijn gecodeerd en verzonden.
Geheugen vergrendelen na codering
Als de gegevens na de productie niet meer mogen veranderen, moet het vergrendelen van het geheugen deel uitmaken van het coderingsplan. Dit komt vaak voor bij projecten waarbij elke tag gekoppeld is aan een vast product, kledingstuk, bedrijfsmiddel, zending of document.
In een UHF-RFID-project kan het EPC-geheugen het artikelnummer of de identificatie van het bedrijfsmiddel bevatten. Zodra de gegevens zijn gecodeerd en gecontroleerd, kan het vergrendelen van het geheugen onbedoeld herschrijven voorkomen en de gegevens op de tag stabiel houden.
Het vergrendelen van het geheugen maakt van een standaardtag nog geen volledige beveiligingstag. Het zorgt er vooral voor dat de gecodeerde gegevens na de productie niet meer kunnen worden gewijzigd. Voor veel traceerprojecten is dat op zich al nuttig.
Stem de EPC indien nodig af op de TID
Bij UHF-RFID-projecten met een hogere waarde kan het systeem zowel EPC- als TID-gegevens opslaan. EPC is de projectidentiteit die voor het artikel is vastgelegd. TID zijn identiteitsgegevens op chipniveau die aan de RFID-chip zijn gekoppeld.
Hierdoor kan het systeem een betere vergelijking maken. Als een andere tag dezelfde EPC heeft maar een andere TID, kan de software dit als een discrepantie behandelen in plaats van de scan klakkeloos te accepteren.
Het afstemmen van EPC- en TID-codes is nuttig voor bedrijfsmiddelen, herbruikbare verpakkingen, gecontroleerde voorraden en producten waarbij dubbele identificaties tot daadwerkelijke verliezen zouden leiden. Dit moet vóór de grootschalige codering worden gepland, zodat de database vanaf het begin de juiste taggegevens kan opslaan.
Gebruik authenticatielabels ter bestrijding van namaak
Projecten ter bestrijding van namaak vereisen meer dan alleen een leesbaar serienummer of een openbare NFC-link. Een gekopieerde URL of een zichtbare tag-ID kan voor een gebruiker overtuigend lijken, maar bewijst niet dat de fysieke tag echt is.
Gebruik voor productauthenticatie RFID- of NFC-chips die zijn ontworpen voor veilige verificatie. Deze chips kunnen gebruikmaken van beveiligde sleutels, versleutelde gegevens of dynamische authenticatieberichten. In plaats van alleen een vaste waarde terug te sturen, moet de tag een geldig antwoord genereren dat een gekopieerde standaardtag niet kan nabootsen.
Dit type label is bijzonder geschikt voor luxegoederen, certificaten, merkartikelen voor eenmalig gebruik, beveiligde verpakkingen, medische producten en andere artikelen waarbij namaakproducten een reëel zakelijk of veiligheidsrisico vormen.
Backend-regels toevoegen voor verdachte scans
De software mag niet elke scan accepteren alleen omdat het tag-nummer bestaat. De software moet ook controleren of de scan logisch is.
Een krachtiger backend-systeem kan dubbele tag-identiteiten, onmogelijke verplaatsingen, herhaalde scans vanaf niet-gerelateerde locaties, buiten gebruik gestelde tags of producten die in het verkeerde verkoopkanaal verschijnen, signaleren. Bij toegangssystemen kan het ook de tijd, locatie, toegangsniveau en patronen van mislukte scans controleren.
Dit is vooral belangrijk wanneer de tag zelf een standaard-trackingtag is. De tag identificeert het artikel, maar de software bepaalt of de scan als betrouwbaar kan worden beschouwd.
Beheer tags gedurende hun volledige levenscyclus
Het risico op RFID-klonen kan toenemen wanneer oude taggegevens te lang actief blijven. Een verloren toegangskaart, een vervangen inventarisatielabel, een beschadigd waslabel of een label van een uit de roulatie genomen product mag niet zonder controle geldig blijven.
Een volledige levenscyclus omvat de uitgifte, codering, activering, vervanging, opschorting en buitengebruikstelling. Wanneer een nieuwe tag een oude vervangt, moet de oude identiteit in het systeem worden uitgeschakeld of duidelijk worden gemarkeerd.
Goede RFID-beveiliging houdt niet op wanneer de tag de fabriek verlaat. Het hangt af van hoe de identiteit van de tag tijdens het daadwerkelijke gebruik wordt beheerd.
Veelgestelde vragen over het klonen van RFID-tags en het kopiëren van RFID-tags
Is het klonen van RFID-tags illegaal?
Het klonen van RFID-tags kan illegaal zijn wanneer het wordt gebruikt om toegangskaarten, personeelsbadges, betaalgegevens, hotelsleutels, lidmaatschapskaarten of andere tags te kopiëren waarvan je niet de eigenaar bent of waarvoor je geen toestemming hebt om ze te dupliceren. Legaal gebruik van RFID is iets anders. Bedrijven kunnen binnen hun eigen systeem nieuwe tags coderen, beschadigde tags vervangen of duplicaat-tags uitgeven, mits zij de gegevens en de toestemming daarvoor beheren.
Mag ik mijn eigen RFID-tag kopiëren voor een project?
U kunt RFID-tags voor uw eigen project dupliceren of vervangen wanneer u eigenaar bent van het systeem en het recht hebt om de taggegevens te beheren. In dat geval is het doorgaans beter om de nieuwe tag te behandelen als een volwaardige vervanging, en niet als een verborgen kloon. De oude tag moet in de software worden uitgeschakeld of gemarkeerd, en de nieuwe tag moet volgens uw gebruikelijke procedure worden gecodeerd en getest.
Hoe weet ik of mijn RFID-tags gemakkelijk te klonen zijn?
Een tag is doorgaans kwetsbaarder als deze telkens hetzelfde leesbare nummer teruggeeft en het systeem uitsluitend dat nummer accepteert. Oudere 125 kHz-toegangskaarten, eenvoudige sleutelhangers, openbare NFC-tags en eenvoudige trackinglabels zijn veelvoorkomende voorbeelden. Als u het type chip, de frequentie, de geheugeninstellingen niet kent, of niet weet of het systeem meer controleert dan alleen de zichtbare ID, moeten uw huidige tags worden gecontroleerd voordat ze worden gebruikt voor beveiliging of productauthenticatie.
Kan een telefoon een RFID-tag kopiëren?
Een telefoon kan bepaalde NFC-tags lezen, omdat NFC een vorm van HF (High Frequency) RFID is met een frequentie van 13,56 MHz. Een telefoon kan bijvoorbeeld een openbare NFC-tag lezen waarop een URL of een tekstbericht is opgeslagen. Zonder extra hardware kan een telefoon de meeste LF-kaarten (Low Frequency) van 125 kHz of UHF-RFID-labels (Ultra High Frequency) echter niet lezen. Ook kan een telefoon niet zomaar een beveiligde NFC-authenticatietag kopiëren als de tag gebruikmaakt van beveiligde sleutels of dynamische authenticatie.
Kunnen iPhones RFID-gegevens kopiëren?
Een iPhone is geen algemeen hulpmiddel voor het klonen van RFID-tags. Het kan sommige NFC-tags (Near Field Communication) lezen, met name NFC-tags die gebruikmaken van NDEF-gegevens (NFC Data Exchange Format), zoals een URL, een tekstbericht of een link naar een productpagina. De iPhone kan de meeste 125 kHz-sleutelhangers of UHF-RFID-labels niet zelfstandig lezen, omdat deze andere RFID-frequenties gebruiken en andere leesapparatuur vereisen. Het Core NFC-framework van Apple is ontworpen voor het lezen van NFC-tags, terwijl Apple Wallet alleen digitale sleutels ondersteunt als het slot, het toegangssysteem of de dienstverlener die configuratie ondersteunt.
Hoe makkelijk is het om een sleutelhanger te kopiëren?
Het hangt af van de sleutelhanger. Oudere sleutelhangers met een vaste ID op 125 kHz zijn doorgaans gemakkelijker te kopiëren, omdat ze vaak elke keer dat ze worden gescand dezelfde statische identificatiegegevens teruggeven. Een beveiligde sleutelhanger is moeilijker te kopiëren, omdat deze mogelijk gebruikmaakt van versleuteling, beveiligd geheugen of authenticatie in plaats van een eenvoudig leesbaar nummer. Voor bedrijven zegt de vorm van de sleutelhanger niet alles. De echte factoren zijn de frequentie, het type chip, het ontwerp van de identificatiegegevens en wat het toegangssysteem controleert voordat de deur wordt geopend.
Hoe kopieer je een RFID-sleutelhanger naar een iPhone?
In de meeste gevallen kun je een gewone RFID-sleutelhanger niet rechtstreeks naar een iPhone kopiëren. Een sleutelhanger voor een appartement, een kantoorpas, een parkeerkaart of een 125 kHz-toegangssleutel kan meestal niet worden gescand en op de iPhone worden opgeslagen als een werkende sleutel. De juiste optie is om een toegangssysteem te gebruiken dat iPhone-toegangsgegevens ondersteunt, zoals een ondersteunde digitale sleutel in Apple Wallet of een mobiele toegangsapp die wordt aangeboden door het gebouw, hotel, de campus of het sluitsysteem. Apple Wallet kan ondersteunde huissleutels, hotelsleutels, autosleutels, bedrijfsbadges en studentenkaarten opslaan, maar deze moeten wel via een compatibel systeem zijn uitgegeven.
Zijn UHF-RFID-tags geschikt voor de bestrijding van namaak?
UHF-RFID-tags zijn uitermate geschikt voor het snel volgen van artikelen, het scannen in magazijnen, kledingvoorraadbeheer, kartons en het beheer van bedrijfsmiddelen. Ze zijn niet per definitie geschikt om vervalsing tegen te gaan. Als het systeem alleen de EPC (Electronic Product Code) controleert, kan een dubbele EPC voor verwarring zorgen. Voor producten met een hogere waarde moet het systeem strengere controles toevoegen, zoals TID-vergelijking (Tag Identifier), vergrendeld geheugen, gecontroleerde codering of een aparte authenticatielaag.
Wat moet ik doen als ik een RFID-kaart of -tag kwijt ben?
Een verloren RFID-kaart of -tag moet zo snel mogelijk in het systeem worden gedeactiveerd. Geef niet zomaar een nieuwe tag uit en laat het oude record actief staan. Voor toegangskaarten, lidmaatschapskaarten, asset-tags en tags voor herbruikbare items moet de software aangeven welke tag actief is, welke tag is vervangen en welke tag buiten gebruik is gesteld. Dit verkleint de kans dat een oude tag, een gekopieerde tag of een gevonden tag nog steeds kan worden gebruikt.
Kan het klonen van RFID-tags worden opgespoord?
Soms. Een eenvoudig systeem dat slechts één ID controleert, merkt een gekopieerde tag mogelijk niet op. Een geavanceerder systeem kan problemen signaleren, zoals een tag die op twee plaatsen voorkomt, een tag die een onmogelijke route aflegt, herhaalde scans nadat de tag buiten gebruik is gesteld, of een productauthenticatietag die te vaak wordt gecontroleerd vanaf locaties die geen verband met elkaar houden. Of dit wordt gedetecteerd, hangt af van de softwareregels, niet alleen van de tag zelf.
Hoe een leverancier van RFID-tags kan helpen
Het kiezen van de juiste RFID-tag is de eerste stap om het risico op klonen te verminderen. Bij custom-rfid-tags.com produceren we op maat gemaakte RFID-tags op basis van uw chip, frequentie, materiaal, codering, leesafstand en projectbehoeften. Als uw project RFID-tags vereist met betere gegevensbeveiliging, een vergrendeld geheugen, controles op de unieke chipidentiteit of authenticatiefuncties, stuur ons dan de details van uw toepassing en vraag een offerte aan. Wij kunnen u helpen bij het kiezen van de juiste op maat gemaakte RFID-tags voordat de productie van start gaat.