RFID štítky se používají v mnoha běžných systémech, od přístupových karet a klíčenky na skladové štítky, štítky na prádlo, štítky na oděvy, ušní známky pro hospodářská zvířata, a obaly výrobků. Vzhledem k tomu, že stále více firem využívá technologii RFID k identifikaci a sledování, stalo se klonování RFID běžným problémem a často se objevuje jedna otázka: lze RFID štítek zkopírovat? Odpověď závisí na typu štítku, datech v něm uložených a na tom, jakým způsobem RFID systém tento štítek při skenování ověřuje.
Co je to klonování RFID?
Klonování RFID znamená duplikování identifikace, kterou systém RFID používá k rozpoznání štítku, karty nebo klíčenky. Při běžném skenování vysílá čtečka RFID rádiový signál. Anténa štítku přijímá energii z tohoto signálu, čip se aktivuje a štítek odešle data zpět do čtečky.
Vrácená data mohou představovat číslo karty, UID, EPC, záznam NDEF, uživatelskou paměť nebo hodnotu přihlašovacích údajů. Klonování RFID funguje tak, že se vezmou data, kterým systém důvěřuje, a vytvoří se další štítek, karta, klíčenka nebo emulátor, který při skenování předloží stejná data. Pokud čtečka a software kontrolují pouze tuto zkopírovanou hodnotu, může být zkopírovaný štítek považován za originál.
Klon nemusí vždy kopírovat všechny části čipu. V mnoha méně sofistikovaných systémech stačí zkopírovat viditelný identifikátor, protože software tento identifikátor pouze přiřazuje k určitému záznamu. V robustnějších systémech může čtečka nebo backend také kontrolovat data na úrovni čipu, chráněnou paměť, hesla nebo autentizační odpovědi. V takovém případě nemusí kopírování pouze čitelných dat stačit k vytvoření funkčního klonu.
Klonování RFID se však liší od běžného kódování RFID. Při kódování se do nových štítků zapisují schválená data pro konkrétní projekt, jako je sledování oděvů, správa prádla, sledování majetku, identifikace hospodářských zvířat nebo skladové zásoby. Klonování spočívá v opětovném použití identity stávajícího štítku, takže dva štítky mohou odkazovat na stejný záznam v systému.
Lze zkopírovat RFID štítek?
Ano, někteří RFID štítky lze kopírovat, zejména starší tagy nebo tagy s nízkou úrovní zabezpečení, které vrací pevně dané ID bez šifrování, ověřování nebo chráněné paměti. Čím snáze lze tag přečíst a zopakovat, tím snáze se dá naklonovat. Bezpečné RFID tagy jsou jiné. Nespoléhají se pouze na statické číslo, takže kopírování viditelných dat nestačí.
Základní přístupové karty a klíčenky s frekvencí 125 kHz
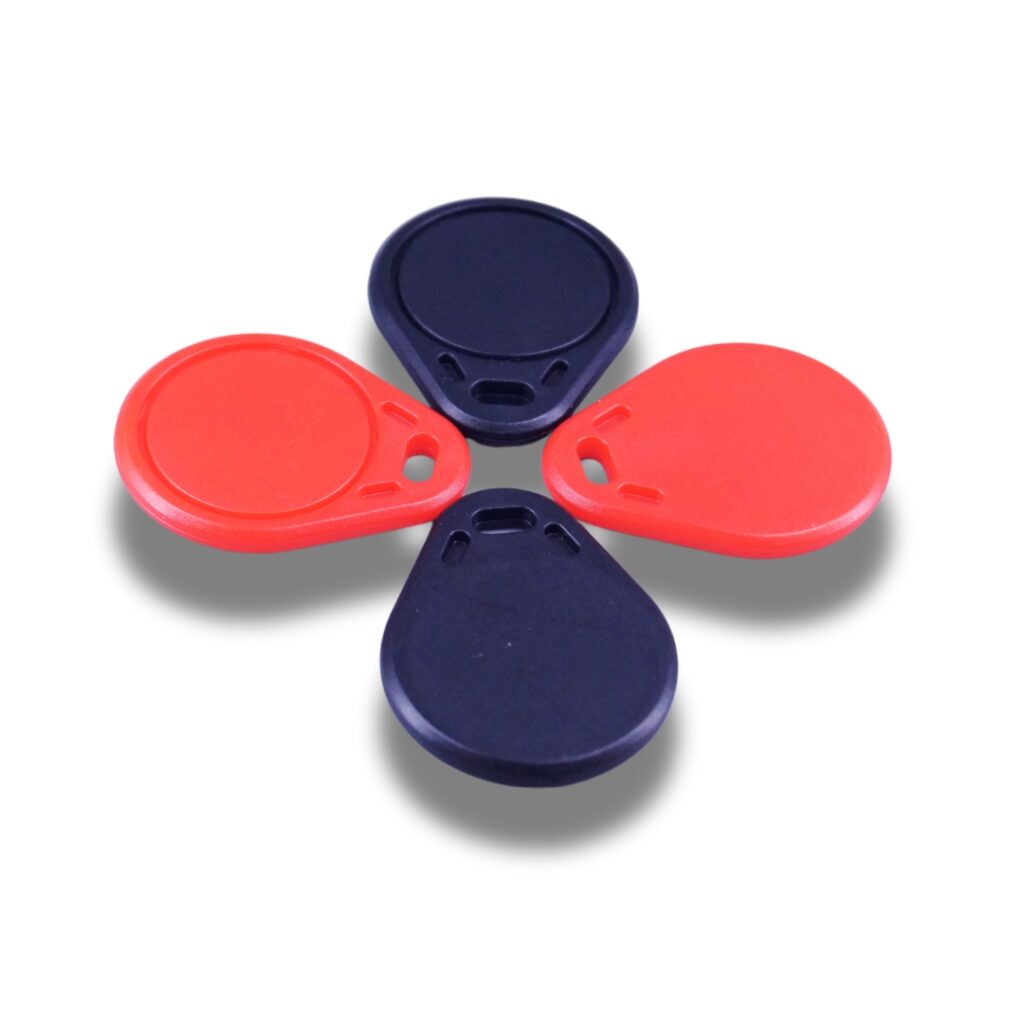
Základní přístupové karty a klíčenky s frekvencí 125 kHz (jako jsou staré dveřní karty, parkovací čipy, permanentky do posilovny a zaměstnanecké průkazy s nízkou úrovní zabezpečení) patří mezi RFID identifikační prostředky, které se dají nejsnadněji kopírovat. Mnoho starších bezkontaktních karet využívá čipy s pevným identifikátorem, například čipy typu EM4100, které při každém naskenování vrací stejnou hodnotu karty.
Tyto karty se vůči čtečce neověřují. Pouze předkládají identifikační údaj. Pokud přístupový systém důvěřuje pouze tomuto identifikačnímu údaji, může stejnou hodnotu předložit i jiná kompatibilní karta, přívěsek nebo emulátor.
Starší nebo nesprávně nakonfigurované karty HF a NFC
Karty HF a NFC s frekvencí 13,56 MHz mohou být bezpečnější než jednoduché karty s frekvencí 125 kHz, avšak samotná frekvence ještě nezaručuje jejich bezpečnost.
Některé starší karty HF využívají paměťové sektory a přístupové klíče. Pokud systém používá slabé klíče, výchozí klíče nebo je karta špatně nakonfigurována, nemusí být chráněné oblasti v praxi dostatečně zabezpečeny. Karty typu MIFARE Classic jsou častým příkladem v diskusích o klonování, protože mnoho slabých implementací se spoléhalo na sektové klíče, které nebyly řádně spravovány.
Lepší přístupová karta s vysokofrekvenčním čipem by měla využívat silnější ověřování, chráněné klíče a zabezpečenou komunikaci mezi čtečkou a kartou. Průkazy typu DESFire představují bezpečnější variantu, protože jsou navrženy pro ověřování, nikoli pouze pro čtení pevně daného identifikačního čísla.
Základní NFC štítky s veřejným obsahem
Základní NFC tagy se často používají pro URL adresy, stránky produktů, nabídky, návody, odkazy na obaly a marketingový obsah. Tyto štítky obvykle obsahují veřejná data ve formátu NDEF, která má telefon přečíst.
Pokud NFC štítek obsahuje pouze prostou URL adresu nebo textový záznam, lze tento obsah zkopírovat do jiného NFC štítku. Jedná se o kopírování obsahu, nikoli o bezpečné ověření.
Základní NFC tagy jsou užitečné pro interakci s produkty, neměly by se však používat jako jediná ochrana proti padělání. Zkopírovaná URL adresa může uživateli připadat stejná, pokud backend zároveň neověří, zda je samotný tag pravý.
Standardní UHF RFID štítky pro sledování
Norma Etikety UHF RFID jsou určeny k rychlé identifikaci předmětů. Široce se používají pro označování oděvů, kartonů, skladových zásob, dokumentů a majetku.
V mnoha projektech představuje hlavní hodnotu kód EPC. Pokud systém používá kód EPC pouze jako identifikátor položky, může další UHF štítek se stejným kódem EPC způsobit duplicitu identifikace.
Ne každý UHF čip je však plně naklonován. UHF čip může také obsahovat paměť TID, hesla, uzamčenou paměť nebo uživatelskou paměť, v závislosti na typu čipu a nastavení projektu. Pro jednoduchou inventarizaci může stačit sledování pomocí EPC. U cenných aktiv nebo při ověřování pravosti výrobků však samotný kód EPC nepředstavuje dostatečný důkaz pravosti.
Přepisovatelné nebo testovací RFID štítky
Přepisovatelné RFID karty a testovací štítky jsou určeny pro vývoj, testování čteček a nastavení systému. Jejich úkolem je být flexibilní.
Nejsou vhodnou volbou pro zabezpečený přístup, etikety proti padělání ani pro kontrolovanou identifikaci výrobků. Výrobní štítek by měl být vybrán s ohledem na konečné použití a poté podle potřeby zakódován, uzamčen nebo zabezpečen.
Bezpečné autentizační štítky RFID a NFC
Bezpečné autentizační štítky RFID a NFC je obtížnější naklonovat, protože nevracejí pouze pevně danou hodnotu. Mohou využívat chráněné klíče, šifrovanou komunikaci, vzájemnou autentizaci nebo dynamické autentizační zprávy.
V systému typu „challenge-response“ odešle čtečka výzvu. Čip vypočítá platnou odpověď pomocí tajného klíče uloženého uvnitř čipu. Tento tajný klíč není při běžném skenování odhalen. Kopírování viditelné komunikace neposkytuje jinému štítku stejnou schopnost prokázat svou identitu.
Bezpečné autentizační štítky s technologií NFC, jako jsou čipy s autentizací založenou na algoritmu AES a dynamickými údaji při přiložení, se lépe hodí pro obaly chráněné proti padělání, ověřování produktů vysoké hodnoty, certifikáty, zabezpečené spotřební materiály a ochranu značky. Jsou dražší než základní sledovací štítky, protože řeší jiný problém.
Co systém RFID ověřuje?
Zda bude zkopírovaný RFID tag fungovat, závisí na tom, čemu čtečka a software rozhodnou důvěřovat. Některé systémy kontrolují pouze jednu viditelnou hodnotu. Jiné porovnávají několik částí záznamu tagu nebo požádají čip, aby prokázal svou pravost, než přijmou výsledek skenování.
Statické ID
Nejslabší systémy ověřují pouze statický identifikátor, jako je číslo karty, sériové číslo, EPC (Electronic Product Code), UID (Unique Identifier) nebo základní hodnota přihlašovacích údajů. Čtečka naskenuje štítek a odešle tuto hodnotu do softwaru. Pokud se hodnota nachází v databázi, je štítek přijat.
Staré karty s pevným identifikačním číslem a jednoduché sledovací štítky proto představují vyšší riziko klonování. Jakmile se stejná hodnota objeví na jiném štítku, systém již nemá téměř co porovnávat.
EPC a TID (identifikátor štítku)
U projektů využívajících technologii UHF RFID se jako identifikační číslo položky často používá EPC. Lze jej použít k identifikaci oděvu, kartonu, nástroje, dokumentu nebo majetku. Paměť EPC je užitečná, protože ji lze pro daný projekt zakódovat.
TID představuje důkladnější kontrolu. Nejedná se o běžné číslo projektu zapsané během kódování, ale o identifikační údaj nastavený na úrovni čipu. Pokud software ukládá jak EPC, tak TID, může při skenování porovnat identitu položky s identitou čipu.
Pokud má jiný štítek stejný kód EPC, ale odlišný kód TID, může jej systém označit jako nesoulad. To sice neznamená, že by se standardní UHF štítek stal stejným jako kryptografický bezpečnostní štítek, snižuje však riziko prostého zdvojení kódu EPC.
Zabezpečení paměti a hesla
Některé projekty využívající technologii RFID ověřují, zda je paměť štítku stále v očekávaném stavu. Po kódování lze paměť EPC nebo uživatelskou paměť uzamknout, a to v závislosti na typu čipu a nastavení projektu. Některé čipy také podporují přístupová hesla, hesla pro trvalé vymazání dat nebo oblasti paměti chráněné heslem.
Tato nastavení pomáhají chránit produkční data poté, co štítek opustí továrnu. Štítek s pamětí, do které lze libovolně zapisovat, lze snáze pozměnit. Štítek, který byl správně zakódován, uzamčen a spravován, poskytuje systému větší kontrolu nad záznamem na štítku.
Odpověď na ověření
Bezpečné systémy RFID a NFC mohou vyžadovat, aby štítek vrátil více než jen uložená data. Čtečka může odeslat ověřovací dotaz a čip musí vypočítat platnou odpověď pomocí chráněného klíče uloženého uvnitř čipu.
Klíčovým bodem je, že chráněný klíč není během běžného skenování odhalen. Zkopírované číslo karty, EPC, URL nebo UID samo o sobě nedokáže vytvořit správnou odpověď. Právě proto je klonování zabezpečených přístupových karet a autentizačních NFC štítků mnohem obtížnější než klonování běžných štítků s pevným identifikátorem.
Chování backendu
Backendový systém může také kontrolovat, jak je štítek používán. Může upozornit na to, že se stejná identifikace štítku objevuje na dvou místech, která jsou příliš blízko u sebe, že se štítek pohybuje po nemožné trase, že se již vyřazený štítek znovu objevuje, nebo že je autentizační štítek produktu naskenován příliš mnohokrát z míst, která spolu nesouvisí.
Tato vrstva je obzvláště užitečná v případech, kdy se samotný štítek používá ve velkém množství, například v oděvním průmyslu, logistice, při sledování majetku nebo při ověřování pravosti výrobků. Čip pomáhá identifikovat daný předmět. Software rozhoduje, zda má skenování smysl.
Jak snížit riziko klonování RFID
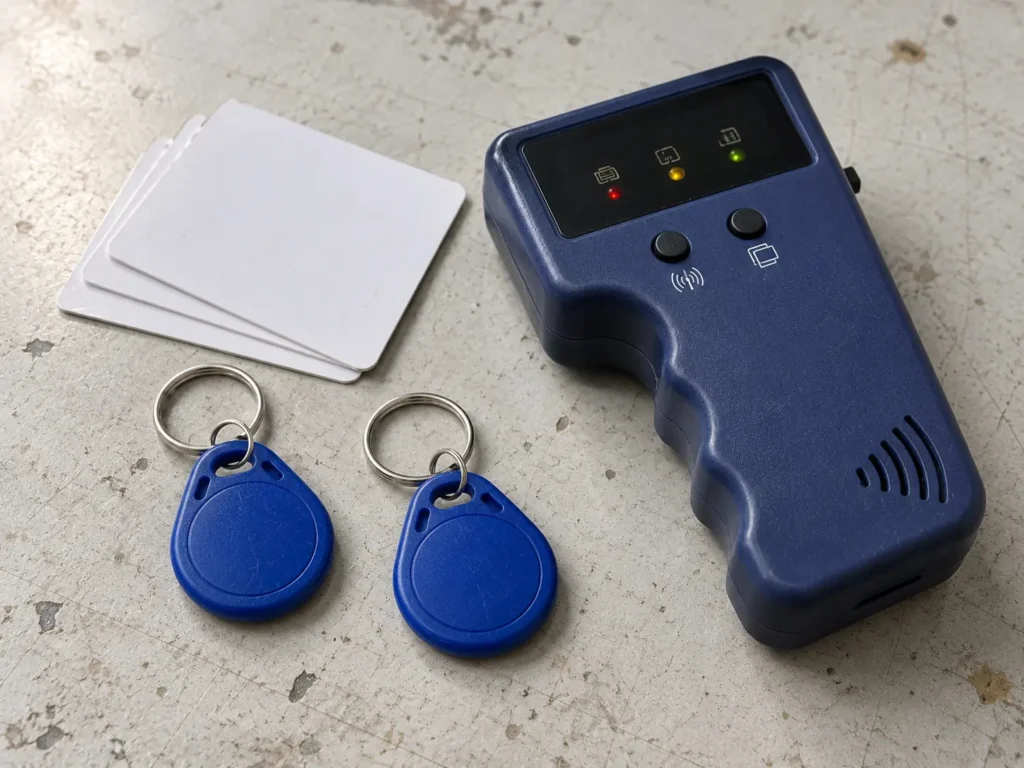
Nejlepším způsobem, jak snížit riziko klonování RFID, je vyhnout se tomu, aby byl celý systém postaven na jediném čísle čitelného štítku. Bezpečnější RFID projekt využívá správný čip, chrání zakódovaná data a poskytuje čtečce nebo softwaru více než jeden ověřovací prvek, než štítku důvěřuje.
Při citlivém použití se vyhýbejte štítkům s pevným identifikačním číslem
Štítky s pevným identifikátorem jsou vhodné pro jednoduchou identifikaci, ale představují nedostatečné řešení v případech, kdy má štítek sloužit jako doklad o oprávnění k přístupu, vlastnictví nebo pravosti. Karta nebo přívěsek, které pokaždé poskytují stejné čitelné číslo, systému nabízejí jen velmi málo informací k ověření.
V případě citlivých aplikací, jako je přístup zaměstnanců, placené členství, cenná aktiva nebo etikety proti padělání, by se štítek neměl spoléhat pouze na statické identifikační číslo. Lepší volbou je čip, který podporuje chráněnou paměť, autentizaci nebo jinou formu ověření identity nad rámec viditelného čísla.
Vyberte si čip podle úrovně rizika
Ne každý projekt využívající technologii RFID vyžaduje stejnou úroveň ochrany. Štítek ve skladu používaný pro základní inventarizaci má jiné požadavky než štítek pro ověřování pravosti výrobku nebo přístupový průkaz.
Pro sledování s nízkým rizikem může stačit standardní RFID štítek, pokud je cílem rychlé skenování a přesné záznamy o položkách. U kontrolovaného přístupu, značkových výrobků, certifikátů, opakovaně použitelných obalů nebo drahého majetku by čip měl nabízet pokročilejší funkce, jako je uzamčená paměť, přístup chráněný heslem, jedinečná identifikace čipu, šifrovaná komunikace nebo podpora ověřování.
Výběr čipu by měl být proveden ještě před zahájením výroby. Je mnohem obtížnější napravit nedostatky v návrhu štítku poté, co již byly zakódovány a odeslány tisíce štítků.
Zamknout paměť po kódování
Pokud se data po uvedení do výroby nemají měnit, mělo by být uzamčení paměti součástí plánu kódování. To je běžné v projektech, kde je každý štítek vázán na konkrétní záznam o produktu, oděvu, majetku, zásilce nebo dokumentu.
V rámci projektu UHF RFID může paměť EPC obsahovat číslo položky nebo identifikátor majetku. Jakmile jsou data zakódována a zkontrolována, uzamčení paměti může omezit náhodné přepisování a zajistit stabilitu záznamu v štítku.
Zabezpečení paměti nezmění základní štítek na plně zabezpečený štítek. Chrání především zakódovaná data před změnami po vyrobení. Pro mnoho projektů sledování je i to samo o sobě stále užitečné.
V případě potřeby porovnejte EPC s TID
U náročnějších projektů využívajících technologii UHF RFID může systém ukládat jak EPC, tak TID. EPC je identifikační kód projektu přiřazený dané položce. TID jsou identifikační údaje na úrovni čipu, které jsou vázány na RFID čip.
Díky tomu má systém k dispozici spolehlivější srovnávací údaj. Pokud má jiný štítek stejný kód EPC, ale odlišný kód TID, může jej software považovat za nesoulad, místo aby sken bez výhrad přijal.
Sladění EPC a TID je užitečné u majetku, opakovaně použitelných obalů, řízených zásob a produktů, u nichž by duplicitní identifikace způsobila skutečnou ztrátu. Je třeba jej naplánovat před hromadným kódováním, aby databáze mohla od samého začátku ukládat správné informace o štítcích.
Používejte autentizační štítky k boji proti padělání
Projekty zaměřené na boj proti padělání vyžadují více než jen čitelné sériové číslo nebo veřejně dostupný odkaz NFC. Zkopírovaná URL adresa nebo viditelné ID štítku mohou na uživatele působit přesvědčivě, ale neprokazují, že je fyzický štítek originální.
K ověření pravosti výrobku použijte čipy RFID nebo NFC určené pro bezpečné ověřování. Tyto čipy mohou využívat chráněné klíče, šifrovaná data nebo dynamické ověřovací zprávy. Místo toho, aby tag vracel pouze pevně danou hodnotu, musí generovat platnou odpověď, kterou kopírovaný základní tag nedokáže napodobit.
Tento typ štítku je vhodnější pro luxusní zboží, certifikáty, značkové spotřební zboží, zabezpečené obaly, zdravotnické výrobky a další položky, u nichž padělky představují skutečné obchodní nebo bezpečnostní riziko.
Přidat pravidla na straně serveru pro podezřelé skenování
Software by neměl přijímat každý sken jen proto, že číslo štítku existuje. Měl by také zkontrolovat, zda daný sken dává smysl.
Výkonnější backend dokáže odhalit duplicitní identifikátory tagů, nemožné pohyby, opakované skenování z nesouvisejících míst, vyřazené tagy nebo produkty, které se objevují ve špatném prodejním kanálu. U přístupových systémů může také kontrolovat čas, místo, úroveň oprávnění a vzorce neúspěšného skenování.
To je obzvláště důležité v případě, že samotný štítek je standardním sledovacím štítkem. Štítek identifikuje položku, ale o tom, zda lze skenování považovat za důvěryhodné, rozhoduje software.
Správa štítků v průběhu celého jejich životního cyklu
Riziko klonování RFID se může zvýšit, pokud záznamy o starých štítcích zůstávají aktivní příliš dlouho. Ztracená přístupová karta, vyměněný štítek majetku, poškozený štítek na prádlo nebo štítek vyřazeného výrobku by neměly zůstat v platnosti bez náležité kontroly.
Součástí správného životního cyklu jsou vydání, kódování, aktivace, výměna, pozastavení a vyřazení. Pokud nový štítek nahradí starý, měla by být stará identita v systému deaktivována nebo jasně označena.
Dobré zabezpečení RFID nekončí v okamžiku, kdy štítek opustí továrnu. Záleží na tom, jak je identita štítku spravována během skutečného používání.
Často kladené otázky ohledně klonování RFID a kopírování RFID štítků
Je klonování RFID nelegální?
Klonování RFID může být nezákonné, pokud se používá ke kopírování přístupových karet, zaměstnaneckých průkazů, platebních údajů, hotelových klíčů, členských karet nebo jakýchkoli štítků, které nevlastníte nebo k jejichž kopírování nemáte oprávnění. Legální využití RFID je něco jiného. Podniky mohou v rámci svého vlastního systému kódovat nové štítky, nahrazovat poškozené štítky nebo vydávat duplikáty štítků, pokud mají kontrolu nad daty a oprávněními.
Mohu si pro svůj projekt zkopírovat vlastní RFID štítek?
Pokud jste vlastníkem systému a máte právo spravovat záznamy o štítcích, můžete pro svůj vlastní projekt duplikovat nebo nahradit RFID štítky. V takovém případě je obvykle lepší zacházet s novým štítkem jako s řádnou náhradou, nikoli jako se skrytým klonem. Starý štítek by měl být vyřazen z provozu nebo označen v softwaru a nový štítek by měl být zakódován a otestován v rámci vašeho běžného postupu.
Jak poznám, zda se moje RFID štítky dají snadno naklonovat?
Štítek je obvykle více vystaven riziku, pokud pokaždé vrací stejné čitelné číslo a systém přijímá pouze toto číslo. Mezi běžné příklady patří starší přístupové karty s frekvencí 125 kHz, jednoduché klíčenky, veřejné NFC tagy a základní sledovací štítky. Pokud neznáte typ čipu, frekvenci, nastavení paměti ani to, zda systém kontroluje něco jiného než viditelné ID, měli byste své stávající tagy zkontrolovat, než je použijete pro zabezpečení nebo ověřování produktů.
Může telefon zkopírovat RFID štítek?
Telefon dokáže číst některé NFC tagy, protože NFC je typem vysokofrekvenčního (HF) RFID pracujícího na frekvenci 13,56 MHz. Telefon například dokáže načíst veřejný NFC tag, který obsahuje URL adresu nebo textový záznam. Bez dodatečného hardwaru však telefon nedokáže načíst většinu karet využívajících technologii LF (nízkofrekvenční) s frekvencí 125 kHz ani RFID štítků využívajících technologii UHF (ultravysokofrekvenční). Rovněž nedokáže jednoduše zkopírovat zabezpečený NFC autentizační tag, pokud tento tag používá chráněné klíče nebo dynamickou autentizaci.
Umí iPhony číst RFID?
iPhone není univerzálním nástrojem pro klonování RFID. Umí číst některé NFC (Near Field Communication) tagy, zejména ty, které využívají data ve formátu NDEF (NFC Data Exchange Format), jako jsou URL adresy, textové záznamy nebo odkazy na stránky produktů. Sám o sobě však nedokáže číst většinu klíčenek s frekvencí 125 kHz ani UHF RFID štítků, protože ty využívají odlišné RFID frekvence a vyžadují jiný čtecí hardware. Framework Core NFC od společnosti Apple je postaven na čtení NFC tagů, zatímco Apple Wallet podporuje digitální klíče pouze v případě, že zámek, přístupový systém nebo poskytovatel služeb tuto konfiguraci podporuje.
Jak snadné je zkopírovat klíčenku?
Záleží na typu klíčenky. Starší klíčenky s pevným identifikátorem o frekvenci 125 kHz se obvykle kopírují snáze, protože při každém naskenování často vrací stejný statický identifikátor. Bezpečná klíčenka se kopíruje hůře, protože místo jednoduchého čitelného čísla může využívat šifrování, chráněnou paměť nebo autentizaci. Pro firmy není tvar klíčenky rozhodujícím faktorem. Skutečnými faktory jsou frekvence, typ čipu, konstrukce identifikačního kódu a to, co přístupový systém ověřuje před otevřením dveří.
Jak zkopírovat RFID klíčenku do iPhonu?
Ve většině případů nelze běžný RFID klíčenku přímo zkopírovat do iPhonu. Klíčenku od bytu, průkazku do kanceláře, parkovací klíčenku nebo přístupový klíč s frekvencí 125 kHz obvykle nelze naskenovat a uložit do iPhonu jako funkční klíč. Správným řešením je použít přístupový systém, který podporuje přihlašovací údaje z iPhonu, jako je například podporovaný digitální klíč v Apple Wallet nebo mobilní přístupová aplikace poskytovaná budovou, hotelem, kampusem či zámkovým systémem. Apple Wallet může ukládat podporované klíče od domu, hotelové klíče, klíče od auta, firemní průkazy a studentské průkazy, ale musí být vydány prostřednictvím kompatibilního systému.
Jsou UHF RFID štítky vhodné pro boj proti padělání?
UHF RFID štítky se skvěle hodí pro rychlé sledování položek, skenování ve skladech, inventarizaci oděvů, kartonů a správu majetku. Nejedná se však automaticky o štítky chránící proti padělání. Pokud systém kontroluje pouze kód EPC (Electronic Product Code), může duplicitní kód EPC způsobit zmatek. U produktů s vyšší hodnotou by systém měl zavést přísnější kontroly, jako je porovnání TID (Tag Identifier), uzamčená paměť, řízené kódování nebo samostatná autentizační vrstva.
Co mám dělat, když ztratím RFID kartu nebo štítek?
Ztracenou RFID kartu nebo štítek je třeba v systému co nejdříve deaktivovat. Nestačí pouze vydat nový štítek a nechat starý záznam aktivní. U přístupových karet, členských karet, štítků majetku a štítků opakovaně použitelných předmětů by software měl zobrazovat, který štítek je aktivní, který byl nahrazen a který byl vyřazen z provozu. Tím se snižuje pravděpodobnost, že by mohl být i nadále používán starý, zkopírovaný nebo nalezený štítek.
Lze klonování RFID odhalit?
Někdy. Jednoduchý systém, který kontroluje pouze jedno identifikační číslo, nemusí zkopírovaný štítek rozpoznat. Pokročilejší systém dokáže odhalit problémy, jako je výskyt stejného štítku na dvou místech, pohyb štítku po nemožné trase, opakované skenování po vyřazení z provozu nebo příliš časté kontroly autentizačního štítku produktu z nesouvisejících míst. Detekce závisí na softwarových pravidlech, nikoli pouze na štítku.
Jak může pomoci dodavatel RFID štítků
Výběr správného RFID štítku je prvním krokem ke snížení rizika klonování. Na stránkách custom-rfid-tags.com vyrábíme RFID štítky na míru podle vámi zvoleného čipu, frekvence, materiálu, kódování, čtecí vzdálenosti a požadavků vašeho projektu. Pokud váš projekt vyžaduje RFID štítky s vyšší úrovní ochrany dat, uzamčenou pamětí, kontrolou jedinečnosti čipu nebo funkcemi ověřování, zašlete nám podrobnosti o vaší aplikaci a požádejte o cenovou nabídku. Pomůžeme vám vybrat správné RFID štítky na míru ještě před zahájením výroby.