RFID-taggar används i många vardagliga system, från passerkort och nyckelbrickor till lageretiketter, tvättlappar, klädetiketter, öronmärken för boskap, och produktförpackningar. I takt med att allt fler företag använder RFID för identifiering och spårning har kloning av RFID-taggar blivit ett vanligt problem, och en fråga dyker ofta upp: går det att kopiera en RFID-tagg? Svaret beror på vilken typ av tagg det rör sig om, vilka data som lagras på den och hur RFID-systemet verifierar taggen när den skannas.
Vad är RFID-kloning?
RFID-kloning innebär att man kopierar den identitet som ett RFID-system använder för att känna igen en tagg, ett kort eller en nyckelbricka. Vid en vanlig avläsning sänder RFID-läsaren ut en radiosignal. Taggens antenn tar emot energi från signalen, chipet aktiveras och taggen skickar tillbaka data till läsaren.
De returnerade uppgifterna kan vara ett kortnummer, ett UID, en EPC, en NDEF-post, användarminne eller ett autentiseringsvärde. RFID-kloning fungerar genom att man tar de data som systemet litar på och skapar en annan tagg, ett kort, en nyckelbricka eller en emulator som presenterar samma data vid en avläsning. Om läsaren och programvaran endast kontrollerar det kopierade värdet kan den kopierade taggen behandlas som originalet.
En klon behöver inte alltid kopiera varje del av chipet. I många svaga system räcker det att kopiera den synliga identifieraren, eftersom programvaran endast matchar den identifieraren mot en post. I mer avancerade system kan läsaren eller backend-systemet även kontrollera data på chipnivå, skyddat minne, lösenord eller autentiseringssvar. I sådana fall räcker det kanske inte med att kopiera endast den läsbara datan för att skapa en fungerande klon.
RFID-kloning skiljer sig dock från vanlig RFID-kodning. Vid kodning skrivs godkända data in på nya taggar för ett konkret projekt, till exempel spårning av kläder, tvättadministration, spårning av tillgångar, identifiering av boskap eller lagerinventering. Vid kloning återanvänds en befintlig taggidentitet, vilket innebär att två taggar kan peka på samma post i systemet.
Kan man kopiera en RFID-tagg?
Ja, vissa RFID-taggar kan kopieras, särskilt äldre taggar eller taggar med låg säkerhet som returnerar ett fast ID utan kryptering, autentisering eller skyddat minne. Ju lättare det är att avläsa och återge en tagg, desto lättare är det att klona den. Säkra RFID-taggar fungerar annorlunda. De bygger inte enbart på ett statiskt nummer, så det räcker inte att kopiera synliga data.
Grundläggande 125 kHz-passerkort och nyckelbrickor
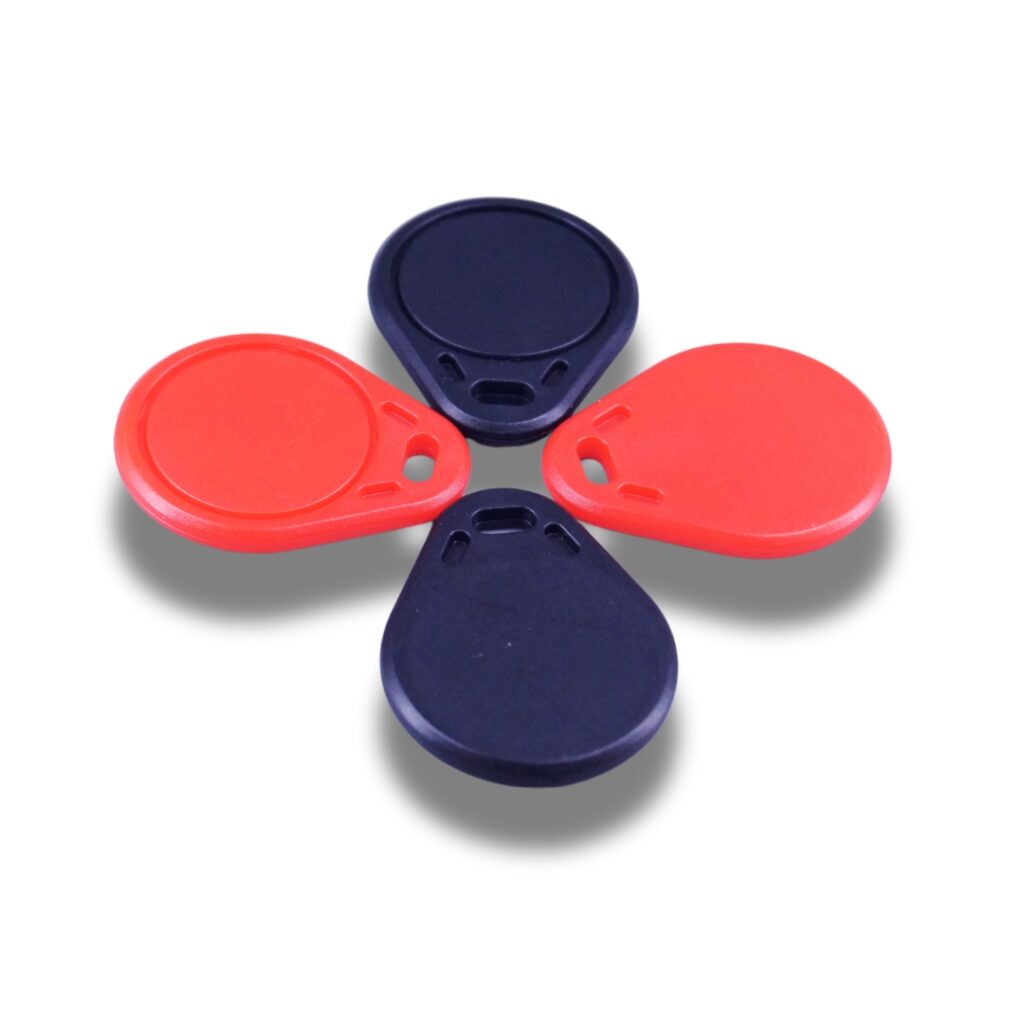
Grundläggande åtkomstkort och nyckelbrickor på 125 kHz (t.ex. gamla dörrkort, parkeringsbrickor, gymkort och personalbrickor med låg säkerhetsnivå) hör till de RFID-identitetshandlingar som är lättast att kopiera. Många äldre närhetskort använder chip med fast ID, till exempel chip av typen EM4100, som returnerar samma kortvärde varje gång de skannas.
Dessa kort autentiserar sig inte gentemot läsaren. De visar endast ett ID. Om åtkomstsystemet förlitar sig enbart på detta ID kan ett annat kompatibelt kort, nyckelbricka eller emulator eventuellt visa samma värde.
Äldre eller felaktigt konfigurerade HF- och NFC-kort
HF- och NFC-kort med frekvensen 13,56 MHz kan vara säkrare än vanliga 125 kHz-kort, men frekvensen i sig gör dem inte säkra.
Vissa äldre HF-kort använder minnessektorer och åtkomstnycklar. Om systemet använder svaga nycklar, standardnycklar eller en bristfällig kortkonfiguration kan det hända att de skyddade områdena inte är tillräckligt skyddade i praktiken. Kort av typen MIFARE Classic är ett vanligt exempel i diskussioner om kloning, eftersom många bristfälliga installationer byggde på sektornycklar som inte hanterades på rätt sätt.
Ett bättre HF-tillträdeskort bör använda starkare autentisering, skyddade nycklar och säker kommunikation mellan kortläsare och kort. Identitetskort av DESFire-typ är ett bättre alternativ eftersom de är utformade för autentisering istället för enkel avläsning av fasta ID-nummer.
Enkla NFC-taggar med offentligt innehåll
Grundläggande NFC-taggar används ofta för webbadresser, produktsidor, menyer, instruktioner, länkar på förpackningar och marknadsföringsinnehåll. Dessa taggar lagrar vanligtvis offentliga NDEF-data som en mobiltelefon är avsedd att läsa av.
Om en NFC-tagg endast lagrar en vanlig URL eller en textpost kan det innehållet skrivas över till en annan NFC-tagg. Detta är en kopiering av innehåll, inte en säker autentisering.
Enkla NFC-taggar är användbara för interaktion med produkter, men de bör inte användas som det enda skyddet mot förfalskningar. En kopierad URL kan se likadan ut för användaren om inte backend-systemet även kontrollerar om själva taggen är äkta.
Standard-UHF-RFID-etiketter för spårning
Standard UHF RFID-etiketter är utformade för snabb identifiering av artiklar. De används ofta för kläder, kartonger, lagervaror, dokument och etiketter för inventarier.
I många projekt utgör EPC det viktigaste värdet. Om systemet endast använder EPC som artikelidentitet kan en annan UHF-tagg med samma EPC leda till en dubbel identitet.
Det är dock inte alla UHF-taggar som är fullständigt klonade. Ett UHF-chip kan också ha TID-minne, lösenord, låst minne eller användarminne, beroende på chipet och projektets utformning. För enkel inventering kan EPC-spårning vara tillräckligt. När det gäller värdefulla tillgångar eller produktverifiering är EPC i sig inte ett tillräckligt starkt bevis på äkthet.
Omskrivbara eller test-RFID-taggar
Omskrivbara RFID-kort och testtaggar är avsedda för utveckling, testning av läsare och systemkonfiguration. De är utformade för att vara flexibla.
De är inte ett bra val för säker åtkomst, etiketter mot förfalskning eller kontrollerad produktidentitet. En produktetikett bör väljas utifrån det slutliga användningsområdet och sedan kodas, låsas eller skyddas efter behov.
Säkra RFID- och NFC-autentiseringstaggar
Säkra RFID- och NFC-autentiseringsetiketter är svårare att kopiera eftersom de inte bara returnerar ett fast värde. De kan använda skyddade nycklar, krypterad kommunikation, ömsesidig autentisering eller dynamiska autentiseringsmeddelanden.
I en utmaning-svar-konstruktion skickar läsaren en utmaning. Chipet beräknar ett giltigt svar med hjälp av en hemlig nyckel som är lagrad inuti chipet. Den hemliga nyckeln avslöjas inte vid normal avläsning. Att kopiera den synliga kommunikationen ger inte en annan tagg samma förmåga att identifiera sig.
Säkra NFC-autentiseringstaggar, till exempel chip med AES-baserad autentisering och dynamiska kontaktdata, är bättre lämpade för förpackningar som skyddar mot förfalskningar, verifiering av högvärdiga produkter, certifikat, säkra förbrukningsvaror och varumärkesskydd. De kostar mer än vanliga spårningstaggar eftersom de löser ett annat problem.
Vad kontrollerar RFID-systemet?
Huruvida en kopierad RFID-tagg fungerar beror på vad läsaren och programvaran väljer att lita på. Vissa system kontrollerar endast ett synligt värde. Andra jämför flera delar av taggens data eller begär att chipet ska verifiera sig själv innan de godkänner avläsningen.
Ett statiskt ID
De enklaste systemen kontrollerar endast ett statiskt ID, till exempel ett kortnummer, serienummer, EPC (Electronic Product Code), UID (Unique Identifier) eller ett grundläggande autentiseringsvärde. Läsaren skannar taggen och skickar värdet till programvaran. Om värdet finns i databasen godkänns taggen.
Därför medför gamla ID-kort med fast ID-nummer och enkla spårningsetiketter en högre risk för kloning. Så snart samma värde dyker upp på en annan etikett har systemet nästan inget annat att jämföra med.
EPC och TID (Tag Identifier)
I UHF-RFID-projekt används EPC ofta som artikelnummer. Det kan användas för att identifiera ett plagg, en kartong, ett verktyg, ett dokument eller en tillgång. EPC-minnet är användbart eftersom det kan kodas anpassat efter projektet.
TID tillför en mer tillförlitlig kontroll. Det är inte ett vanligt projektnummer som skrivs in vid kodningen, utan en identitetsuppgift som fastställs på chipnivå. När programvaran lagrar både EPC och TID kan den jämföra artikelns identitet med chipets identitet vid avläsningen.
Om en annan tagg har samma EPC men ett annat TID kan systemet markera den som en avvikelse. Detta innebär inte att en vanlig UHF-etikett är likvärdig med en kryptografisk säkerhetstagg, men det minskar risken för enkel duplicering av EPC-koder.
Minneslåsning och lösenord
I vissa RFID-projekt kontrolleras om taggens minne fortfarande befinner sig i det förväntade tillståndet. Efter kodningen kan EPC-minnet eller användarminnet låsas, beroende på chip och projektkonfiguration. Vissa chip stöder även åtkomstlösenord, avstängningslösenord eller lösenordsskyddade minnesområden.
Dessa inställningar bidrar till att skydda produktionsdata efter att taggen har lämnat fabriken. En tagg med fritt skrivbart minne är lättare att ändra. En tagg som har kodats, låsts och hanterats på rätt sätt ger systemet större kontroll över taggens data.
Autentiseringssvar
Säkra RFID- och NFC-system kan kräva att taggen returnerar mer än bara lagrad data. Läsaren kan skicka en utmaning, och chipet måste beräkna ett giltigt svar med hjälp av en skyddad nyckel inuti chipet.
Det viktigaste är att den skyddade nyckeln inte avslöjas under en vanlig avläsning. Ett kopierat kortnummer, EPC, URL eller UID kan inte i sig själv generera rätt svar. Det är därför säkra åtkomstkort och NFC-taggar för autentisering är mycket svårare att klona än vanliga taggar med fast ID.
Backend-beteende
Backend-systemet kan också kontrollera hur taggen används. Det kan markera om samma taggidentitet förekommer på två platser som ligger för nära varandra, om en tagg rör sig längs en omöjlig rutt, om en uttagen tagg dyker upp igen eller om en produktautentiseringstagg skannas för många gånger från platser som inte har något samband med varandra.
Detta lager är särskilt användbart när själva taggen används i stora mängder, till exempel inom klädbranschen, logistik, spårning av tillgångar eller produktverifiering. Chipet hjälper till att identifiera föremålet. Programvaran avgör om avläsningen är meningsfull.
Hur man minskar risken för RFID-kloning
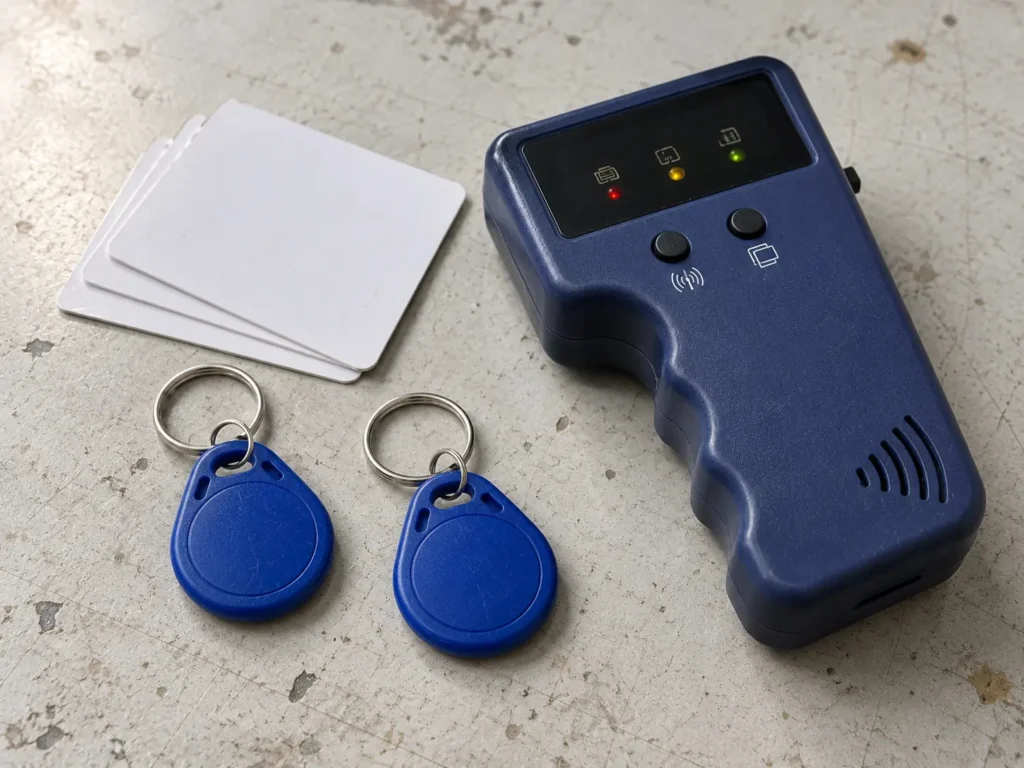
Det bästa sättet att minska risken för RFID-kloning är att undvika att bygga upp hela systemet kring ett enda läsbart taggnummer. Ett säkrare RFID-projekt använder rätt chip, skyddar de kodade uppgifterna och ger läsaren eller programvaran fler än en faktor att verifiera innan den litar på taggen.
Undvik etiketter med fast ID vid känslig användning
Taggar med fast ID fungerar bra för enkel identifiering, men de är ett svagt val när taggen ska användas för att styrka åtkomst, äganderätt eller äkthet. Ett kort eller en nyckelbricka som alltid visar samma läsbara nummer ger systemet mycket lite att kontrollera.
Vid känsliga användningsområden, såsom personalåtkomst, betalda medlemskap, värdefulla tillgångar eller etiketter mot förfalskning, bör taggen inte enbart förlita sig på ett statiskt ID. Ett bättre alternativ är ett chip som stöder skyddat minne, autentisering eller någon annan form av identitetskontroll utöver det synliga numret.
Välj chip utifrån risknivån
Inte alla RFID-projekt kräver samma skyddsnivå. En lageretikett som används för grundläggande lagerhantering har andra krav än en etikett för produktautentisering eller en åtkomstbehörighet.
För spårning med låg risk kan en vanlig RFID-etikett räcka om målet är snabb avläsning och korrekta artikeldata. För kontrollerad åtkomst, märkesvaror, certifikat, återanvändbara behållare eller värdefulla tillgångar bör chipet ha mer avancerade funktioner, såsom låst minne, lösenordsskyddad åtkomst, unik chipidentitet, krypterad kommunikation eller stöd för autentisering.
Valet av chip bör göras innan produktionen påbörjas. Det är betydligt svårare att åtgärda en bristfällig taggkonstruktion efter att tusentals taggar redan har kodats och levererats.
Lås minnet efter kodning
Om uppgifterna inte ska ändras efter produktionen bör minneslåsning ingå i kodningsplanen. Detta är vanligt i projekt där varje tagg är kopplad till en fast produkt, ett plagg, en tillgång, en leverans eller en dokumentpost.
I ett UHF-RFID-projekt kan EPC-minnet innehålla artikelnumret eller tillgångens identifieringsuppgifter. När uppgifterna har kodats och kontrollerats kan man genom att låsa minnet förhindra oavsiktlig omskrivning och säkerställa att taggens data förblir oförändrade.
Minneslåsning förvandlar inte en enkel tagg till en fullfjädrad säkerhetstagg. Den skyddar främst de kodade uppgifterna från att ändras efter tillverkningen. För många spårningsprojekt är just detta ändå till stor nytta.
Jämför EPC med TID vid behov
För mer omfattande UHF-RFID-projekt kan systemet lagra både EPC och TID. EPC är den projektidentitet som tilldelats varan. TID är identitetsdata på chipnivå som är kopplade till RFID-chipet.
Detta ger systemet en bättre jämförelse. Om en annan tagg har samma EPC men en annan TID kan programvaran betrakta det som en avvikelse istället för att godkänna avläsningen utan vidare.
EPC- och TID-matchning är användbart för tillgångar, återanvändbara behållare, kontrollerade lager och produkter där dubbla identiteter skulle medföra reella förluster. Det bör planeras in före masskodningen, så att databasen kan lagra rätt tagginformation redan från början.
Använd autentiseringstaggar för att bekämpa förfalskningar
Projekt för bekämpning av förfalskningar kräver mer än ett läsbart serienummer eller en offentlig NFC-länk. En kopierad URL eller ett synligt tagg-ID kan verka övertygande för en användare, men det bevisar inte att den fysiska taggen är äkta.
För produktautentisering bör man använda RFID- eller NFC-chip som är utformade för säker verifiering. Dessa chip kan använda skyddade nycklar, krypterade data eller dynamiska autentiseringsmeddelanden. Istället för att endast returnera ett fast värde måste taggen generera ett giltigt svar som en kopierad standardtagg inte kan återskapa.
Denna typ av etikett passar bättre för lyxvaror, certifikat, märkesvaror som är förbrukningsvaror, säkerhetsförpackningar, medicinska produkter och andra artiklar där förfalskningar utgör en reell affärs- eller säkerhetsrisk.
Lägg till backend-regler för misstänkta skanningar
Programvaran bör inte godkänna varje skanning bara för att taggnumret finns. Den bör också kontrollera om skanningen är rimlig.
Ett mer avancerat backend-system kan upptäcka dubbla taggidentiteter, omöjliga förflyttningar, upprepade avläsningar från platser som inte har något samband med varandra, uttjänta taggar eller produkter som dyker upp i fel försäljningskanal. När det gäller åtkomstsystem kan det dessutom kontrollera tid, plats, behörighetsnivå och mönster för misslyckade avläsningar.
Detta är särskilt viktigt när själva etiketten är en standardetikett för spårning. Etiketten identifierar varan, men det är programvaran som avgör om skanningen ska betraktas som tillförlitlig.
Hantera taggar under hela deras livscykel
Risken för RFID-kloning kan öka när gamla tagguppgifter förblir aktiva för länge. Ett borttappat passerkort, en utbytt tillgångsetikett, en skadad tvättetikett eller en etikett på en utgången produkt bör inte förbli giltiga utan kontroll.
En korrekt livscykel omfattar utfärdande, kodning, aktivering, utbyte, avstängning och avveckling. När en ny tagg ersätter en gammal bör den gamla identiteten inaktiveras eller tydligt markeras i systemet.
En god RFID-säkerhet slutar inte när taggen lämnar fabriken. Den beror på hur taggens identitet hanteras under den faktiska användningen.
Vanliga frågor om kloning av RFID och kopiering av RFID-taggar
Är kloning av RFID-taggar olagligt?
RFID-kloning kan vara olagligt när det används för att kopiera passerkort, personalbrickor, betalningsuppgifter, hotellnycklar, medlemskort eller andra taggar som man inte äger eller har tillstånd att kopiera. Laglig användning av RFID är något annat. Företag kan koda nya taggar, byta ut skadade taggar eller utfärda dubbletter av taggar inom sitt eget system när de har kontroll över data och behörigheter.
Kan jag kopiera min egen RFID-tagg för ett projekt?
Du kan duplicera eller byta ut RFID-taggar för ditt eget projekt om du äger systemet och har behörighet att hantera taggregistren. I så fall är det oftast bättre att behandla den nya taggen som en ordentlig ersättning, inte som en dold klon. Den gamla taggen bör tas ur bruk eller markeras i programvaran, och den nya taggen bör kodas och testas enligt din vanliga process.
Hur vet jag om mina RFID-taggar är lätta att klona?
En tagg är vanligtvis mer utsatt om den varje gång returnerar samma läsbara nummer och systemet endast accepterar just det numret. Äldre 125 kHz-åtkomstkort, enkla nyckelbrickor, offentliga NFC-taggar och enkla spårningsetiketter är vanliga exempel. Om du inte känner till chipstyp, frekvens, minnesinställningar eller om systemet kontrollerar något utöver det synliga ID:t, bör dina nuvarande taggar granskas innan de används för säkerhet eller produktautentisering.
Kan en telefon kopiera en RFID-tagg?
En telefon kan läsa vissa NFC-taggar eftersom NFC är en typ av HF-RFID (högfrekvent) som arbetar på 13,56 MHz. En telefon kan till exempel läsa en offentlig NFC-tagg som lagrar en URL eller en textpost. En telefon kan inte läsa de flesta LF-kort (lågfrekvens) på 125 kHz eller UHF-RFID-etiketter (ultrahög frekvens) utan extra hårdvara. Den kan inte heller enkelt kopiera en säker NFC-autentiseringstagg om taggen använder skyddade nycklar eller dynamisk autentisering.
Kan iPhones läsa av RFID?
En iPhone är inte ett allmänt verktyg för kloning av RFID-taggar. Den kan läsa vissa NFC-taggar (Near Field Communication), särskilt NFC-taggar som använder NDEF-data (NFC Data Exchange Format), till exempel en URL, en textpost eller en länk till en produktsida. Den kan inte på egen hand läsa de flesta 125 kHz-nyckelbrickor eller UHF-RFID-etiketter, eftersom dessa använder andra RFID-frekvenser och kräver annan läsarhårdvara. Apples Core NFC-ramverk är utformat för att läsa NFC-taggar, medan Apple Wallet endast stöder digitala nycklar när låset, åtkomstsystemet eller tjänsteleverantören stöder den konfigurationen.
Hur lätt är det att kopiera en nyckelbricka?
Det beror på nyckelbrickan. Äldre nyckelbrickor med fast ID på 125 kHz är oftast lättare att kopiera eftersom de ofta returnerar samma statiska autentiseringsuppgifter varje gång de skannas. En säker nyckelbricka är svårare att kopiera eftersom den kan använda kryptering, skyddat minne eller autentisering istället för ett enkelt läsbart nummer. För företag säger nyckelbrickans utseende inte allt. De verkliga faktorerna är frekvensen, chipstypen, utformningen av autentiseringsuppgifterna och vad åtkomstsystemet verifierar innan dörren öppnas.
Hur kopierar man en RFID-nyckelbricka till en iPhone?
I de flesta fall går det inte att kopiera en vanlig RFID-nyckelbricka direkt till en iPhone. En lägenhetsnyckel, kontorsbricka, parkeringsbricka eller 125 kHz-åtkomstnyckel kan vanligtvis inte skannas och sparas på iPhone som en fungerande nyckel. Det rätta alternativet är att använda ett åtkomstsystem som stöder iPhone-inloggningsuppgifter, till exempel en kompatibel digital nyckel i Apple Wallet eller en mobil åtkomstapp som tillhandahålls av fastigheten, hotellet, campusområdet eller låssystemet. Apple Wallet kan lagra kompatibla hemnycklar, hotellnycklar, bilnycklar, företagsbrickor och studentlegitimationer, men de måste utfärdas via ett kompatibelt system.
Är UHF-RFID-taggar lämpliga för att bekämpa förfalskningar?
UHF-RFID-taggar är utmärkta för snabb spårning av varor, skanning i lager, klädlager, kartonger och tillgångshantering. De är inte automatiskt förfalskningssäkra. Om systemet endast kontrollerar EPC (Electronic Product Code) kan en dubblett av EPC-koden skapa förvirring. För produkter med högre värde bör systemet införa strängare kontroller, såsom TID-matchning (Tag Identifier), låst minne, kontrollerad kodning eller ett separat autentiseringslager.
Vad ska jag göra om jag tappar bort ett RFID-kort eller en RFID-tagg?
Ett förlorat RFID-kort eller en förlorad RFID-tagg bör inaktiveras i systemet så snart som möjligt. Utfärda inte bara en ny tagg och låt den gamla posten förbli aktiv. För åtkomstkort, medlemskort, tillgångstaggar och taggar för återanvändbara föremål bör programvaran visa vilken tagg som är aktiv, vilken tagg som har ersatts och vilken tagg som har tagits ur bruk. Detta minskar risken för att en gammal tagg, en kopierad tagg eller en upphittad tagg fortfarande kan användas.
Går det att upptäcka RFID-kloning?
Ibland. Ett enkelt system som endast kontrollerar ett ID kanske inte upptäcker en kopierad tagg. Ett mer avancerat system kan upptäcka problem som att samma tagg förekommer på två ställen, att en tagg rör sig längs en omöjlig rutt, upprepade avläsningar efter att taggen har tagits ur bruk eller att en produktautentiseringstagg kontrolleras för många gånger från platser som inte har något samband med varandra. Detekteringen beror på programvarans regler, inte bara på taggen.
Hur en leverantör av RFID-taggar kan hjälpa till
Att välja rätt RFID-tagg är det första steget för att minska risken för kloning. På custom-rfid-tags.com tillverkar vi skräddarsydda RFID-taggar utifrån ditt chip, din frekvens, ditt material, din kodning, din avläsningsräckvidd och dina projektbehov. Om ditt projekt kräver RFID-taggar med starkare dataskydd, låst minne, kontroll av chipets unika identitet eller autentiseringsfunktioner, skicka oss information om din applikation och begär en offert. Vi kan hjälpa dig att välja rätt skräddarsydda RFID-taggar innan produktionen påbörjas.